


Новый сложный Linux-зловред VoidLink нацелен на облака и контейнерные среды

Новый сложный Linux-зловред VoidLink нацелен на облака и контейнерные среды

Новый сложный Linux-зловред VoidLink нацелен на облака и контейнерные среды

Исследователи из Check Point обнаружили ранее неизвестный модульный инструмент для проведения атак, способный длительно, скрытно и надежно работать в облачных и контейнерных средах на основе Linux.

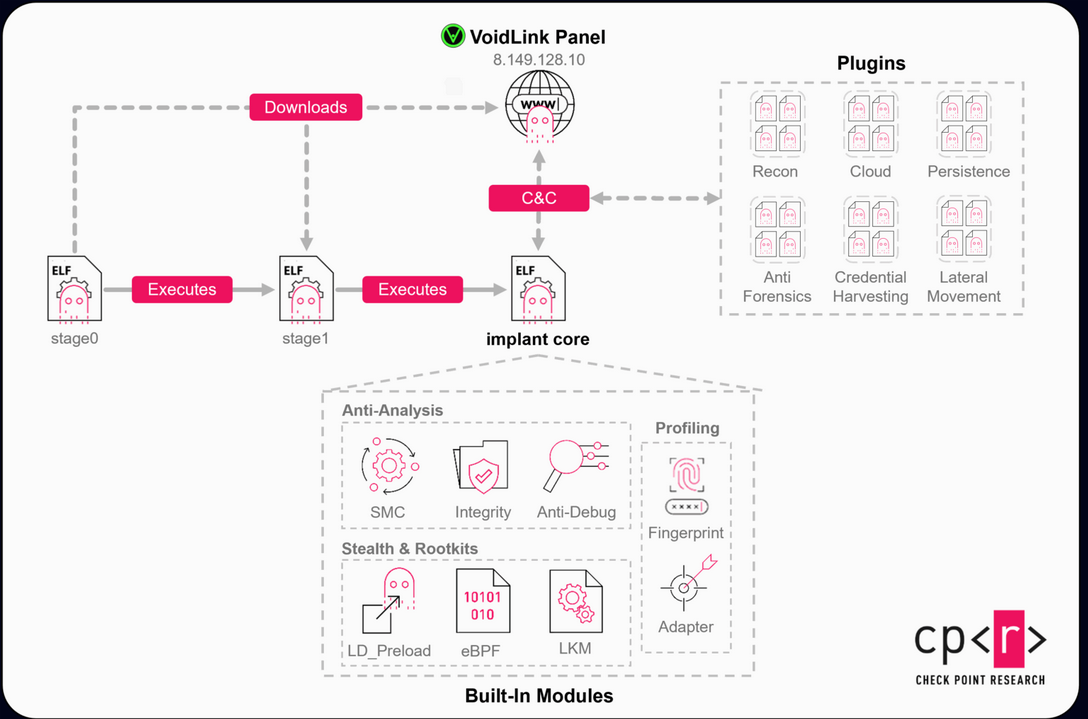
Анализ показал, что VoidLink, как его называют создатели, — это фреймворк, состоящий из загрузчиков, написанного на Zig импланта, руткитов и десятков плагинов, доступных по умолчанию и привязанных к кастомному API. Аналогичный подход наблюдался у Cobalt Strike.

Гибкая, модульная архитектура позволяет авторам атак по мере надобности расширять и изменять функциональность тулкита, умеющего определять основные облачные сервисы (AWS, Google Cloud, Microsoft Azure, Alibaba, Tencent) и соответствующим образом адаптировать свое поведение, обнаружив запуск в контейнере Docker или поде Kubernetes.

У VoidLink имеются и другие OpSec-механизмы: шифрование неиспользуемого кода, самоудаление при стороннем вмешательстве, сокрытие вредоносной активности с помощью руткитов режима пользователя и ядра.

Обмен вредоноса с C2 может осуществляться по разным каналам. Он поддерживает HTTP/HTTPS, WebSocket, ICMP, DNS-туннелирование, а также умеет составлять зараженные узлы в многосвязные (ячеистые) или p2p-сети.

Возможность добавления к основному коду плагинов, общим числом 37, позволяет оператору выполнять в облаках различные задачи, от разведки и закрепления до горизонтального перемещения по сети (через SSH с помощью украденных ключей) и обхода защиты путем стирания следов непрошеного вторжения.


Новый инструмент атаки, об авторстве которого можно косвенно судить по использованию китайского языка в оформлении админ-панелей, активно поддерживается и развивается. Цель его использования пока неясна: реальных заражений не выявлено.

По всей видимости, создатели VoidLink собираются коммерциализировать свой продукт. Предусмотренная возможность кражи учеток Git позволяет использовать новинку против разработчиков софта — с целью хищения конфиденциальных данных либо для проведения атак на цепочки поставок.

Подпишитесь на новости

Операторы пригрозили заглушить звонки крупнейших банков с 15 октября

Клиенты крупнейших российских банков могут внезапно перестать получать звонки от службы безопасности, поддержки и кол-центров. Операторы большой четвёрки предупредили: с 15 октября вызовы без обязательной маркировки могут не дойти до абонентов.

Как сообщает «Коммерсантъ», под блокировку рискуют попасть звонки Альфа-Банка, ВТБ, Газпромбанка, «Ренессанс Кредита», Сбербанка, Совкомбанка и Т-Банка.

Операторы утверждают, что эти организации не заключили договоры на маркировку либо подписали их, но не выполняют условия.

Минцифры уже попросило Центробанк вмешаться. По данным ведомства, после введения обязательной маркировки число спам-звонков сократилось на 25-30%.

Более 90% банковских организаций и почти все компании из других отраслей договоры с операторами уже оформили. А вот крупнейшие игроки, генерирующие львиную долю вызовов, решили пободаться за трактовку закона.

Цена вопроса — около 30 копеек за каждую попытку звонка, даже если клиент не поднял трубку. Банки считают, что маркировку должны обеспечивать сами операторы, и оценивают общие расходы отрасли в миллиарды рублей ежегодно. Телеком-компании отвечают просто: не хотите маркироваться — ваши звонки никуда не дойдут.

Масштабы обзвона впечатляют. Только за месяц Альфа-Банк совершил через сеть одного оператора 43 млн вызовов, Совкомбанк — 22,7 млн, ВТБ — 9 млн, Т-Банк — 6 млн, а Сбербанк — 5,7 млн. По оценке источника издания, на крупнейшие банки приходится 95% банковского спама.

Но вместе с рекламой под цифровую гильотину способны попасть предупреждения о подозрительных операциях и запросы на подтверждение платежей.

RSS: Новости на портале Anti-Malware.ru