


Вымогатели Everest похвастались кражей 900 Гбайт данных у Nissan

Вымогатели Everest похвастались кражей 900 Гбайт данных у Nissan

Вымогатели Everest похвастались кражей 900 Гбайт данных у Nissan

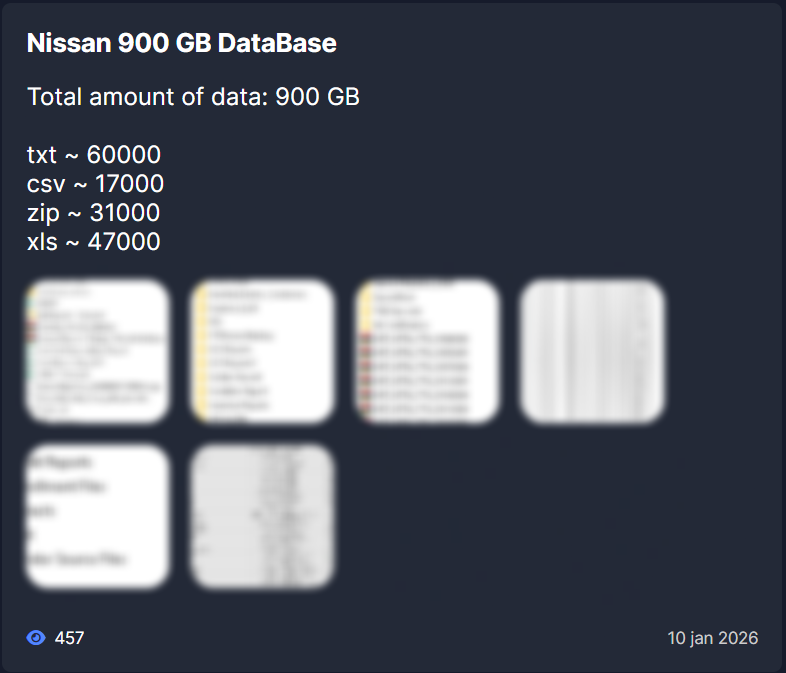
Кибергруппа, стоящая за шифровальщиком Everest, заявила об успешной атаке на Nissan Motor Co., Ltd. и краже 900 Гбайт данных из ее систем. В доказательство злоумышленники опубликовали некие образцы содержимого файлов.

Специалисты проверяют достоверность громкого заявления. Сам японский автопроизводитель пока не подтвердил и не опроверг информацию об инциденте.

Если кража со взломом действительно имела место, это печальная новость для Nissan и ее акционеров. Добыча авторов атаки может содержать проприетарную информацию, конфиденциальную переписку, финансовые и персональные данные клиентов, сотрудников и партнеров компании.


Криминальная группировка Everest активна в интернете с 2020 года. Одноименный шифровальщик схож по коду с BlackByte и предоставляется в пользование другим вымогателям как услуга (Ransomware-as-a-Service, RaaS) вместе с возможностью готового доступа к целевым сетям.

Русскоязычные участники Everest и сами используют свое детище, взимая с жертв выкуп в криптовалюте. Они также обычно прибегают к дополнительному шантажу: грозят неплательщикам публикацией данных, которые удалось украсть из их систем.

Свои «подвиги» эта кибергруппа освещает на хакерском форуме XSS, а списки атакованных компаний публикует на своей площадке в даркнете. В апреле 2025 года сайт утечек Everest подвергся дейфейсу — видимо, постарались конкуренты, а минувшим летом заработал вновь.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru