


Instagram признал баг с массовым сбросом паролей, но отрицает утечку данных

Instagram признал баг с массовым сбросом паролей, но отрицает утечку данных

Instagram признал баг с массовым сбросом паролей, но отрицает утечку данных

В Instagram (принадлежит Meta, признанной экстремистской и запрещенной в России) подтвердили, что разработчики устранили уязвимость, позволявшую злоумышленникам массово запрашивать письма для сброса паролей. При этом в Meta подчёркивают: никакого взлома или новой утечки данных не было, а аккаунты пользователей остаются в безопасности.

«Мы исправили проблему, из-за которой сторонние лица могли инициировать отправку писем для сброса пароля некоторым пользователям Instagram. Это не было связано со взломом наших систем», — заявил представитель Meta (признана экстремистской и запрещена в России) в комментарии для BleepingComputer.

Компания также призвала пользователей не паниковать: если вы получили письмо о сбросе пароля, но ничего не запрашивали, его можно просто проигнорировать.

«Мы приносим извинения за возможную путаницу», — добавили в Meta.

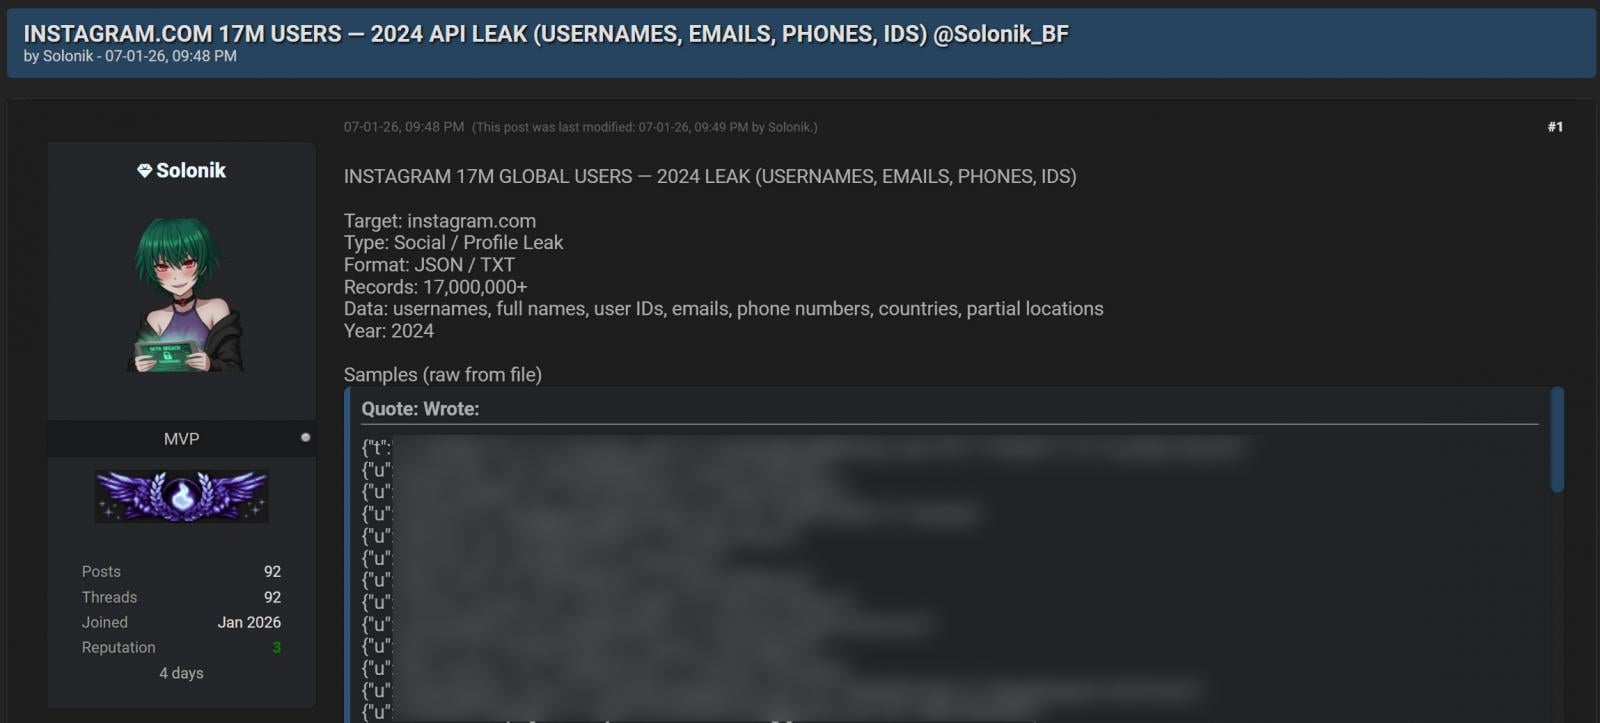
Информационный шум вокруг якобы масштабной утечки начался после предупреждения Malwarebytes. Компания сообщила, что в Сети появился массив данных, якобы содержащий информацию о более чем 17 миллионах аккаунтов Instagram.

Этот набор данных бесплатно распространили на нескольких киберпреступных форумах. Автор публикации утверждал, что информация была собрана через некий баг API Instagram в 2024 году — правда, никаких подтверждений этому так и не появилось.


В общей сложности в файле фигурирует 17 017 213 профилей, а среди данных — имена пользователей, имейлы, номера телефонов, физические адреса и Instagram ID. Правда, далеко не у всех записей есть полный набор информации: иногда это всего лишь ID и имя аккаунта.

Часть исследователей в сфере ИБ считают, что речь идёт вовсе не о новой утечке. По их версии, данные могли быть собраны ещё в 2022 году или даже раньше — в результате старых инцидентов с парсингом API. Однако убедительных доказательств этой версии тоже никто не представил.

В Meta, в свою очередь, заявили, что не знают ни о каких киберинцидентах ни в 2022, ни в 2024 году. При этом компания напомнила, что в прошлом Instagram действительно сталкивался с проблемами такого рода — например, в 2017 году через баг в API были собраны данные миллионов пользователей.

Не исключено, что нынешний «слив» — это просто компиляция старых утечек, дополненная информацией из других источников за последние годы. Хорошая новость: паролей в утёкших данных нет, так что срочно менять их не требуется.

Если вы получили письмо о сбросе пароля или код по СМС, который не запрашивали, — просто удалите его. А если двухфакторная аутентификация всё ещё не включена, самое время это исправить. В 2025 году это уже не рекомендация, а базовая гигиена цифровой безопасности.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru