


Windows-троян Astaroth научился распространяться через WhatsApp

Windows-троян Astaroth научился распространяться через WhatsApp

Windows-троян Astaroth научился распространяться через WhatsApp

Исследователи по кибербезопасности из Acronis Threat Research Unit зафиксировали новую волну кибератак, в которых WhatsApp (принадлежит Meta, признанной экстремистской и запрещенной в России) превратился в канал распространения банковского трояна Astaroth. Специалисты дали ей запоминающееся кодовое имя — Boto Cor-de-Rosa.

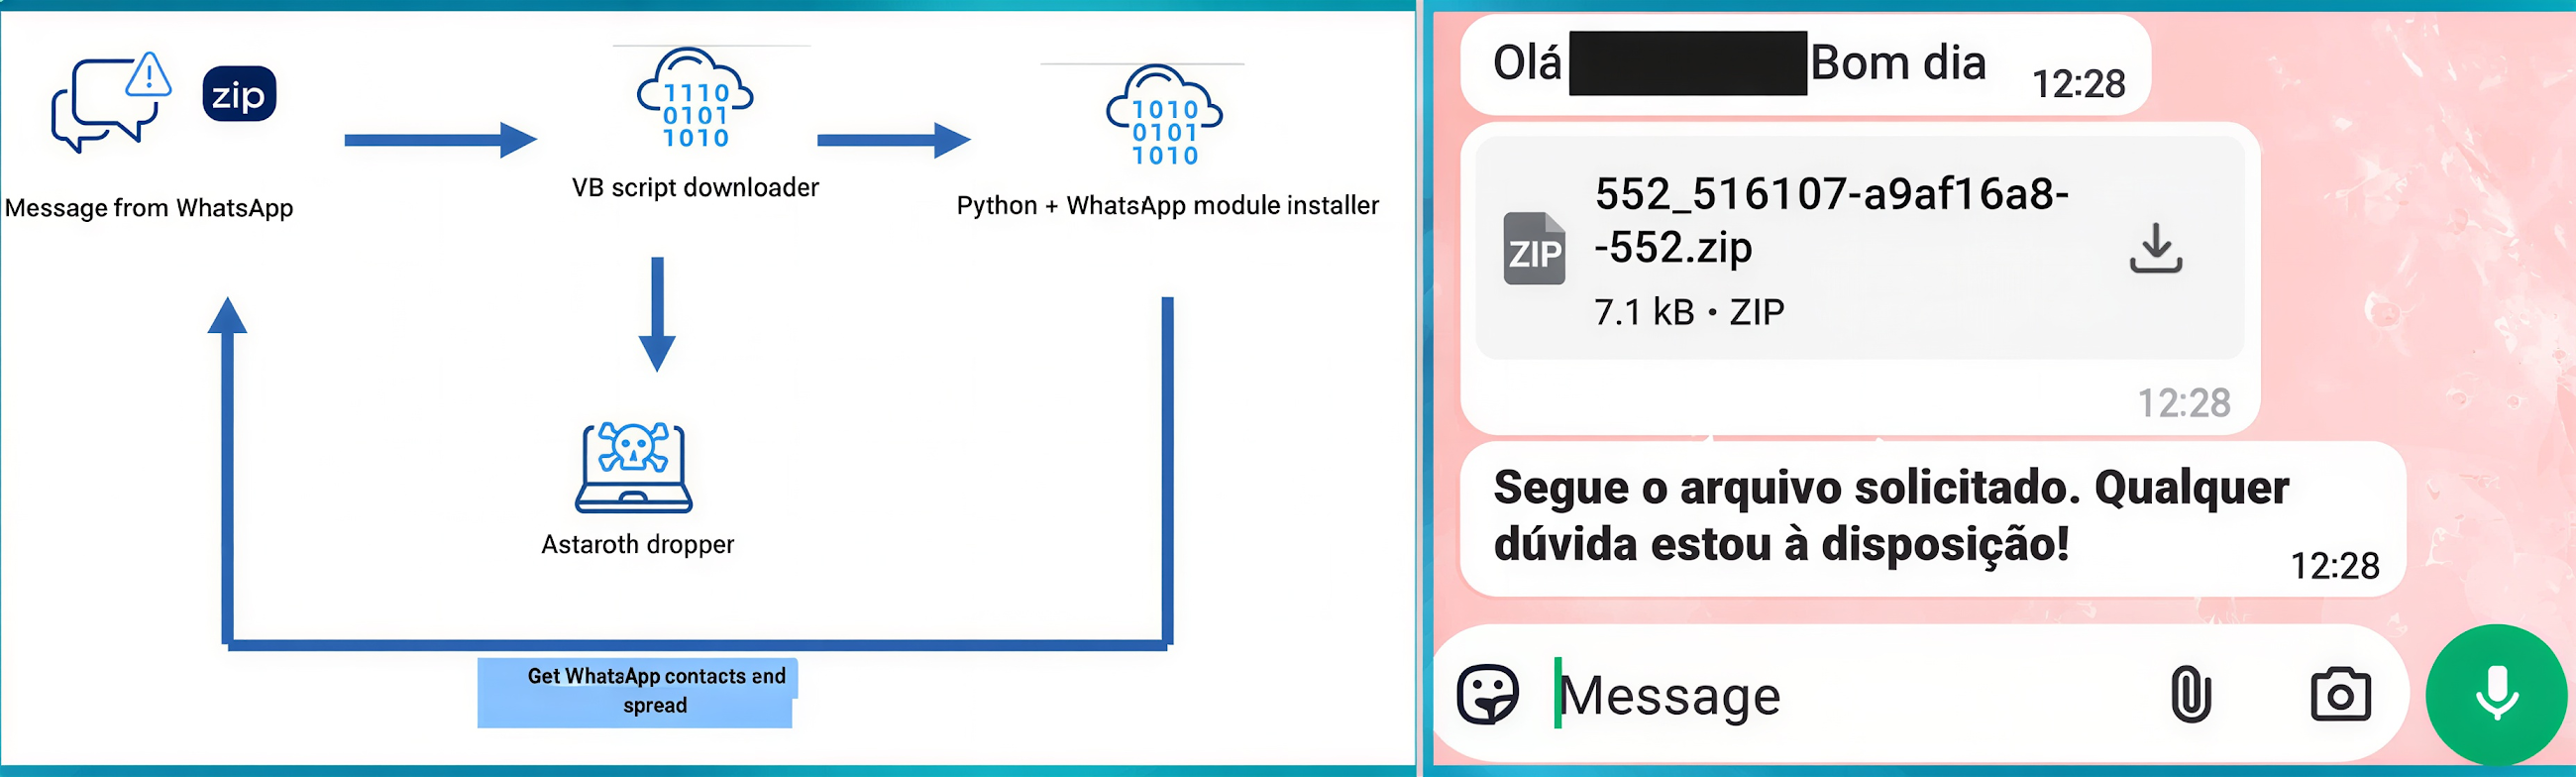
Схема выглядит почти так: после заражения компьютера зловред добирается до списка контактов WhatsApp жертвы и автоматически рассылает вредоносные сообщения всем собеседникам, продолжая цепочку заражений уже без участия пользователя.

При этом сам Astaroth (он же Guildma) остался «классическим»: основной модуль по-прежнему написан на Delphi, а установщик использует Visual Basic Script. Новинка — это червеобразный модуль на Python, отвечающий именно за распространение через WhatsApp. По мнению Acronis, это наглядный пример того, как авторы зловреда всё активнее переходят к модульной архитектуре и смешению языков программирования.

Astaroth известен с 2015 года и давно специализируется на атаках против пользователей из Латинской Америки, прежде всего Бразилии. Его цель неизменна — кража банковских данных. В 2024 году зловред активно распространяли через фишинговые письма, а теперь акцент всё чаще смещается в сторону мессенджеров.

Ранее Trend Micro уже описывала похожие кампании, где через WhatsApp распространялись банковские трояны Maverick и Casbaneiro. Astaroth просто вписался в этот тренд.

По данным Acronis, атака начинается с ZIP-архива, который приходит в WhatsApp-сообщении. Внутри — Visual Basic Script, замаскированный под безобидный файл. Стоит пользователю его запустить — и начинается цепочка загрузки следующих компонентов.


В итоге на системе появляются два ключевых модуля:

  • Python-модуль распространения, который собирает контакты WhatsApp и рассылает им новый вредоносный архив;
  • банковский модуль, работающий в фоне и отслеживающий посещение банковских сайтов для перехвата учётных данных.

Отдельно исследователи отметили любопытную деталь: зловред ведёт собственную «аналитику», отправляя авторам статистику по распространению — сколько сообщений доставлено, сколько не дошло и с какой скоростью идёт рассылка.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru