


Новая волна Ghost Tap тащит деньги у владельцев Android-смартфонов

Новая волна Ghost Tap тащит деньги у владельцев Android-смартфонов

Новая волна Ghost Tap тащит деньги у владельцев Android-смартфонов

Ваш смартфон может оказаться единственным «соучастником», который нужен мошеннику, чтобы опустошить банковский счёт — даже если карта всё это время лежит у вас в кошельке. Group-IB выпустила отчёт о стремительно растущем подпольном рынке Android-инструментов с поддержкой NFC, с помощью которых злоумышленники проводят удалённые бесконтактные платежи.

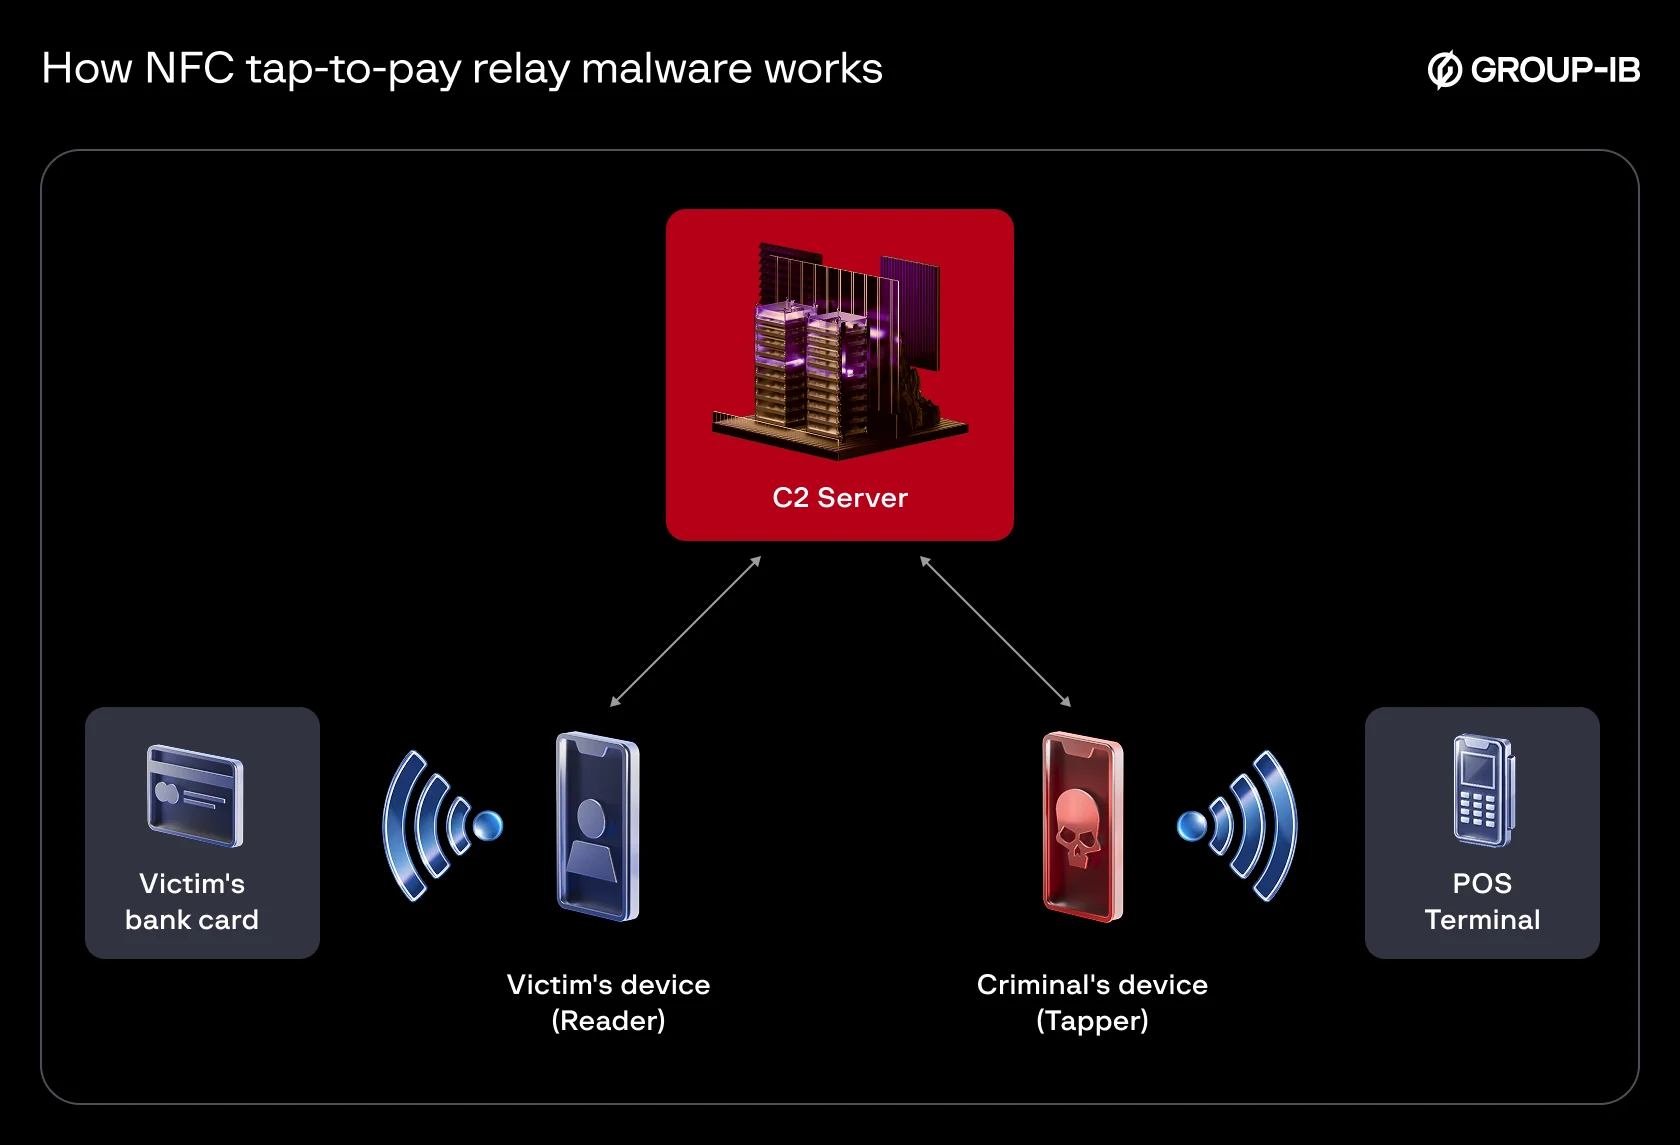
Исследователи назвали эту схему Ghost Tap. По сути, это цифровая версия карманной кражи: между картой жертвы и платёжным терминалом преступника выстраивается «мост» через интернет.

Такие инструменты активно продаются в телеграм-каналах, а ключевую роль в их распространении играют группы, связанные с китайским киберпреступным сообществом.

Схема завязана на ретрансляции NFC-сигнала и обычно использует два Android-приложения:

  • Reader — устанавливается на телефон жертвы. Его распространяют через СМС-фишинг или телефонные звонки под предлогом «проверки личности», «обновления платёжных данных» или «подтверждения карты». Пользователя просят приложить карту к смартфону.
  • Tapper — работает уже на устройстве мошенника. Он эмулирует карту жертвы и передаёт сигнал на платёжный терминал.


В итоге оплата проходит так, будто карта действительно находится рядом с POS-терминалом. Физического доступа к ней не требуется — достаточно одного «проверочного» касания.

Ghost Tap — это не эксперимент энтузиастов, а вполне себе налаженный бизнес. Group-IB обнаружила сразу несколько «брендов», конкурирующих между собой: TX-NFC, X-NFC, NFU Pay и другие. Они продают доступ к своим инструментам по подписке — от $45 в день до $1 000+ за три месяца.

Всего аналитики зафиксировали не менее 54 различных APK-вариантов. Некоторые продавцы предлагают круглосуточную «техподдержку», работая посменно, чтобы клиенты могли выводить деньги в любое время.

Но украсть данные карты — полдела. Для обналичивания используются нелегально полученные POS-терминалы, которые тоже спокойно продаются в Telegram. В отчёте упоминается группа Oedipus, торговавшая терминалами крупных финансовых организаций на Ближнем Востоке, в Северной Африке и Азии.

По данным Group-IB, только через одного такого продавца с ноября 2024 по август 2025 года прошло как минимум $355 тысяч нелегальных транзакций.

Подпишитесь на новости

Yandex Cloud обнулит оплату с 8 по 31 октября после атак на дата-центры

Yandex Cloud не будет брать с текущих клиентов плату за использование сервисов с 8 по 31 октября включительно. Решение распространяется на все сервисы во всех российских зонах доступности. Платформа при этом продолжает работать в ограниченном режиме.

Как компания сообщила на официальной странице статуса систем, в октябрьский счет войдут только расходы на ресурсы, использованные до 7 октября включительно.

Начисления за последующие дни пока могут отображаться в биллинг-аккаунтах, но их скорректируют автоматически. Подавать заявление или отдельно добиваться перерасчета клиентам не требуется.

Отмена оплаты также не означает, что доступность платформы уже восстановлена: инженеры продолжают устранять последствия инцидентов.

Проблемы начались после атак беспилотников на три дата-центра Яндекса: 8 октября в Сасово, 9 октября в Калуге и 11 октября во Владимире. Перебои затронули собственные сервисы компании и инфраструктуру облачных клиентов.

Yandex Cloud рекомендует заказчикам переносить и резервировать ресурсы на альтернативных площадках. Для ускоренного размещения данных и сервисов компания договорилась с Selectel, К2Cloud и VK Cloud.

Ближайшее обновление о ходе восстановления обещали опубликовать 13 октября в 19:00 мск. Для клиентов обнуленный счет снижает расходы на платформу. Но потерянные часы работы и сложности аварийного переезда одним перерасчетом не отменить.

RSS: Новости на портале Anti-Malware.ru