


Новая волна Ghost Tap тащит деньги у владельцев Android-смартфонов

Новая волна Ghost Tap тащит деньги у владельцев Android-смартфонов

Новая волна Ghost Tap тащит деньги у владельцев Android-смартфонов

Ваш смартфон может оказаться единственным «соучастником», который нужен мошеннику, чтобы опустошить банковский счёт — даже если карта всё это время лежит у вас в кошельке. Group-IB выпустила отчёт о стремительно растущем подпольном рынке Android-инструментов с поддержкой NFC, с помощью которых злоумышленники проводят удалённые бесконтактные платежи.

Исследователи назвали эту схему Ghost Tap. По сути, это цифровая версия карманной кражи: между картой жертвы и платёжным терминалом преступника выстраивается «мост» через интернет.

Такие инструменты активно продаются в телеграм-каналах, а ключевую роль в их распространении играют группы, связанные с китайским киберпреступным сообществом.

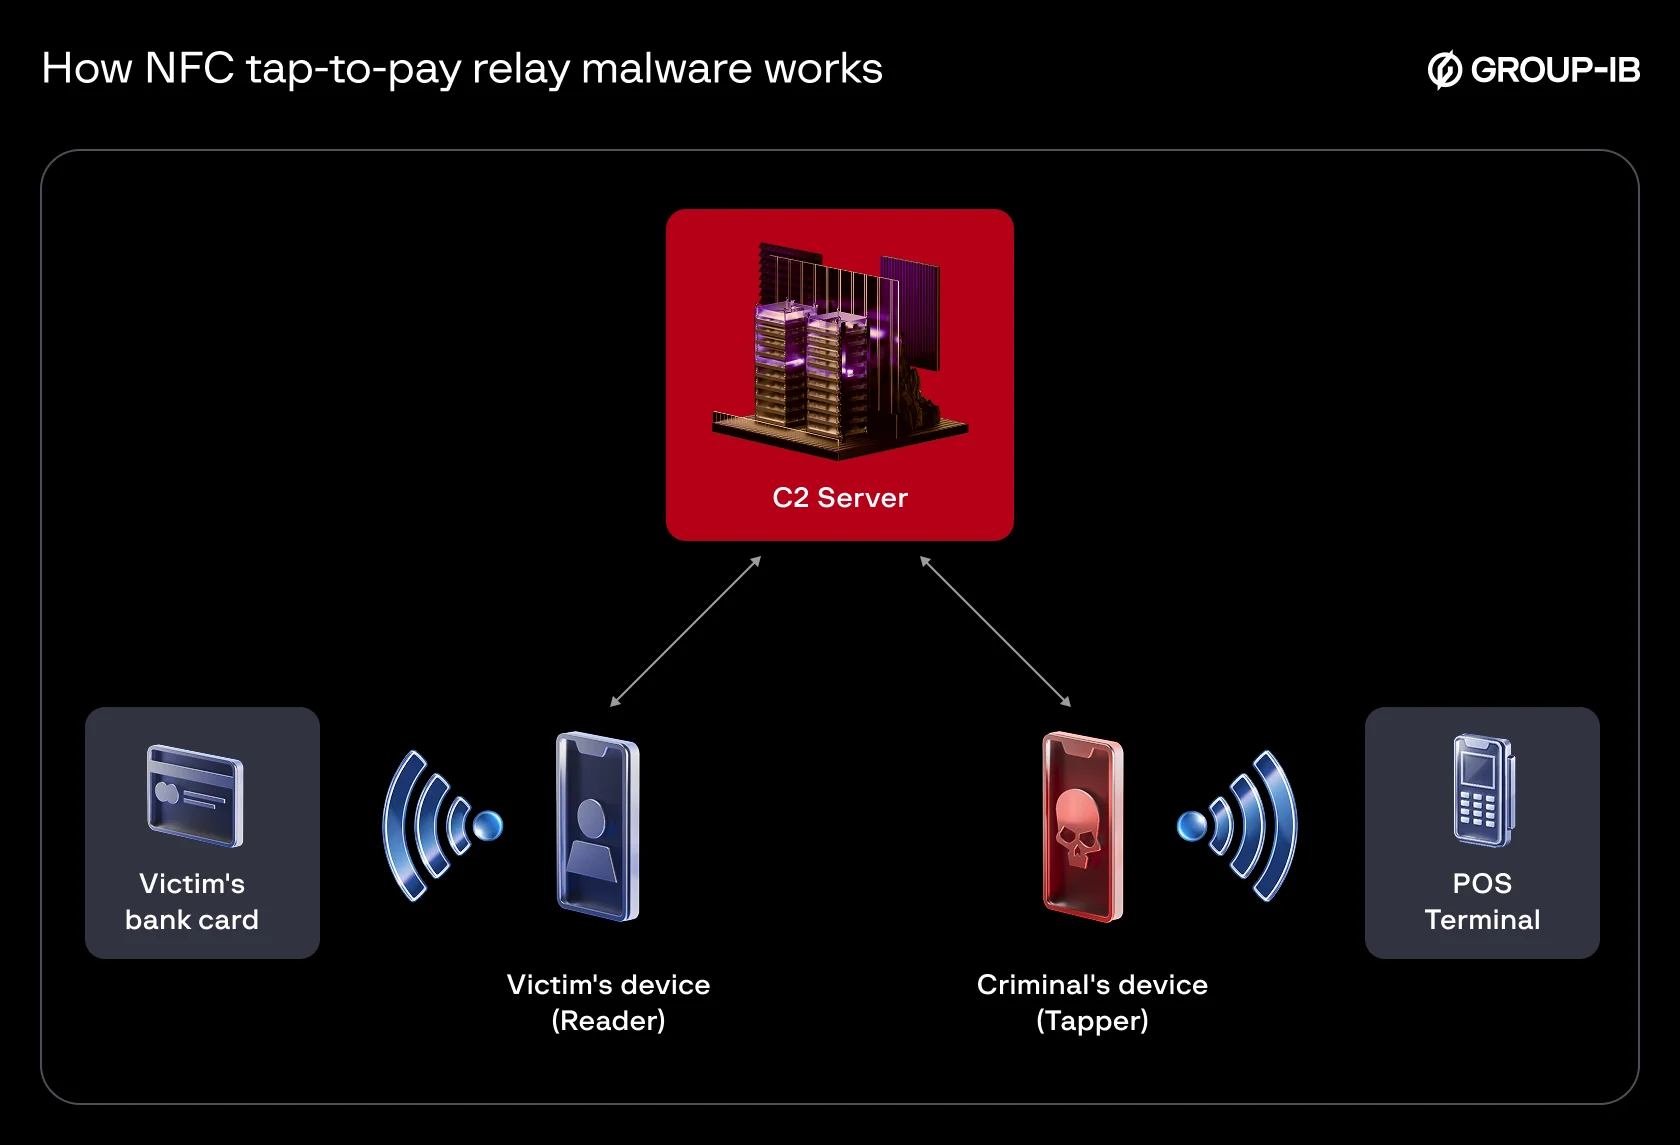
Схема завязана на ретрансляции NFC-сигнала и обычно использует два Android-приложения:

  • Reader — устанавливается на телефон жертвы. Его распространяют через СМС-фишинг или телефонные звонки под предлогом «проверки личности», «обновления платёжных данных» или «подтверждения карты». Пользователя просят приложить карту к смартфону.
  • Tapper — работает уже на устройстве мошенника. Он эмулирует карту жертвы и передаёт сигнал на платёжный терминал.


В итоге оплата проходит так, будто карта действительно находится рядом с POS-терминалом. Физического доступа к ней не требуется — достаточно одного «проверочного» касания.

Ghost Tap — это не эксперимент энтузиастов, а вполне себе налаженный бизнес. Group-IB обнаружила сразу несколько «брендов», конкурирующих между собой: TX-NFC, X-NFC, NFU Pay и другие. Они продают доступ к своим инструментам по подписке — от $45 в день до $1 000+ за три месяца.

Всего аналитики зафиксировали не менее 54 различных APK-вариантов. Некоторые продавцы предлагают круглосуточную «техподдержку», работая посменно, чтобы клиенты могли выводить деньги в любое время.

Но украсть данные карты — полдела. Для обналичивания используются нелегально полученные POS-терминалы, которые тоже спокойно продаются в Telegram. В отчёте упоминается группа Oedipus, торговавшая терминалами крупных финансовых организаций на Ближнем Востоке, в Северной Африке и Азии.

По данным Group-IB, только через одного такого продавца с ноября 2024 по август 2025 года прошло как минимум $355 тысяч нелегальных транзакций.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru