


Фишинг под WordPress крадёт карты и OTP, отправляя данные в Telegram

Фишинг под WordPress крадёт карты и OTP, отправляя данные в Telegram

Фишинг под WordPress крадёт карты и OTP, отправляя данные в Telegram

Исследователи зафиксировали новую, довольно изощрённую фишинговую кампанию, нацеленную на владельцев сайтов на WordPress. Злоумышленники рассылают письма о якобы скором окончании регистрации домена и в итоге выманивают у жертв не только данные банковских карт, но и одноразовые коды.

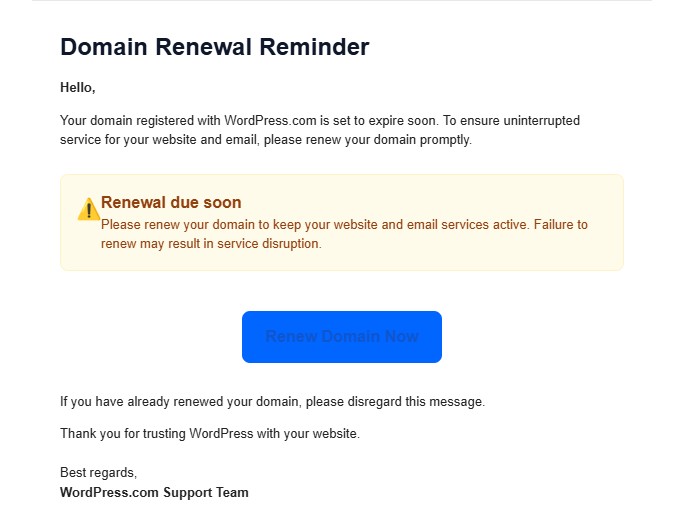
Об атаке рассказал специалист по киберугрозам Анураг (Anurag). Письмо выглядит тревожно и приходит с темой вроде «Renewal due soon – Action required».

Расчёт простой: напугать и заставить действовать быстро. Но есть важная деталь, на которую сразу указывает исследователь, — в письме не указан конкретный домен, срок которого якобы истекает. Для настоящих уведомлений о продлении это крайне нетипично и уже само по себе должно насторожить.


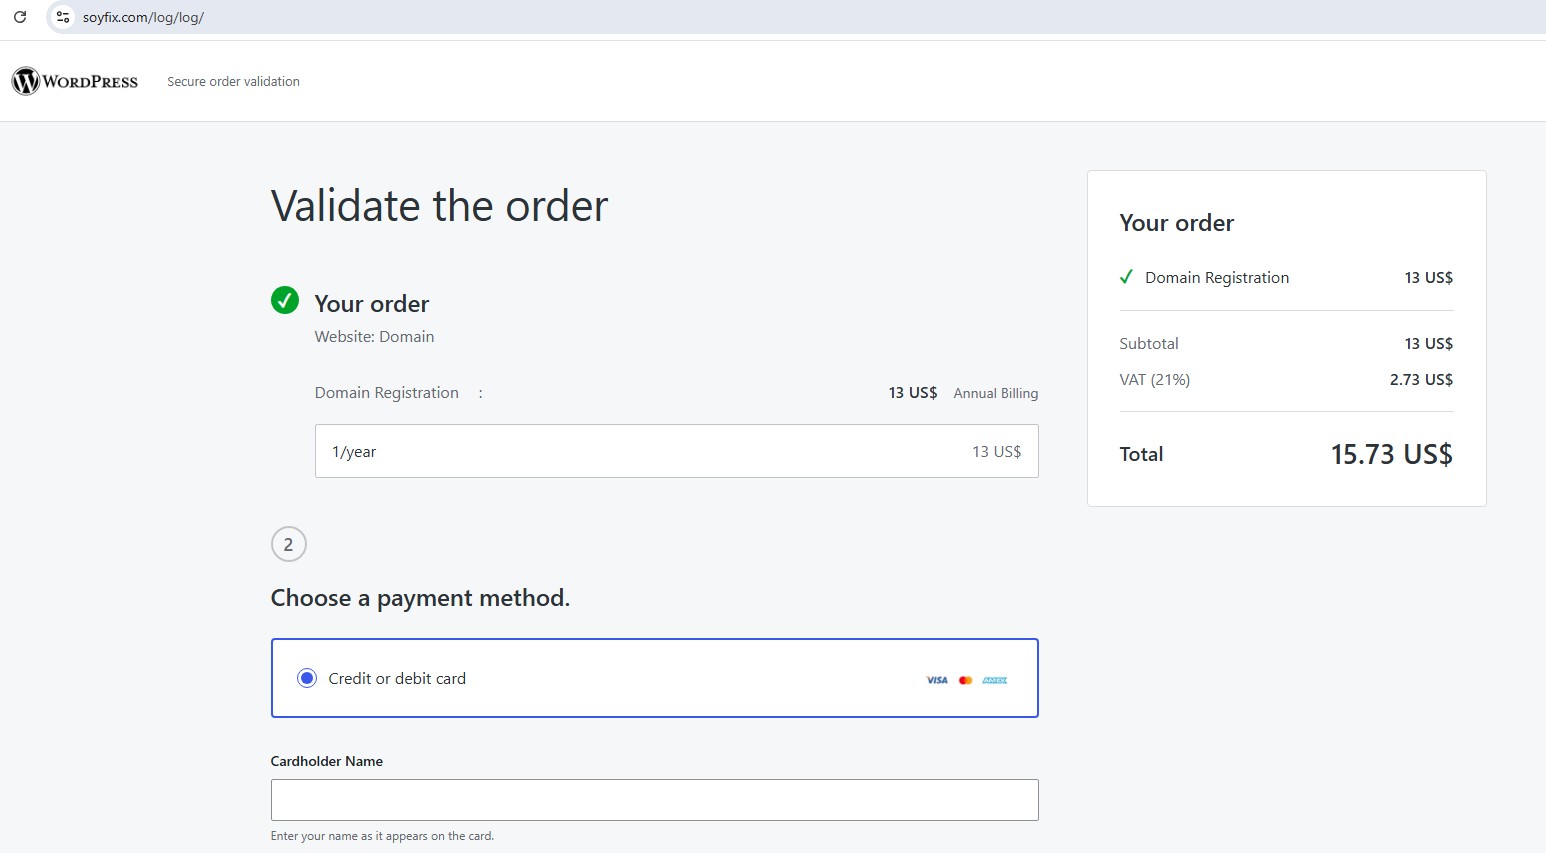
Если жертва нажимает кнопку Renew Now, её перенаправляют на фальшивую страницу оплаты, размещённую на домене soyfix[.]com. Визуально она почти неотличима от настоящего чекаута WordPress: значки платёжных систем, пометка «Secure order validation», правдоподобные суммы вроде $13,00 плюс НДС. Всё выглядит настолько аккуратно, что сомнения быстро исчезают.


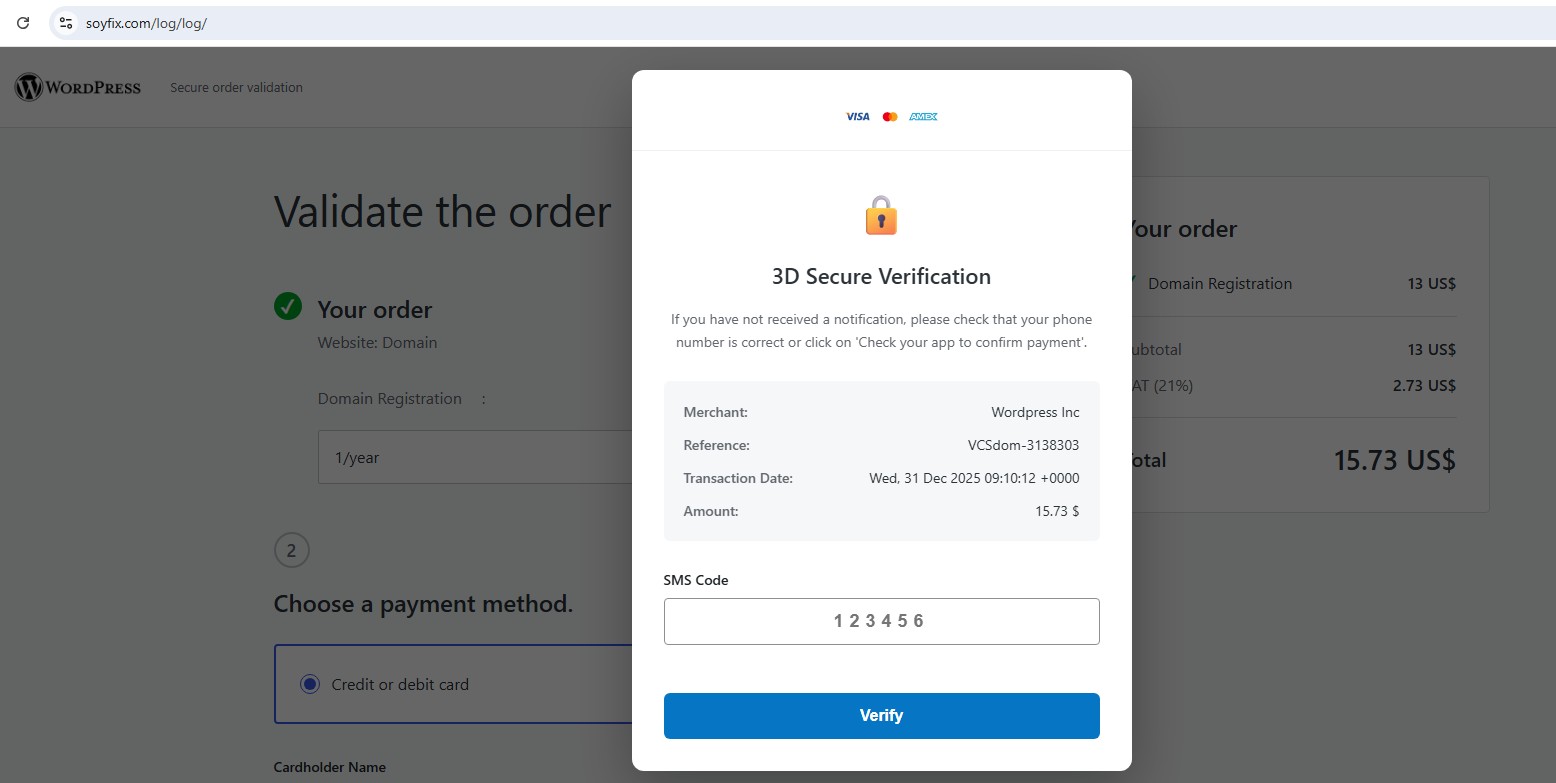
Но «заказ», разумеется, фиктивный. Страница просто собирает имя владельца карты, номер, срок действия и CVV, тут же отправляя их злоумышленникам. На этом атака не заканчивается. Следующий шаг — поддельное окно 3D Secure Verification, где пользователя просят ввести код из СМС.


Чтобы всё выглядело максимально правдоподобно, скрипт имитирует «работу банка»: семисекундная загрузка, затем ещё несколько секунд «проверки». После этого система сообщает об ошибке. Причём ошибка появляется всегда — специально, чтобы заставить жертву вводить новые OTP-коды снова и снова. Так атакующие получают сразу несколько актуальных кодов подтверждения.

Отдельного внимания заслуживает инфраструктура кампании. Вместо классических серверов управления злоумышленники используют Telegram. Скрипты на стороне сайта (send_payment.php и send_sms.php) пересылают украденные данные напрямую в телеграм-бот или канал. Такой подход дешевле, проще и гораздо сложнее заблокировать, чем традиционные C2-серверы.

Письма рассылались с адреса admin@theyounginevitables[.]com, который маскировался под поддержку WordPress. Анализ заголовков показал слабую политику DMARC (p=NONE), из-за чего подмена отправителя прошла без каких-либо ограничений.

Пользователям WordPress советуют сохранять хладнокровие и проверять подобные уведомления вручную — через официальный дашборд WordPress.com, а не по ссылкам из писем. И простое правило напоследок: если в уведомлении о продлении не указано, какой именно домен нужно продлевать, — почти наверняка это ловушка.

Подпишитесь на новости

Сдайся и получи награду: что адвокат Бух предлагал мнимому главе LockBit

«Известия» опубликовали расследование о переговорах американского адвоката Аркадия Буха с человеком, выдававшим себя за предполагаемого руководителя LockBit Дмитрия Хорошева. По версии издания, юрист предлагал собеседнику сдаться властям США и разделить награду за его поимку. Бух это отрицает.

В материале «Известий» говорится, что анонимный источник передал редакции видеозаписи разговоров. Сам источник утверждает, что назвался Хорошевым, чтобы получить ответы адвоката.

За информацию, позволяющую установить местонахождение Хорошева или добиться его задержания, американские власти предлагают до $10 млн. По интерпретации опубликованных записей, Бух обсуждал вариант, при котором две трети награды достались бы собеседнику, а треть — адвокату.

Издание также описывает предложения встретиться на нейтральной территории или организовать разговор с ФБР через Zoom.

Опрошенный «Известиями» американский адвокат поставил под сомнение правовую основу выплаты разыскиваемому награды за собственную явку и указал на возможный конфликт интересов.

Бух заявил редакции, что не подталкивает доверителей к сделкам: он обязан объяснять доступные стратегии, а решение принимает клиент. Предложение делить награду он отверг, назвав такую практику недопустимой.

В итоге перед нами спор о содержании переговоров с человеком под вымышленной личностью. Громкий сюжет есть; подтвержденного вывода, что адвокат продает клиентов ФБР, опубликованный материал сам по себе не устанавливает.

RSS: Новости на портале Anti-Malware.ru