


Срочно патчим MongoDB: уязвимость под атакой, PoC-эксплойт в паблике

Срочно патчим MongoDB: уязвимость под атакой, PoC-эксплойт в паблике

Срочно патчим MongoDB: уязвимость под атакой, PoC-эксплойт в паблике

Недавно пропатченная и обнародованная уязвимость в MongoDB, грозящая кражей конфиденциальных данных, уже активно используется в атаках. Публикация PoC повысила угрозу, админам советуют как можно скорее обновить продукт.

Причиной появления проблемы CVE-2025-14847, получившей кодовое имя MongoBleed, является логическая ошибка в реализации разуплотнения данных с помощью zlib, которое к тому же происходит до аутентификации.

При получении сообщений от клиента сервер MongoDB слепо доверяет размеру данных, указанному при передаче, и в результате может вернуть содержимое неинициализированной динамической области памяти.

В итоге путем подачи множественных запросов к серверу неавторизованный злоумышленник сможет заполучить такую конфиденциальную информацию, как внутренние состояния и указатели. Взаимодействия с законным пользователем тоже не потребуется.

Уязвимости, получившей 8,7 балла по шкале CVSS, подвержены многие версии СУБД MongoDB, и поддерживаемые, и устаревшие. Угроза также актуальна для Ubuntu.

Вышедший в этом месяце патч включен в состав сборок 8.2.3, 8.0.17, 7.0.28, 6.0.27, 5.0.32 и 4.4.30. Ввиду текущих атак, а также публикации PoC-кода на GitHub пользователям рекомендуется в кратчайшие сроки произвести обновление.

При отсутствии такой возможности можно временно отключить zlib, ограничить доступ к серверу MongoDB по сети и ввести мониторинг логов на предмет аномальных неавторизованных подключений.

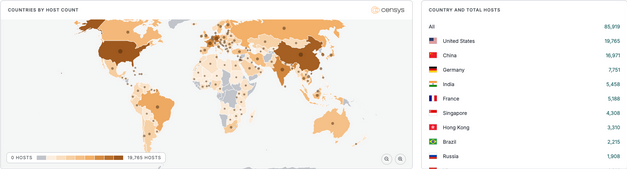
Сканирование интернета, проведенное в Censys, выявило более 87 тыс. потенциально уязвимых экземпляров MongoDB, с наибольшей концентрацией в США, Китае и Германии.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru