


Bluetooth-наушники могут стать точкой входа для взлома смартфона

Bluetooth-наушники могут стать точкой входа для взлома смартфона

Bluetooth-наушники могут стать точкой входа для взлома смартфона

Bluetooth-наушники, которые мы привыкли считать безобидным аксессуаром, внезапно оказались потенциальной точкой входа для атак на смартфоны. Исследователи опубликовали отчёт, в котором описали сразу несколько критических уязвимостей в Bluetooth-чипах Airoha — именно они используются в миллионах TWS-наушников известных брендов, включая Sony, JBL, Marshall и Jabra.

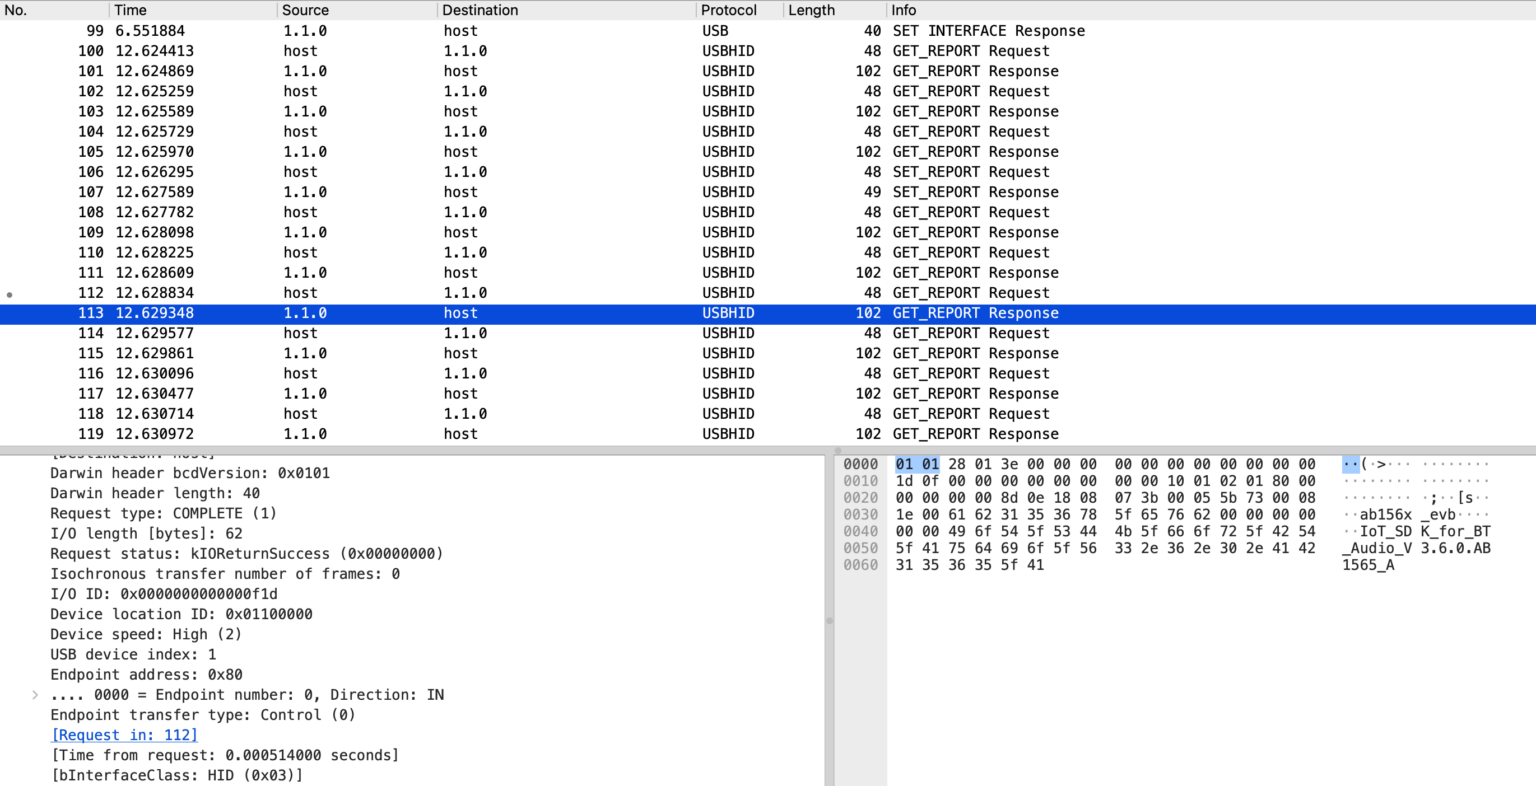
Проблема кроется в проприетарном диагностическом протоколе RACE, который предназначен для заводской отладки устройств.

Как выяснилось, в серийных наушниках он остался активным и при этом не требует никакой аутентификации. Значит, любой человек в зоне действия Bluetooth может подключиться к гарнитуре незаметно для владельца.

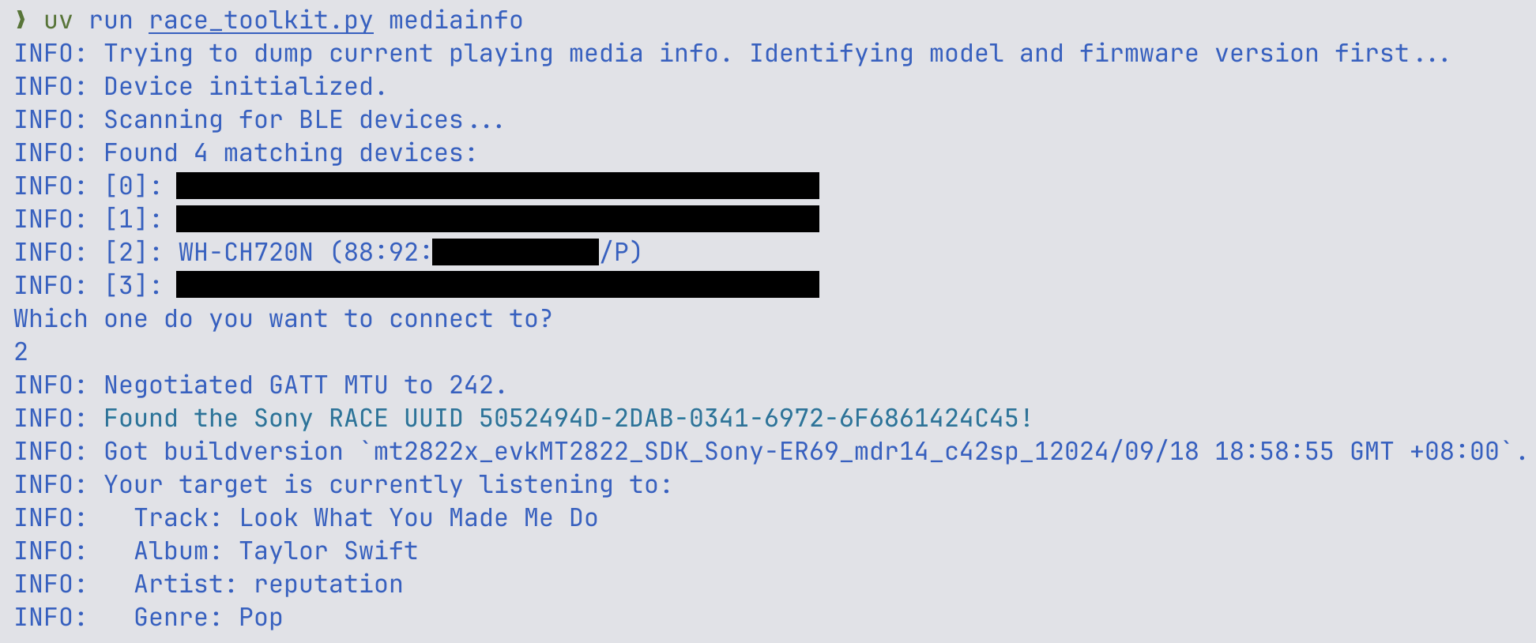
Получив доступ к RACE, злоумышленник фактически получает расширенные права на устройстве. В отчёте утчерждается, что исследователи смогли читать и изменять содержимое памяти и флеш-хранилища наушников, а также получать информацию о воспроизводимом контенте.

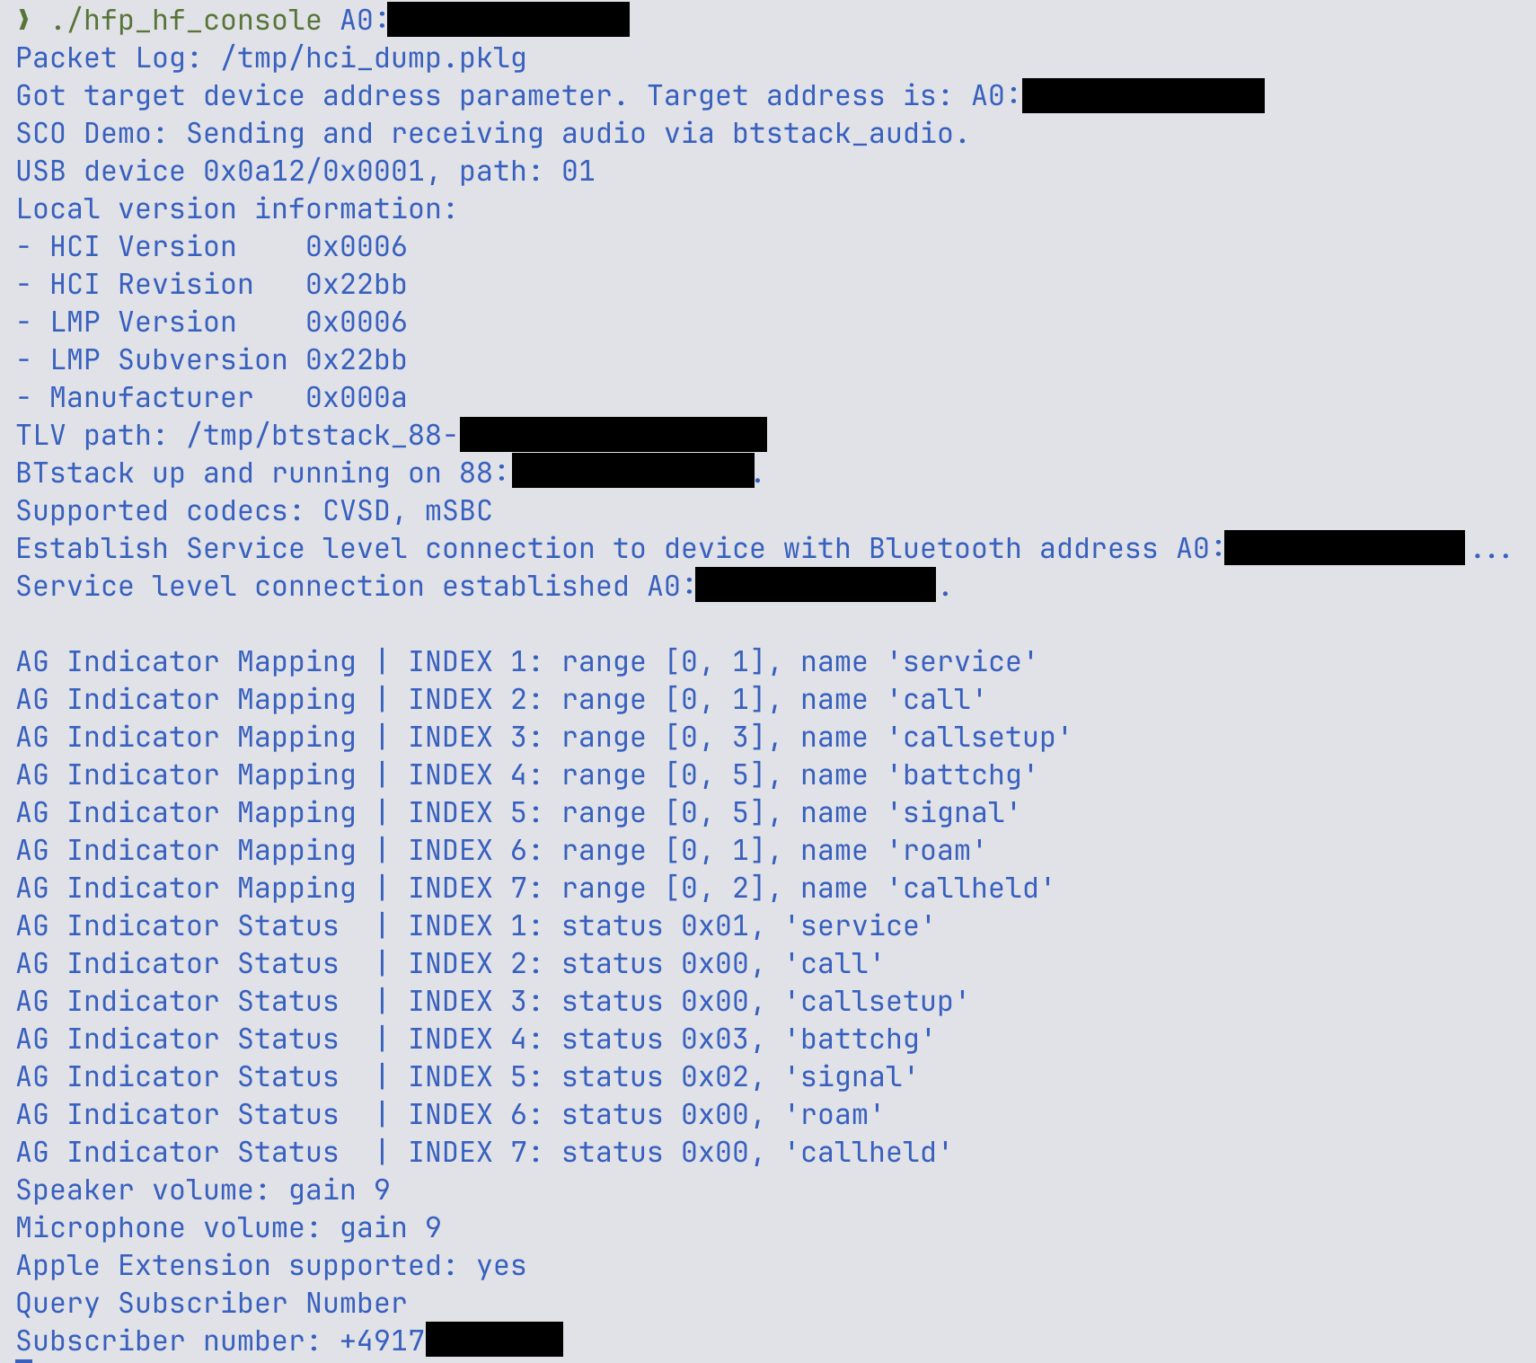
Но куда серьёзнее тот факт, что из-за отсутствия полноценного процесса создания пары устройств атакующий может напрямую получить доступ к микрофону гарнитуры, что открывает возможности для скрытого прослушивания.

На этом риски не заканчиваются. Самый опасный сценарий исследователи назвали «Headphone Jacking». Эксплойт позволяет извлечь из памяти гарнитуры Bluetooth Link Key — криптографический ключ, который используется для доверенного соединения со смартфоном. С его помощью атакующий может выдать себя за «родные» наушники и подключиться напрямую к телефону жертвы.


В таком случае речь уже идёт не просто о взломе аксессуара. Получив доступ к смартфону, злоумышленник теоретически может активировать голосового ассистента, отправлять сообщения, принимать входящие звонки или получать аудиопоток без ведома владельца. Фактически телефон превращается в удалённое устройство для слежки.

Уязвимости получили идентификаторы CVE-2025-20700, CVE-2025-20701 и CVE-2025-20702. Исследователи подтвердили их наличие в ряде популярных моделей — от флагманских Sony WH-1000XM5 до наушников JBL и Marshall. При этом полный список затронутых устройств до сих пор неизвестен: чипы Airoha используются слишком широко, а экосистема Bluetooth-устройств остаётся сильно фрагментированной.


Напомним, летом мы писали о трёх уязвимостях в Bluetooth-чипах Airoha, которые используются в наушниках и колонках более десяти брендов — от Sony и Bose до Jabra и JBL. Проблема затрагивала 29 моделей: это и наушники, и беспроводные микрофоны, и колонки.

У CrowdSec украли код примерно 300 репозиториев через атаку на TanStack

Французская ИБ-компания CrowdSec подтвердила утечку исходного кода из GitHub. Злоумышленники добрались примерно до 300 репозиториев, около 170 из которых были закрытыми.

В официальном заявлении CrowdSec уточняется, что инцидент произошёл ещё в мае 2026 года, однако компания узнала о нём только 16 сентября.

В похищенный массив вошёл код SaaS-консоли, некоторых процедур для AWS, коннекторов и средств автоматизации. Остальные более 130 репозиториев содержали открытый код, который и так был публично доступен.

Предполагаемым входным билетом стала атака на цепочку поставок TanStack. В мае CrowdSec использовала скомпрометированный компонент, который, вероятно, вытащил API-ключ с правами на чтение закрытой кодовой базы.

Компания утверждает, что клиентские данные, имена, пароли и сведения об организациях в утечку не попали. Специалисты также не обнаружили токенов или других секретов, которые позволили бы атакующим двигаться по инфраструктуре дальше. Тем не менее все потенциально затронутые ключи и учётные данные CrowdSec сразу заменила.

В корпорации считают, что украденный код сложно применить за пределами её инфраструктуры: он тесно связан с внутренними данными и инструментами CrowdSec, а значительная часть компонентов за прошедшие четыре месяца уже изменилась. Код SaaS-сервиса также регулярно проходил аудит, поэтому непосредственной угрозы разработчики пока не видят.

Расследование продолжается, а CrowdSec обещает следить за подозрительной активностью.

RSS: Новости на портале Anti-Malware.ru