


Злоумышленники украли 7 млн долларов через взломанный Trust Wallet

Злоумышленники украли 7 млн долларов через взломанный Trust Wallet

Злоумышленники украли 7 млн долларов через взломанный Trust Wallet

Массовые жалобы пользователей Trust Wallet на произвольные списания средств продолжались всю ночь с 25 на 26 декабря. Компания признала проблему лишь под утро. По подтверждённым данным, общий объём похищенных средств составил около 7 млн долларов, при этом руководство Trust Wallet пообещало полностью компенсировать потери.

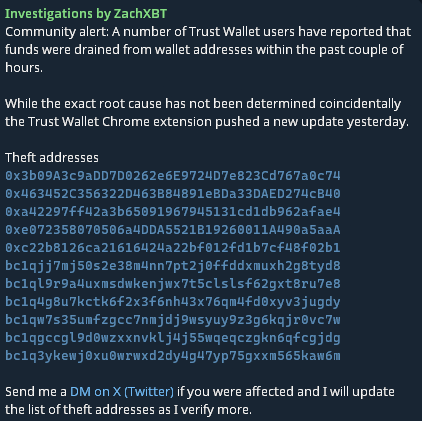
Проблему у сервиса ещё вечером обнаружил блокчейн-расследователь ZachXBT — он же первым сообщил о подозрительной активности. Почти сразу после этого в сети начали появляться жалобы пользователей на несанкционированные списания средств.

Инциденты начались после обновления расширения Trust Wallet для Google Chrome. По предварительной версии, злоумышленники подменили расширение на скомпрометированную версию, что и привело к утечке средств.

В самой компании подтвердили наличие проблемы утром 26 декабря. На данный момент подтверждённый ущерб оценивается примерно в 7 млн долларов. При этом, как отмечают в Trust Wallet, в большинстве случаев у отдельных пользователей похищались сравнительно небольшие суммы.

Как уточнили в Trust Wallet, проблемной оказалась версия расширения 3.68. Пользователям других версий кошелька опасаться нечего. Исправленное расширение уже опубликовано в официальном магазине Google Chrome. Также в компании заверили, что пользователи мобильных версий Trust Wallet не пострадали.

Основатель криптобиржи Binance Чанпэн Чжао, которому принадлежит Trust Wallet, пообещал компенсировать потери пользователей. Об этом, как сообщил портал «Код Дурова», он заявил публично.

Инцидент с Trust Wallet — не первый случай, когда для кражи криптовалюты используются скомпрометированные браузерные расширения. Так, в ноябре была выявлена кампания по распространению стилера VenomSoftX, связанного с инфраструктурой зловреда ViperSoftX. Его основной задачей также была кража средств с криптокошельков. При этом главным каналом распространения выступали не официальные магазины расширений, а сайты с пиратскими играми и различными читами.

Android-приложения смогут проверять патчи вплоть до отдельных компонентов

Одна дата патча безопасности в настройках Android больше не расскажет всю правду о защищённости смартфона. Google выпустила стабильные библиотеки AndroidX Security State, позволяющие приложениям проверять обновления отдельно для операционной системы, системных модулей и ядра Linux.

Как объяснили разработчики Google, новая система использует три показателя. DSPL сообщает, какие патчи уже установлены на устройстве, PSPL — какие заплатки официально опубликованы, а ASPL — какие обновления доступны конкретному смартфону прямо сейчас.

Смысл простой: приложение сможет разобраться, что именно обновлено, а где производитель немного не успел. Для ядра Linux уровень защиты будет определяться по версии — например, 5.15.159 или 6.1.91.

Особенно по вкусу новинка можно прийтись банкам, финтеху и корпоративным разработчикам. Приложение сможет проверить состояние устройства перед крупным платежом, подключением учётных данных или предоставлением доступа к рабочим ресурсам. Если нужное обновление уже ждёт установки, пользователя попросят сначала поставить его.


Доступна и проверка отдельных CVE. Например, сервис сможет убедиться, что уязвимости NFC или Bluetooth закрыты, прежде чем разрешить бесконтактную оплату или обмен данными поблизости. Информация об уязвимостях поступает из базы Open Source Vulnerabilities.

Библиотека Security State вышла в версии 1.1.0, а Security State Provider — 1.0.0. Последняя позволяет производителям и OTA-клиентам стандартно сообщать приложениям о доступных обновлениях. Google Play System Updates и GOTA уже поддерживают эту схему, а остальных производителей Google пока приглашает не тормозить и присоединяться.

RSS: Новости на портале Anti-Malware.ru