

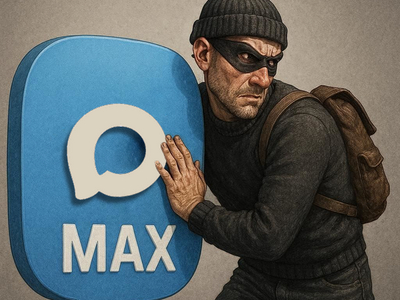

Мошенники навязывают мессенджер MAX

Мошенники навязывают мессенджер MAX

Мошенники навязывают мессенджер MAX

Мошенники активизировали продвижение мессенджера MAX, который всё чаще навязывают своим потенциальным жертвам. Основная причина такого интереса — именно MAX стал основным каналом доставки кодов подтверждения для портала «Госуслуги».

В качестве примера портал AndroidInsider привёл историю с пенсионеркой из Нижнего Тагила, о которой ранее сообщил телеграм-канал «Эксплоит».

Женщине позвонил злоумышленник, представившийся заместителем главного врача больницы, где она ранее работала. Он потребовал установить MAX, сославшись на якобы официальный документ с соответствующим предписанием. От установки приложения пенсионерку в итоге отговорили родственники.

По версии авторов «Эксплоита», целью атаки был «угон» учётной записи на «Госуслугах». Эту версию косвенно подтверждает и тот факт, что с начала декабря многие пользователи при входе на портал сталкивались с экраном, настойчиво предлагающим установить MAX — зачастую без возможности пропустить этот шаг.

В Минцифры официально признали, что интеграция с MAX была реализована для защиты от перехвата кодов подтверждения. При этом в ведомстве заверили, что возможность получения кодов по СМС сохранится для пользователей без смартфонов.

Помимо интеграции с «Госуслугами», в MAX хранятся номера документов, включая СНИЛС, ИНН, полис ОМС и паспортные данные. Эта информация также представляет интерес для мошенников.

Такие данные используются в атаках либо перепродаются на теневом рынке. Дополнительный интерес к MAX усиливает и анонсированная интеграция мессенджера с банковскими сервисами.

Параллельно MAX активно продвигает Минстрой России. Уже с августа начался перевод домовых чатов в российский мессенджер. Глава ведомства Ирек Файзуллин анонсировал для таких чатов новые функции, включая бота для напоминаний об оплате услуг ЖКХ.

При этом в Минстрое пообещали обеспечить высокий уровень защищённости сервиса — что особенно актуально, учитывая, что сфера ЖКХ также привлекает мошенников. Кроме того, домовые чаты активно используются и недобросовестными управляющими компаниями, в том числе для давления на конкурентов.

Google позволит включать продвинутую защиту Android без режима паранойи

Google готовит более гибкие настройки Advanced Protection — усиленного режима безопасности, появившегося в Android 16. Пользователям могут разрешить отдельно включать защиту USB, обнаружение вторжений и ограничения для небезопасных сетей Wi-Fi.

Будущие изменения обнаружили специалисты Android Authority при разборе Google Play Services 26.36.30.

В коде появилась секция Expert features — «Экспертные функции». Она описывается как дополнительный уровень защиты, способный накладывать отдельные ограничения.

В этот раздел Google, вероятно, перенесёт USB Protection. Функция запрещает устанавливать новые USB-соединения, пока экран смартфона заблокирован, защищая устройство от физического взлома.

Работает она на Pixel 6 и более новых моделях, но иногда мешает быстрой зарядке: та может не запускаться до разблокировки. Безопасно, зато телефон просит предъявить лицо даже зарядному кабелю.


Ещё одной опцией станет запрет автоматического подключения к открытым и другим небезопасным сетям Wi-Fi. Пользователь сможет отказаться от него, если регулярно подключается к публичным точкам доступа и готов самостоятельно оценивать риски.

Третьим пунктом станет обнаружение вторжений. Сейчас связанная с ним функция Intrusion Logging уже остаётся добровольной: она собирает журналы безопасности и хранит их резервную копию в облаке с оконечным шифрованием.

Остальные компоненты Advanced Protection после включения режима нельзя отключить по отдельности, что прямо отражено в документации Google.

Новая схема позволит сохранить базовый набор усиленной защиты, не соглашаясь на все ограничения одновременно. Впрочем, Google пока не анонсировала Expert features официально, поэтому сроки запуска неизвестны, а найденные настройки ещё могут измениться.

RSS: Новости на портале Anti-Malware.ru