


300 ТБ музыки из сервиса Spotify утекли на торренты

300 ТБ музыки из сервиса Spotify утекли на торренты

300 ТБ музыки из сервиса Spotify утекли на торренты

Spotify оказался в центре громкого скандала из-за крупнейшей утечки музыки за всю историю стриминга. По данным даркнет-библиотеки Anna’s Archive, с платформы якобы было скачано почти 300 ТБ аудиоконтента, который уже распространяется на торрентах.

22 декабря Spotify подтвердил слив и заявил, что выявил и отключил «вредоносные пользовательские аккаунты», которые занимались незаконным скрейпингом и обходом DRM-защиты:

«Мы внедрили дополнительные меры защиты и продолжаем мониторинг подозрительной активности. С первого дня мы стоим на стороне артистов и боремся с пиратством», — говорится в заявлении компании.

Ранее Spotify также сообщил Android Authority, что третья сторона получила несанкционированный доступ, выгрузила публичные метаданные и «с использованием нелегальных методов» смогла получить доступ к части аудиофайлов.

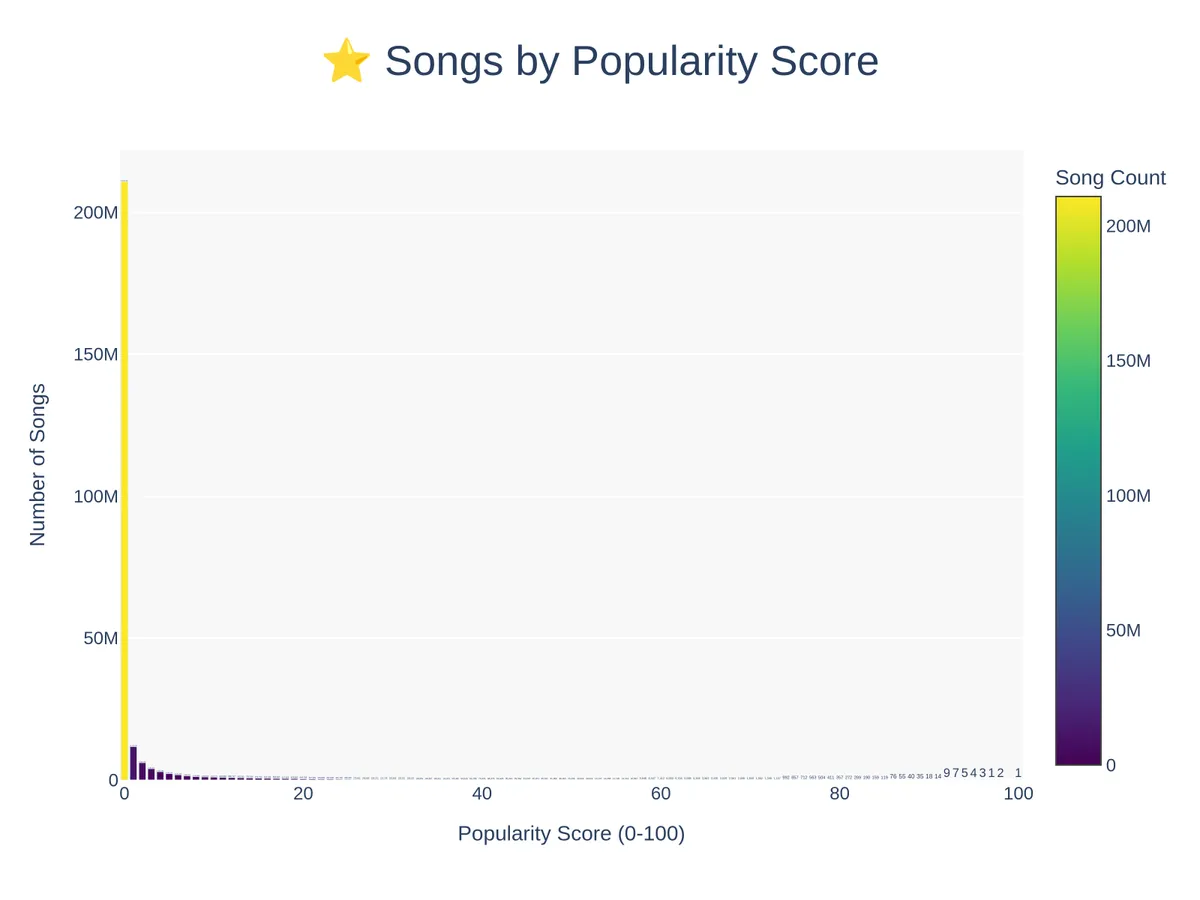
И вот это самое слово «часть» — ключевое. По утверждению Anna’s Archive, в Сеть попало около 86 миллионов треков — это примерно 37% всей музыкальной библиотеки Spotify, но при этом они якобы покрывают 99,9% всех прослушиваний на платформе.


Основные детали утечки выглядят так:

  • большинство файлов сохранены в оригинальном формате OGG Vorbis 160 kbps;
  • треки с нулевой популярностью были перекодированы до 75 kbps, чтобы сэкономить место;
  • выгружено 256 миллионов строк метаданных, охватывающих 99,6% всех прослушиваний;
  • собрано 186 миллионов уникальных ISRC-кодов — глобальных идентификаторов музыкальных записей (аналог ISBN у книг);
  • восстановлен почти полный JSON-аналог API Spotify: с артистами, альбомами, обложками и всей служебной информацией.

Все эти данные уже выложены в виде SQL-баз, доступных для запросов.

Anna’s Archive называет себя не пиратами, а «архивистами». В своём блоге группа объясняет, что цель проекта — долговременное сохранение всей музыки, а не только хитов.

По мнению авторов проекта, Spotify слишком ориентирован на популярность и коммерцию, а миру нужен «авторитетный набор торрентов, представляющий всю музыку, когда-либо созданную».

Файлы распространяются в собственном формате Anna’s Archive Containers (AAC), который проект использует уже несколько лет. Метаданные опубликованы сразу, а сами аудиофайлы будут выкладываться поэтапно, крупными блоками и отсортированными по популярности.

Так что реальные последствия этой истории — для Spotify, правообладателей и музыкальной индустрии в целом — станут заметны не сразу, а со временем.

Spotify, в свою очередь, продолжает расследование и подчёркивает, что работает с партнёрами по отрасли для защиты авторских прав. Но, судя по масштабам произошедшего, этот инцидент ещё долго будет всплывать в обсуждениях и явно войдёт в историю.

Подпишитесь на новости

Джейлбрейк для iPhone пережил апдейт до iOS 27.2 при включённом Lockdown

Даже самый строгий режим защиты iPhone не спас от эксплойта. Команда Calif показала iPhone 18 Pro с включённым Lockdown Mode и джейлбрейком, который, судя по демонстрации, сохранился после обновления до iOS 27.2. Установить свежую систему оказалось недостаточно, чтобы вернуть устройство в исходное состояние.

Видео исследователи опубликовали в X. В ролике на смартфон отправляют PDF через AirDrop, а пользователь принимает и открывает файл.

Затем демонстрируется работа джейлбрейка — снятия системных ограничений iOS. После установки обновления и перезагрузки признаки взлома остаются.

Однако демонстрация не показывает, что телефон можно взломать, просто находясь рядом. Техническую цепочку Calif не раскрыла, поэтому по ролику нельзя установить все условия атаки.


Стоит также учитывать, что сохранение джейлбрейка после обновления не доказывает, что тем же способом можно взломать изначально чистый iPhone, уже работающий на iOS 27.2. Этот вопрос пока открыт. Ранее команда сообщала, что передаёт найденные уязвимости Apple и не планирует выпускать общедоступный инструмент для джейлбрейка.

Lockdown Mode предназначен для людей, которые могут стать целью сложных кибератак. Он ограничивает вложения, веб-технологии и другие потенциальные пути проникновения. Эксперимент Calif показывает пределы такой защиты, но сам по себе не свидетельствует о массовой шпионской кампании.

RSS: Новости на портале Anti-Malware.ru