


Chrome-плагин Urban VPN Proxy уличен в перехвате ИИ-чатов миллионов юзеров

Chrome-плагин Urban VPN Proxy уличен в перехвате ИИ-чатов миллионов юзеров

Chrome-плагин Urban VPN Proxy уличен в перехвате ИИ-чатов миллионов юзеров

После апдейта расширение Chrome, помеченное в магазине Google как рекомендуемое, стало фиксировать и сливать на сторону содержимое бесед пользователей с ИИ-ботами — ChatGPT, Claude, Gemini, Grok, Microsoft Copilot.

В каталоге Google Chrome Web Store продукт Urban VPN Proxy представлен как бесплатный и хорошо защищенный; его текущий рейтинг — 4,7, число загрузок — шесть миллионов. Он также доступен в магазине Microsoft Edge Add-ons и был скачан более 1,3 млн раз.

Проведенный в Koi Security анализ показал, что с выпуском версии 5.5.0 (от 9 июля 2025 года, текущая — 5.10.3) это расширение начало собирать пользовательские промпты и ответы ИИ и передавать их на свои серверы.

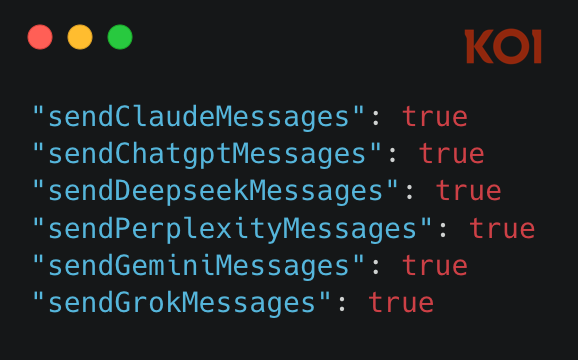
Новая функциональность по умолчанию включается при заходе юзера на целевой сайт. За это отвечают флаги, жестко заданные в настройках.


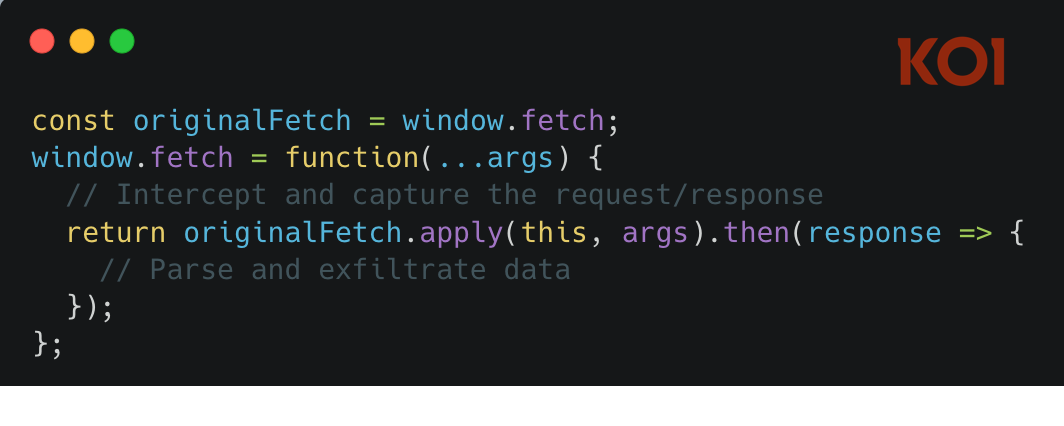
Перехват осуществляется с помощью JavaScript-сценария, заточенного под конкретную платформу (chatgpt.js, claude.js, gemini.js и т. п.). Скриптовая инъекция в страницу переопределяет порядок обработки сетевых запросов: вначале они проходят через код расширения, а затем уже трафик идет на браузерные API.


Примечательно, что в июне политика конфиденциальности Urban VPN была изменена, теперь в тексте упомянут сбор обезличенной информации с целью улучшения Safe Browsing и для нужд маркетинговой аналитики. В случаях обмена с ИИ разработчик не может гарантировать полную очистку промптов от идентификаторов и персональных данных.

Как оказалось, своим уловом создатель расширения делится с брокером данных BIScience, который анализирует их и продает результаты своим бизнес-партнерам.

Аналогичные функции охоты за ИИ-чатами исследователи обнаружили еще у трех расширений того же авторства, доступных в магазинах Google и Microsoft (суммарно более 700 тыс. загрузок):

  • 1ClickVPN Proxy
  • Urban Browser Guard
  • Urban Ad Blocker
Подпишитесь на новости

Троян RedWing сам разблокирует Android-смартфон и передаёт его мошенникам

Специалисты Ф6/F6 обнаружили новый банковский троян RedWing, который практически полностью перехватывает управление Android-устройством. По оценке компании, с середины июля до середины сентября 2026 года в России было скомпрометировано более 10 тысяч смартфонов.

Вредонос распространяют через Telegram по модели «вредонос как услуга». Его маскируют под полезные приложения и медиафайлы.

В одной кампании пользователям предлагали установить сервис оповещения о воздушных атаках RadarTrevog, в другой — открыть файл «Видео с места аварии». Вот только ролик оказывался APK-приложением.

После запуска RedWing изображает страницу Google Play, предлагает установить обновление и просит доступ к Accessibility. Получив разрешение, троян скрывается из списка недавних приложений, включает бесшумный аудиотрек для постоянной работы в фоне и при необходимости перезапускает себя через будильник.


Как выяснили исследователи F6, RedWing существует как минимум в двух вариантах: троян удалённого доступа и стилер. Первый позволяет преступникам управлять устройством и проводить финансовые операции, второй сосредоточен на сборе данных.

Вредонос перехватывает ПИН-коды, пароли, графические ключи и СМС, перенаправляет звонки, снимает фото и видео с камер, записывает звук с микрофона и транслирует экран. Получив код блокировки, оператор может самостоятельно разблокировать смартфон, имитируя свайпы и нажатия.


Особенно нагло RedWing защищается от удаления: при попытке открыть антивирус, файловый менеджер или меню перезагрузки он выбрасывает пользователя на домашний экран и показывает фальшивое обновление. Троян также может воспроизводить голосовые сообщения, открывать чат от имени техподдержки, использовать устройство как прокси и подключать его к DDoS-атакам.

RSS: Новости на портале Anti-Malware.ru