


Chrome-плагин Urban VPN Proxy уличен в перехвате ИИ-чатов миллионов юзеров

Chrome-плагин Urban VPN Proxy уличен в перехвате ИИ-чатов миллионов юзеров

Chrome-плагин Urban VPN Proxy уличен в перехвате ИИ-чатов миллионов юзеров

После апдейта расширение Chrome, помеченное в магазине Google как рекомендуемое, стало фиксировать и сливать на сторону содержимое бесед пользователей с ИИ-ботами — ChatGPT, Claude, Gemini, Grok, Microsoft Copilot.

В каталоге Google Chrome Web Store продукт Urban VPN Proxy представлен как бесплатный и хорошо защищенный; его текущий рейтинг — 4,7, число загрузок — шесть миллионов. Он также доступен в магазине Microsoft Edge Add-ons и был скачан более 1,3 млн раз.

Проведенный в Koi Security анализ показал, что с выпуском версии 5.5.0 (от 9 июля 2025 года, текущая — 5.10.3) это расширение начало собирать пользовательские промпты и ответы ИИ и передавать их на свои серверы.

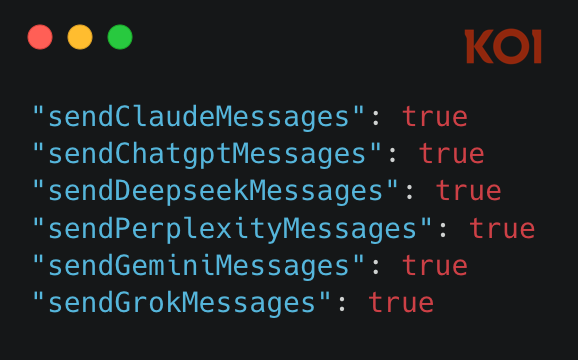
Новая функциональность по умолчанию включается при заходе юзера на целевой сайт. За это отвечают флаги, жестко заданные в настройках.


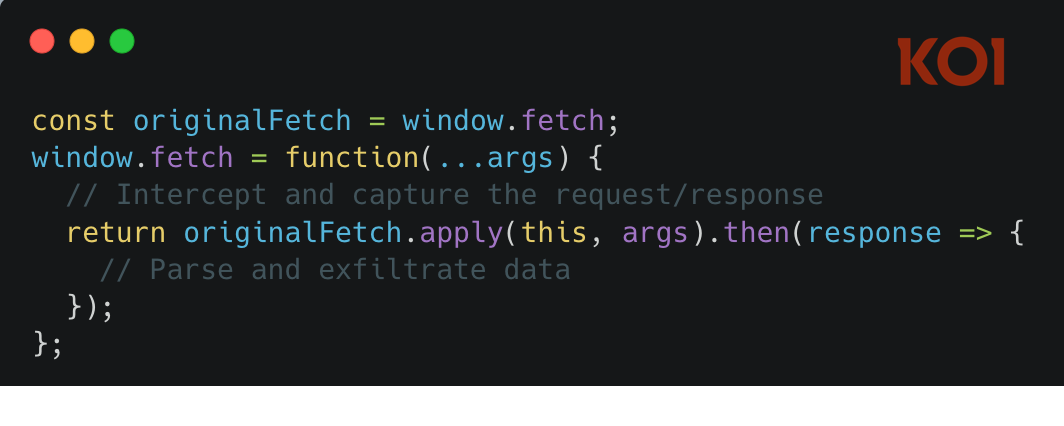
Перехват осуществляется с помощью JavaScript-сценария, заточенного под конкретную платформу (chatgpt.js, claude.js, gemini.js и т. п.). Скриптовая инъекция в страницу переопределяет порядок обработки сетевых запросов: вначале они проходят через код расширения, а затем уже трафик идет на браузерные API.


Примечательно, что в июне политика конфиденциальности Urban VPN была изменена, теперь в тексте упомянут сбор обезличенной информации с целью улучшения Safe Browsing и для нужд маркетинговой аналитики. В случаях обмена с ИИ разработчик не может гарантировать полную очистку промптов от идентификаторов и персональных данных.

Как оказалось, своим уловом создатель расширения делится с брокером данных BIScience, который анализирует их и продает результаты своим бизнес-партнерам.

Аналогичные функции охоты за ИИ-чатами исследователи обнаружили еще у трех расширений того же авторства, доступных в магазинах Google и Microsoft (суммарно более 700 тыс. загрузок):

  • 1ClickVPN Proxy
  • Urban Browser Guard
  • Urban Ad Blocker
Подпишитесь на новости

DeepSeek, Gemini и Qwen вошли в совет директоров Windows-вредоноса

Исследователи из Cisco Talos обнаружили Windows-вредонос, который принимает команды не от хакера и даже не с классического C2-сервера. Следующее действие выбирает совет из четырёх коммерческих ИИ-моделей: DeepSeek, Qwen, Mistral и Google Gemini. CLOSEDQUORUM отправляет моделям сведения о заражённом компьютере: имя устройства, версию Windows и наличие прав администратора.

Затем предлагает проголосовать за одно из четырёх действий: украсть данные, внедрить код в другой процесс, закрепиться в системе или переместиться дальше по сети.

Побеждает вариант, набравший больше голосов. Если ответы не подходят, вредонос ждёт и созывает вече заново.

При выборе кражи CLOSEDQUORUM пытается извлечь учётные данные из памяти LSASS, сохранённые пароли Chrome, Edge и Firefox, а также информацию кошельков MetaMask, Exodus и Ethereum. Результаты голосования, объяснения моделей и похищенные файлы отправляются оператору через Discord.


По данным Cisco Talos, это первый публично описанный Windows-имплант, передающий моделям тактические решения C2. После запуска постоянные команды от человека ему теоретически не нужны: хакер может отойти за кофе, а DeepSeek с Gemini сами решат, пора ли красть пароли.

Впрочем, Talos не наблюдала полноценную атаку от начала до конца, а публичная сборка CLOSEDQUORUM содержит заглушки вместо API-ключей и Discord-вебхука, поэтому в таком виде не работает. Неизвестен и способ доставки вредоноса жертвам.

Эксперимент всё равно показательный: злоумышленники пробуют заменять ИИ не только генерацию кода и фишинга, но и отдельные этапы управления атакой.

RSS: Новости на портале Anti-Malware.ru