


Chrome-плагин Urban VPN Proxy уличен в перехвате ИИ-чатов миллионов юзеров

Chrome-плагин Urban VPN Proxy уличен в перехвате ИИ-чатов миллионов юзеров

Chrome-плагин Urban VPN Proxy уличен в перехвате ИИ-чатов миллионов юзеров

После апдейта расширение Chrome, помеченное в магазине Google как рекомендуемое, стало фиксировать и сливать на сторону содержимое бесед пользователей с ИИ-ботами — ChatGPT, Claude, Gemini, Grok, Microsoft Copilot.

В каталоге Google Chrome Web Store продукт Urban VPN Proxy представлен как бесплатный и хорошо защищенный; его текущий рейтинг — 4,7, число загрузок — шесть миллионов. Он также доступен в магазине Microsoft Edge Add-ons и был скачан более 1,3 млн раз.

Проведенный в Koi Security анализ показал, что с выпуском версии 5.5.0 (от 9 июля 2025 года, текущая — 5.10.3) это расширение начало собирать пользовательские промпты и ответы ИИ и передавать их на свои серверы.

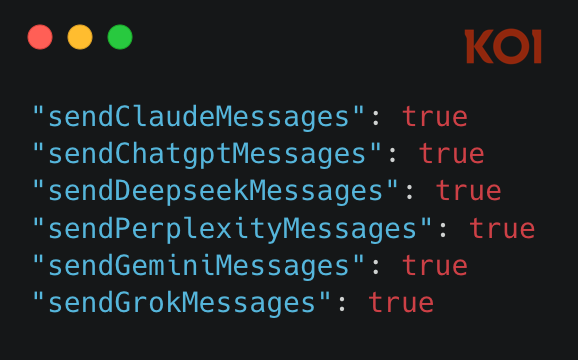
Новая функциональность по умолчанию включается при заходе юзера на целевой сайт. За это отвечают флаги, жестко заданные в настройках.


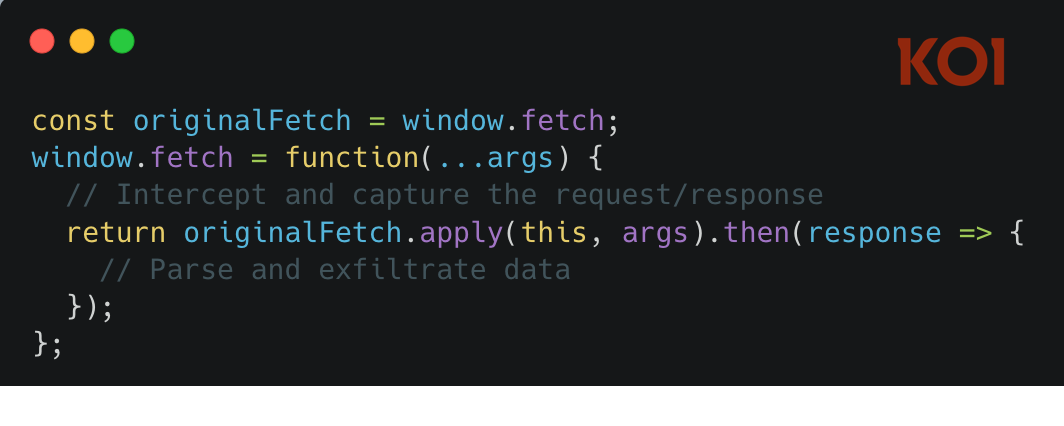
Перехват осуществляется с помощью JavaScript-сценария, заточенного под конкретную платформу (chatgpt.js, claude.js, gemini.js и т. п.). Скриптовая инъекция в страницу переопределяет порядок обработки сетевых запросов: вначале они проходят через код расширения, а затем уже трафик идет на браузерные API.


Примечательно, что в июне политика конфиденциальности Urban VPN была изменена, теперь в тексте упомянут сбор обезличенной информации с целью улучшения Safe Browsing и для нужд маркетинговой аналитики. В случаях обмена с ИИ разработчик не может гарантировать полную очистку промптов от идентификаторов и персональных данных.

Как оказалось, своим уловом создатель расширения делится с брокером данных BIScience, который анализирует их и продает результаты своим бизнес-партнерам.

Аналогичные функции охоты за ИИ-чатами исследователи обнаружили еще у трех расширений того же авторства, доступных в магазинах Google и Microsoft (суммарно более 700 тыс. загрузок):

  • 1ClickVPN Proxy
  • Urban Browser Guard
  • Urban Ad Blocker
Подпишитесь на новости

Яндекс собрал защиту облаков, паролей и ботов под брендом Yandex Security

Yandex B2B Tech запускает новое направление Yandex Security и собирается защищать уже не только собственное облако. В зону ответственности войдут локальные, гибридные и мультиоблачные инфраструктуры, даже если ресурсы компании разложены по нескольким провайдерам.

Центром управления станет Security Deck. Платформа будет собирать в одном интерфейсе информацию о правах доступа, рисках и ошибках конфигурации в разных облаках.

Подключение, по заявлению компании, займёт несколько минут, а до конца года Яндекс рассчитывает привлечь нескольких крупных облачных провайдеров-партнёров.

Одной сменой вывески дело не ограничится. Как сообщила Yandex B2B Tech, в Security Deck появится модуль Access Analyzer. Он будет искать избыточные полномочия, неиспользуемые сервисные аккаунты и предлагать более узкие роли в соответствии с принципом минимальных привилегий. Потому что выдавать всем права администратора — быстро, удобно и очень удобно злоумышленникам.

Сервис Identity Hub получит беспарольную аутентификацию на базе WebAuthn и FIDO2. Сотрудники смогут входить в корпоративные системы по лицу, отпечатку пальца или с помощью аппаратного ключа. Администраторы смогут настроить MFA либо полностью запретить пароли, которые невозможно украсть только в одном случае — когда их вообще нет.

Обновится и Yandex Smart Web Security. Новый механизм JS-Challenge будет проверять посетителей сайта в фоне и показывать капчу лишь при наиболее подозрительной активности. Обычный пользователь пройдёт незаметно, а ботам придётся доказывать, что они не боты. Иронично, но справедливо.

Yandex Security объединит собственные разработки компании и решения SolidLab. Главная ставка — централизованная защита инфраструктуры независимо от места её размещения.

RSS: Новости на портале Anti-Malware.ru