



Android-трояны в России маскируют под приложения для таксистов и курьеров

Android-трояны в России маскируют под приложения для таксистов и курьеров

Android-трояны в России маскируют под приложения для таксистов и курьеров

Специалисты F6 сообщили о новой мошеннической схеме, затрагивающей таксистов, курьеров и автолюбителей. Под видом «радаров коэффициентов» и приложений, помогающих ориентироваться на дорогах, злоумышленники распространяют через Telegram трояны для Android. Цель проста — получить доступ к банковским данным жертвы и оформить на неё кредиты.

С октября 2025 года мошенники используют как минимум девять телеграм-каналов для распространения поддельных приложений. Средний ущерб на одного пострадавшего — 11,2 тысячи рублей.

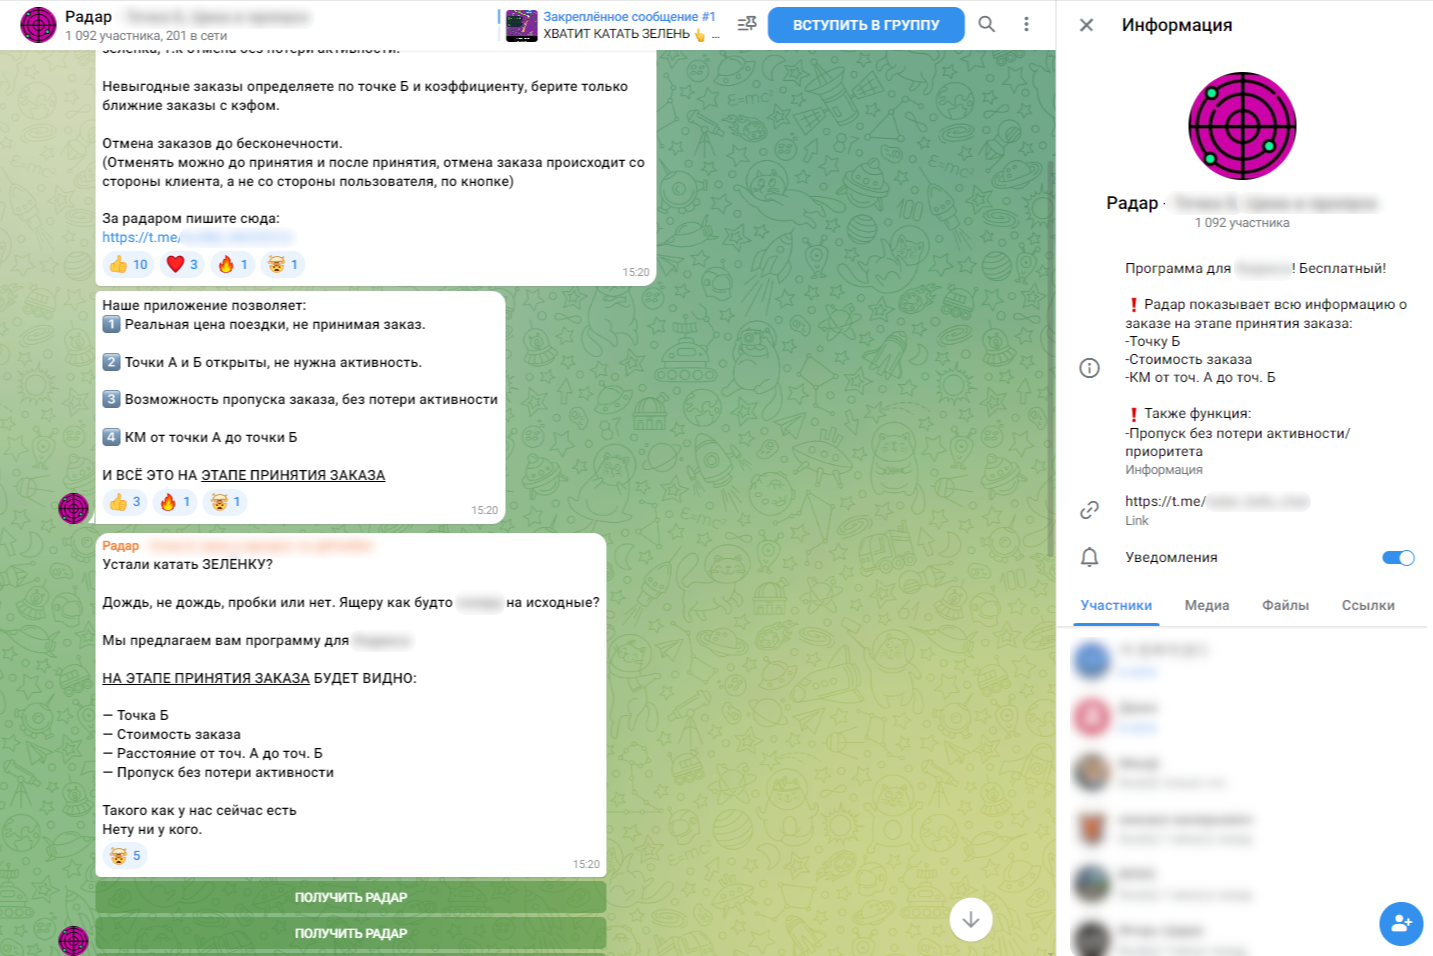
Первое выявленное приложение нацелено на профессиональных водителей. В названии — слова «радар» и «кэф», то есть повышенный коэффициент стоимости поездки. Идея выглядит заманчиво: приложение якобы показывает спрос в разных районах, предсказывает «точку Б» и даже цену поездки — что якобы недоступно в официальных сервисах.

Реклама таких приложений активно распространяется в чатах таксистов и курьеров. Ссылки ведут на телеграм-канал, где лежит APK-файл.


После установки программа запрашивает опасный набор разрешений — от СМС до вызовов, затем просит ввести данные банковской карты для «бесплатной подписки». Стоит это сделать — и злоумышленники получают возможность списывать деньги, а также оформлять микрозаймы от имени жертвы.


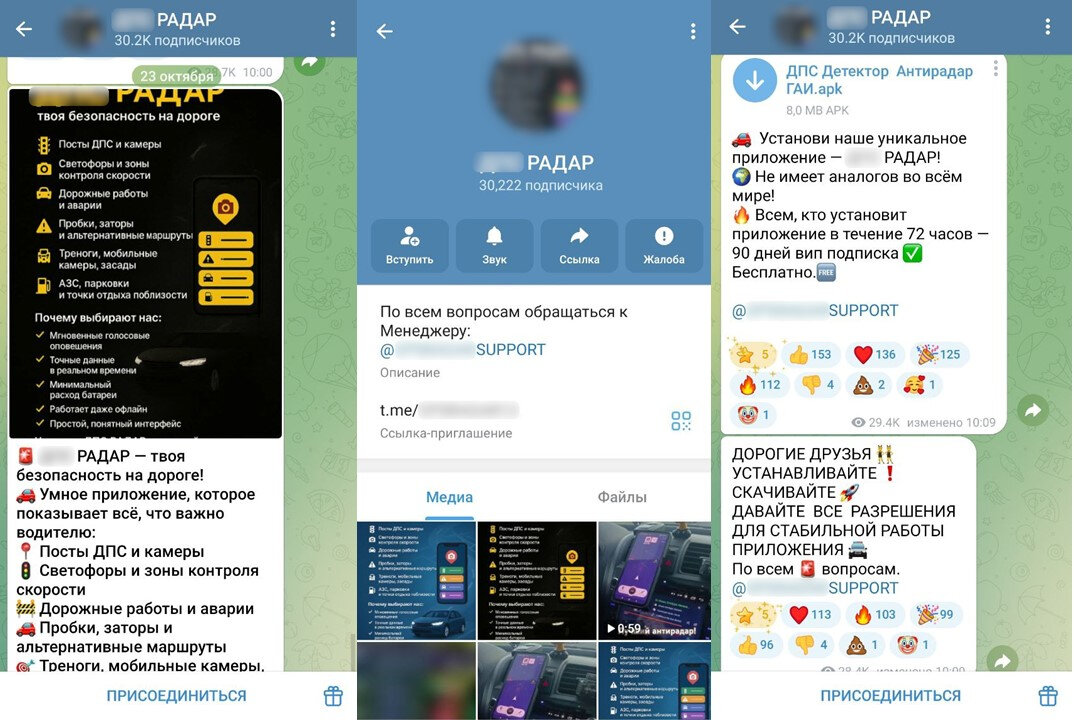
Второе приложение маскируется под предупреждающую систему о камерах, постах ДПС, пробках и авариях. В рекламе его называют «уникальным» и «не имеющим аналогов». Чтобы ускорить установку, мошенники обещают 1000 рублей каждому, кто скачает приложение в течение 72 часов, а еще — 90 дней «VIP-подписки».

Схема та же: реклама → телеграм-канал → APK-файл → разрешения → кардинг и кредиты на имя пользователя.

Это не первая кампания группы: ранее в 2025 году специалисты F6 и RuStore заблокировали более 600 доменов, распространявших DeliveryRAT под видом популярных приложений для доставки, маркетплейсов, банковских сервисов и других категорий.

По словам Евгения Егорова, ведущего аналитика Digital Risk Protection F6, мошенники активно адаптируют свои схемы под конкретные аудитории:

«На этот раз в опасной зоне оказались таксисты, доставщики, курьеры и обычные водители. Киберпреступники постоянно ищут новые способы обмана, даже если старые работают отлично».

NightEagle сменила маршрут: кибершпионы атаковали российские компании

Кибершпионская группа NightEagle, также известная как APT-Q-95, впервые попалась на атаках за пределами Азии. Новой целью стали российские производственные и строительные компании, сообщили специалисты «Лаборатории Касперского».

По данным технического отчёта Securelist, первоначальный доступ злоумышленники получали через скомпрометированные учётные записи корпоративных VPN.

Дальше они добирались до серверов Microsoft Exchange и размещали на них бэкдор GhostContainer. Точный способ доставки вредоноса установить не удалось.

Исследователи предполагают, что атакующие манипулировали параметром VIEWSTATE и запускали полезную нагрузку прямо в оперативной памяти сервера. Такой подход позволяет меньше мусорить файлами на диске и дольше не попадаться защите.


Затем NightEagle начинала осваиваться в сети как у себя дома. Группа использовала RDP, эксплуатировала уязвимости Active Directory и пыталась получить хеши паролей доменных аккаунтов. В отдельных эпизодах применялась старая, но всё ещё кусачая уязвимость BlueKeep, а также техники DCSync и злоупотребления Kerberos.

Особая любовь кибершпионов — легитимные сервисы. Инструменты для атак они прятали в репозиториях GitHub, маскируя архивы и файлы под обычное ПО. Для скрытого доступа использовались Microsoft Dev Tunnels и rdp2tcp: эта связка позволяла прокладывать туннели к скомпрометированным системам без открытия подозрительных портов.

Финальной целью становился контроль над доменной инфраструктурой и всей сетью компании.

Группа активна с 2023 года и прежде атаковала преимущественно китайские организации. Российская кампания показывает, что география NightEagle расширяется, а привычные GitHub, RDP и сервисы Microsoft могут превращаться из рабочих инструментов в удобное прикрытие для кибершпионажа.

RSS: Новости на портале Anti-Malware.ru