


Mamont возвращается: обновлённый Android-троян готовится к массовым атакам

Mamont возвращается: обновлённый Android-троян готовится к массовым атакам

Mamont возвращается: обновлённый Android-троян готовится к массовым атакам

Отдел реагирования и цифровой криминалистики Angara MTDR завершил анализ новой версии вредоносных приложений для Android семейства Mamont, которые злоумышленники продолжают распространять под видом вложенных фотографий в объявлениях о продаже домашних вещей. Обновлённые варианты Mamont получили расширенную функциональность, направленную на кражу персональных данных.

Руководитель направления обратной разработки Angara MTDR Александр Гантимуров опубликовал результаты исследования новых модификаций зловреда в корпоративном блоге на платформе Habr.

Исследованные образцы представлены двумя разновидностями APK-файлов размером около 10 Мбайт, различающимися лишь незначительными деталями.

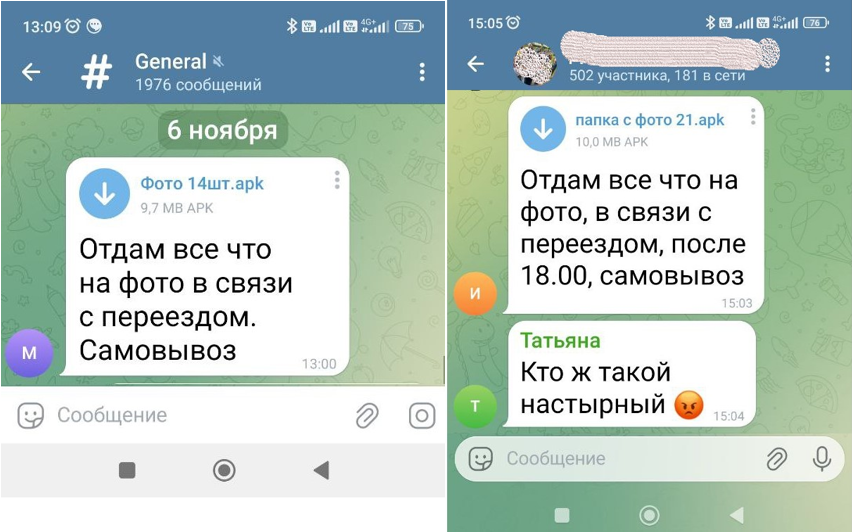
Как правило, такие приложения содержат в названии файла слово «фото» или photo. Они распространяются через мессенджеры и чаще всего прикрепляются к объявлениям о продаже домашних вещей, связанных с переездом. Ранее злоумышленники также использовали маскировку APK под изображения и видеоролики.

Вредонос предназначен для скрытого получения и отправки сообщений, сбора информации об устройстве, отправки USSD-команд, просмотра уведомлений и открытия произвольных веб-адресов. При запуске он запрашивает доступ к отправке и приёму СМС, к телефонным вызовам и камере.

После получения всех необходимых разрешений зловред открывает фишинговый ресурс, замаскированный под сервис хранения изображений. Его цель — сбор пользовательских данных. Однако в исследуемых версиях функции передачи информации с устройства реализованы лишь частично.

Связь с управляющим сервером осуществляется через клиент retrofit2, а данные передаются в формате JSON. В программный интерфейс внедрён механизм uploadVerificationData, который пока не активирован. Анализ кода показывает, что злоумышленники планируют расширить набор отправляемых данных, включая персональные сведения — вплоть до номеров документов.

По мнению Александра Гантимурова, это указывает на планы дальнейшего наращивания функциональности зловреда и расширения атак, в том числе с использованием данных, собранных с заражённых устройств. Всё это может свидетельствовать о подготовке масштабной кампании по массовому сбору и эксплуатации персональных данных.

Подпишитесь на новости

Заблокировать 95% VPN с помощью ИИ собирались власти в России

Искусственному интеллекту подыскали ещё одну работу — вычислять VPN, которые не поймали обычными средствами. При подготовке национального плана внедрения ИИ до 2030 года обсуждалось применение нейросетей для повышения эффективности блокировок до 95%.

Как выяснил «Коммерсантъ», в проекте предлагалось анализировать с помощью ИИ признаки 70% блокируемых VPN-сервисов.

Однако Минцифры заявило, что в актуальной версии документа этой меры нет. По словам источника издания, сейчас трафик уже проверяют интеллектуальные алгоритмы, но к ИИ они не относятся.

Нейросеть могла бы искать VPN по косвенным признакам соединений. Проблема в том, что похожим образом могут выглядеть корпоративные подключения, облачные сервисы и голосовая связь.

Одна ошибка фильтра, и вместо обходного сервиса отваливается рабочий инструмент. Эксперты предупреждают: на больших объёмах трафика даже небольшая доля ошибок способна затронуть множество легитимных соединений.

Поэтому один из предложенных подходов — поручить модели поиск подозрительных узлов, а блокировать их после отдельной проверки.

RSS: Новости на портале Anti-Malware.ru