


Mamont возвращается: обновлённый Android-троян готовится к массовым атакам

Mamont возвращается: обновлённый Android-троян готовится к массовым атакам

Mamont возвращается: обновлённый Android-троян готовится к массовым атакам

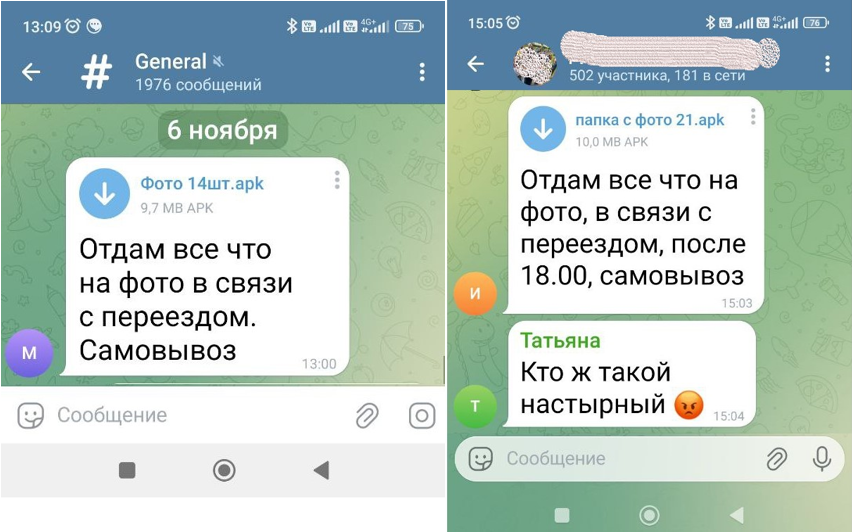
Отдел реагирования и цифровой криминалистики Angara MTDR завершил анализ новой версии вредоносных приложений для Android семейства Mamont, которые злоумышленники продолжают распространять под видом вложенных фотографий в объявлениях о продаже домашних вещей. Обновлённые варианты Mamont получили расширенную функциональность, направленную на кражу персональных данных.

Руководитель направления обратной разработки Angara MTDR Александр Гантимуров опубликовал результаты исследования новых модификаций зловреда в корпоративном блоге на платформе Habr.

Исследованные образцы представлены двумя разновидностями APK-файлов размером около 10 Мбайт, различающимися лишь незначительными деталями.

Как правило, такие приложения содержат в названии файла слово «фото» или photo. Они распространяются через мессенджеры и чаще всего прикрепляются к объявлениям о продаже домашних вещей, связанных с переездом. Ранее злоумышленники также использовали маскировку APK под изображения и видеоролики.

Вредонос предназначен для скрытого получения и отправки сообщений, сбора информации об устройстве, отправки USSD-команд, просмотра уведомлений и открытия произвольных веб-адресов. При запуске он запрашивает доступ к отправке и приёму СМС, к телефонным вызовам и камере.

После получения всех необходимых разрешений зловред открывает фишинговый ресурс, замаскированный под сервис хранения изображений. Его цель — сбор пользовательских данных. Однако в исследуемых версиях функции передачи информации с устройства реализованы лишь частично.

Связь с управляющим сервером осуществляется через клиент retrofit2, а данные передаются в формате JSON. В программный интерфейс внедрён механизм uploadVerificationData, который пока не активирован. Анализ кода показывает, что злоумышленники планируют расширить набор отправляемых данных, включая персональные сведения — вплоть до номеров документов.

По мнению Александра Гантимурова, это указывает на планы дальнейшего наращивания функциональности зловреда и расширения атак, в том числе с использованием данных, собранных с заражённых устройств. Всё это может свидетельствовать о подготовке масштабной кампании по массовому сбору и эксплуатации персональных данных.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru