


Mamont возвращается: обновлённый Android-троян готовится к массовым атакам

Mamont возвращается: обновлённый Android-троян готовится к массовым атакам

Mamont возвращается: обновлённый Android-троян готовится к массовым атакам

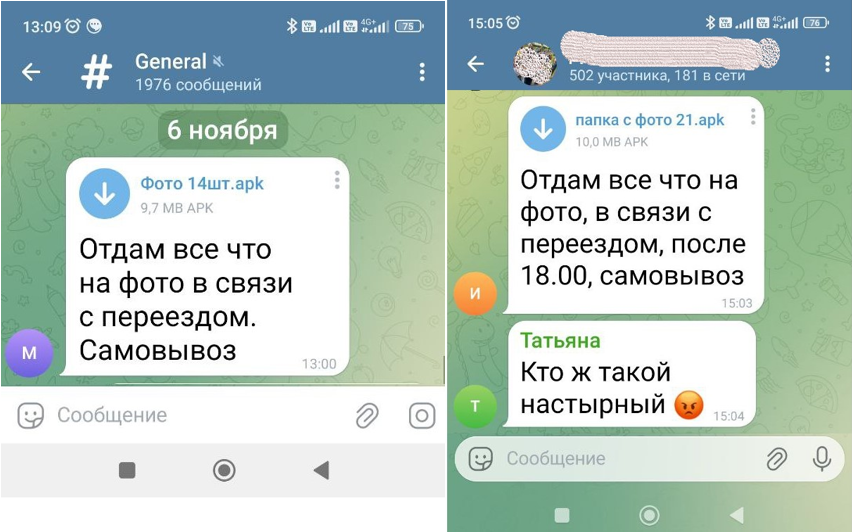
Отдел реагирования и цифровой криминалистики Angara MTDR завершил анализ новой версии вредоносных приложений для Android семейства Mamont, которые злоумышленники продолжают распространять под видом вложенных фотографий в объявлениях о продаже домашних вещей. Обновлённые варианты Mamont получили расширенную функциональность, направленную на кражу персональных данных.

Руководитель направления обратной разработки Angara MTDR Александр Гантимуров опубликовал результаты исследования новых модификаций зловреда в корпоративном блоге на платформе Habr.

Исследованные образцы представлены двумя разновидностями APK-файлов размером около 10 Мбайт, различающимися лишь незначительными деталями.

Как правило, такие приложения содержат в названии файла слово «фото» или photo. Они распространяются через мессенджеры и чаще всего прикрепляются к объявлениям о продаже домашних вещей, связанных с переездом. Ранее злоумышленники также использовали маскировку APK под изображения и видеоролики.

Вредонос предназначен для скрытого получения и отправки сообщений, сбора информации об устройстве, отправки USSD-команд, просмотра уведомлений и открытия произвольных веб-адресов. При запуске он запрашивает доступ к отправке и приёму СМС, к телефонным вызовам и камере.

После получения всех необходимых разрешений зловред открывает фишинговый ресурс, замаскированный под сервис хранения изображений. Его цель — сбор пользовательских данных. Однако в исследуемых версиях функции передачи информации с устройства реализованы лишь частично.

Связь с управляющим сервером осуществляется через клиент retrofit2, а данные передаются в формате JSON. В программный интерфейс внедрён механизм uploadVerificationData, который пока не активирован. Анализ кода показывает, что злоумышленники планируют расширить набор отправляемых данных, включая персональные сведения — вплоть до номеров документов.

По мнению Александра Гантимурова, это указывает на планы дальнейшего наращивания функциональности зловреда и расширения атак, в том числе с использованием данных, собранных с заражённых устройств. Всё это может свидетельствовать о подготовке масштабной кампании по массовому сбору и эксплуатации персональных данных.

Подпишитесь на новости

Операторы связи вложили почти миллиард рублей в 5G на ТВ

Российские операторы развернули масштабную рекламную гонку вокруг 5G: за месяц после запуска технологии расходы на её продвижение на телевидении приблизились к миллиарду рублей. Покрытие пока есть не везде, зато рекламный сигнал распространяется бодро.

Как пишет «Коммерсантъ» со ссылкой на оценки рекламного рынка, только за первую неделю большая четвёрка потратила на ТВ-продвижение 5G около 230 млн рублей.

По оценке собеседника издания, сентябрьский бюджет МТС на такую рекламу составил 410 млн рублей, Т2 — 250 млн, «МегаФона» — 165 млн. Отдельно приводится оценка всех сентябрьских ТВ-расходов «Вымпелкома» в 380 млн рублей.

Ещё около 300 млн рублей, по оценке NMi Group, компании направили на цифровую наружную рекламу. МТС также организовала посвящённую технологии художественную выставку. Новое поколение связи осваивает не только эфир, но и культурную программу.

Сети 5G операторы запустили в отдельных российских городах в сентябре. Сплошного покрытия этих городов пока нет.

Эксперты называют продвижение одной из крупнейших телеком-кампаний года и предупреждают: громкие обещания поднимают ожидания абонентов. Им понадобятся понятные карты покрытия, проверка совместимости смартфонов и объяснение условий подключения.

RSS: Новости на портале Anti-Malware.ru