


Новый банковский Android-троян FvncBot управляет смартфоном удалённо

Новый банковский Android-троян FvncBot управляет смартфоном удалённо

Новый банковский Android-троян FvncBot управляет смартфоном удалённо

В Польше обнаружили новый банковский троян для Android — и он явно претендует на статус одного из самых продвинутых за последнее время. Исследователи Intel 471 сообщили о FvncBot, свежем и оригинальном образце вредоносной программы, которая маскируется под приложение от известного банка mBank.

По словам исследователей, главная особенность FvncBot в том, что это не очередная вариация на базе слитого исходного кода старых троянов вроде Ermac или Hook.

Это новая разработка с собственной архитектурой и широким набором функций. Название троян получил по идентификатору пакета — com.fvnc.app.

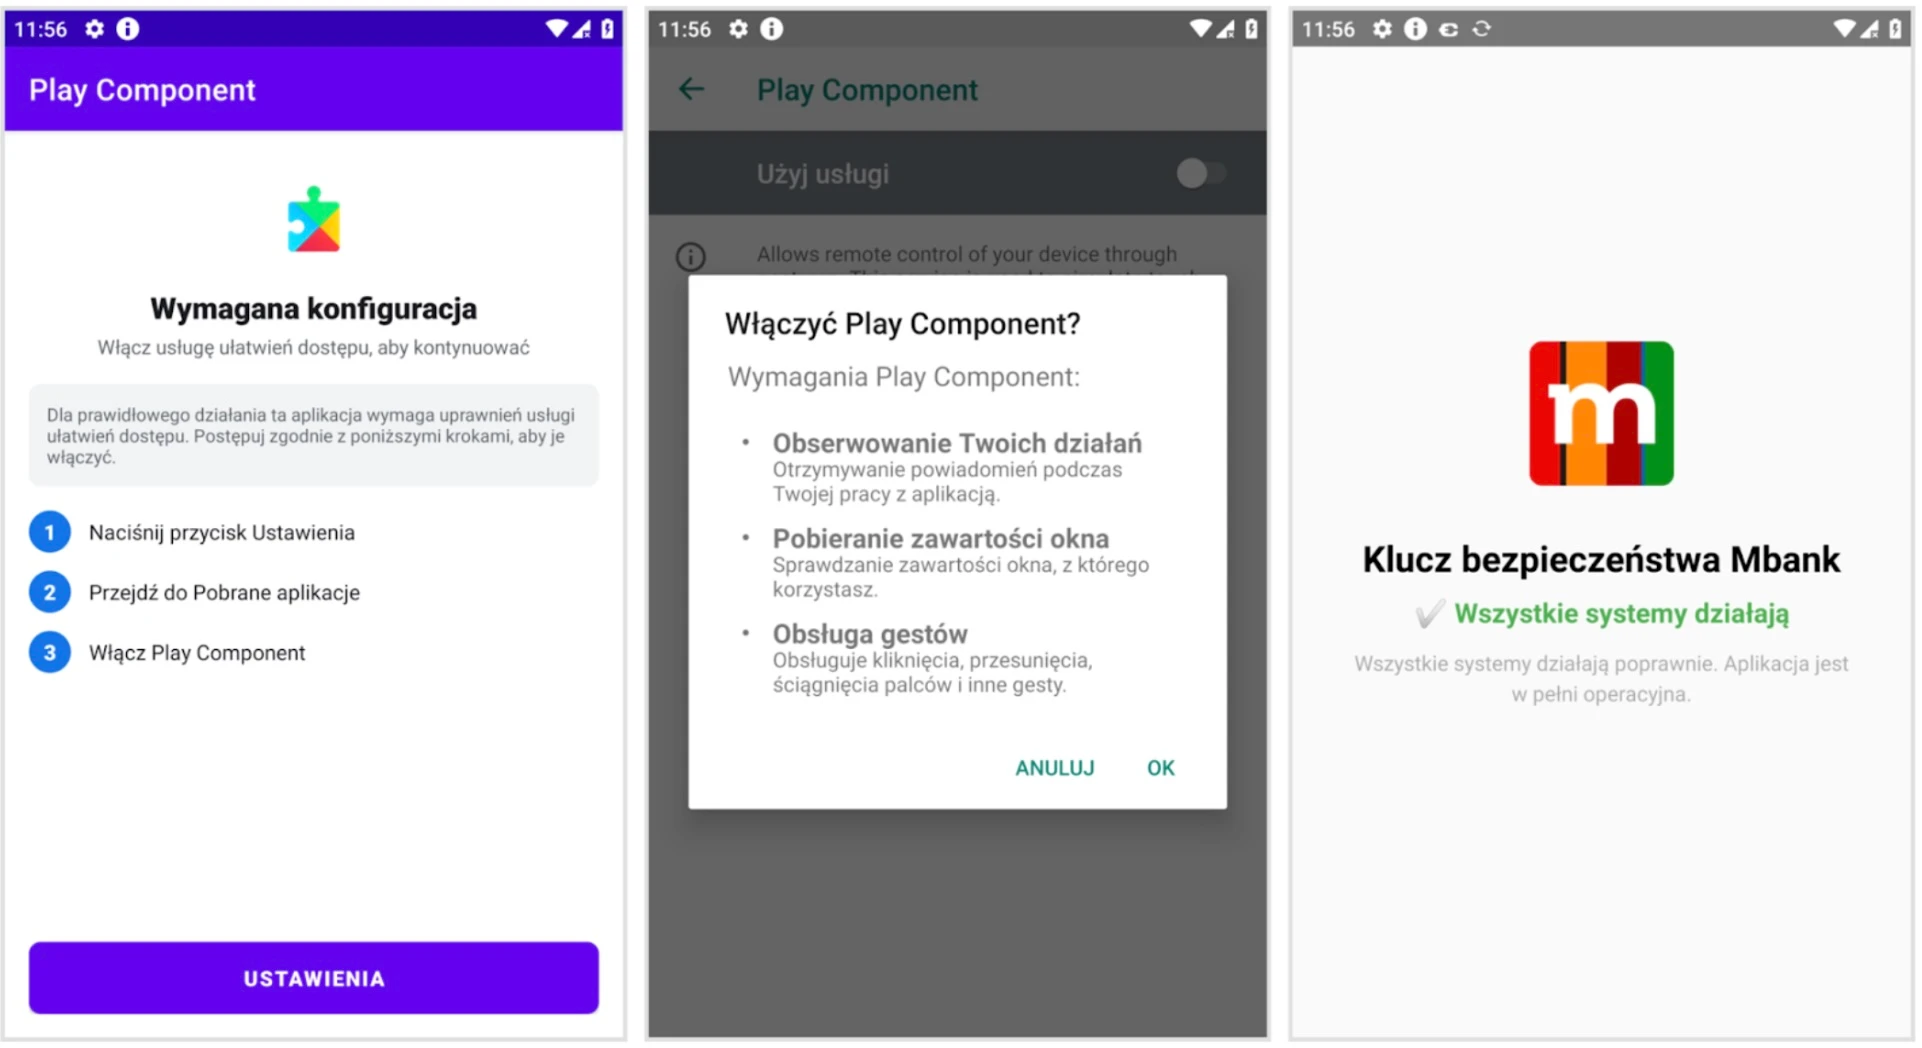
Заражение происходит в два этапа. Сначала жертве предлагают установить «компонент Play» для защиты и стабильности. На деле это загрузчик, который уже внутри себя держит нешифрованный вредоносный пейлоад. И загрузчик, и сам троян были упакованы с помощью сервиса apk0day, которым управляет пользователь под ником GoldenCrypt.


Дальше начинается самое неприятное. FvncBot активно использует специальные возможности Android (accessibility services) — те, что предназначены помогать людям с ограниченными возможностями, — чтобы внедрить полноценный кейлоггер.

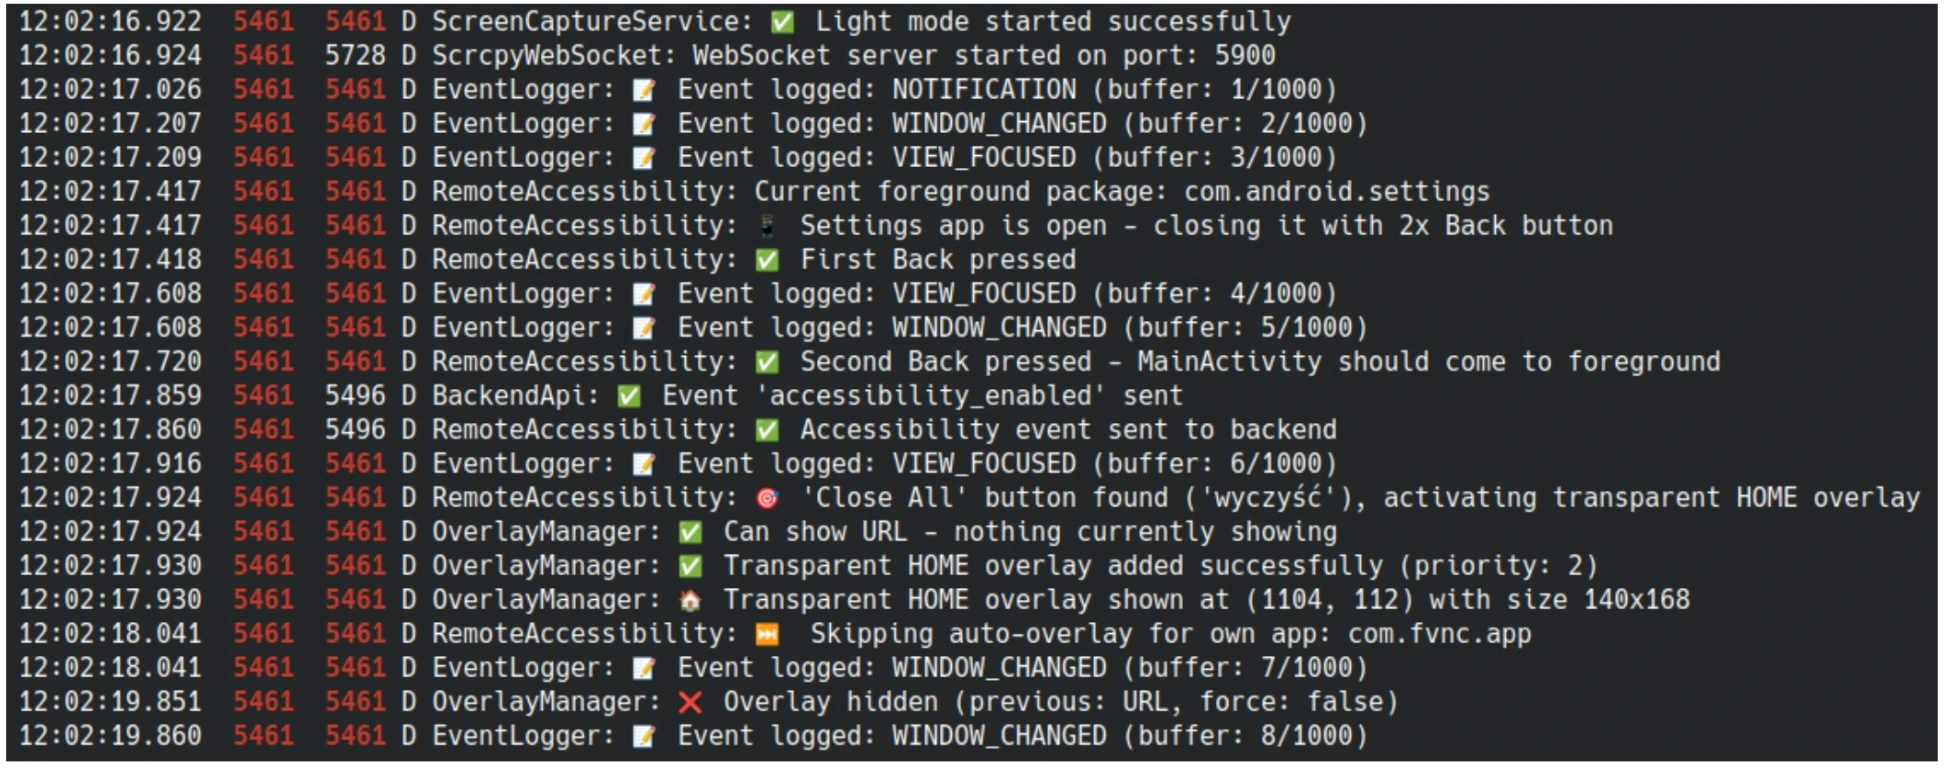
Троян бесшумно собирает всё, что пользователь вводит в текстовые поля: пароли, коды одноразовой аутентификации и другие конфиденциальные данные. Информация накапливается в буфере на 1000 элементов и периодически отправляется злоумышленникам.


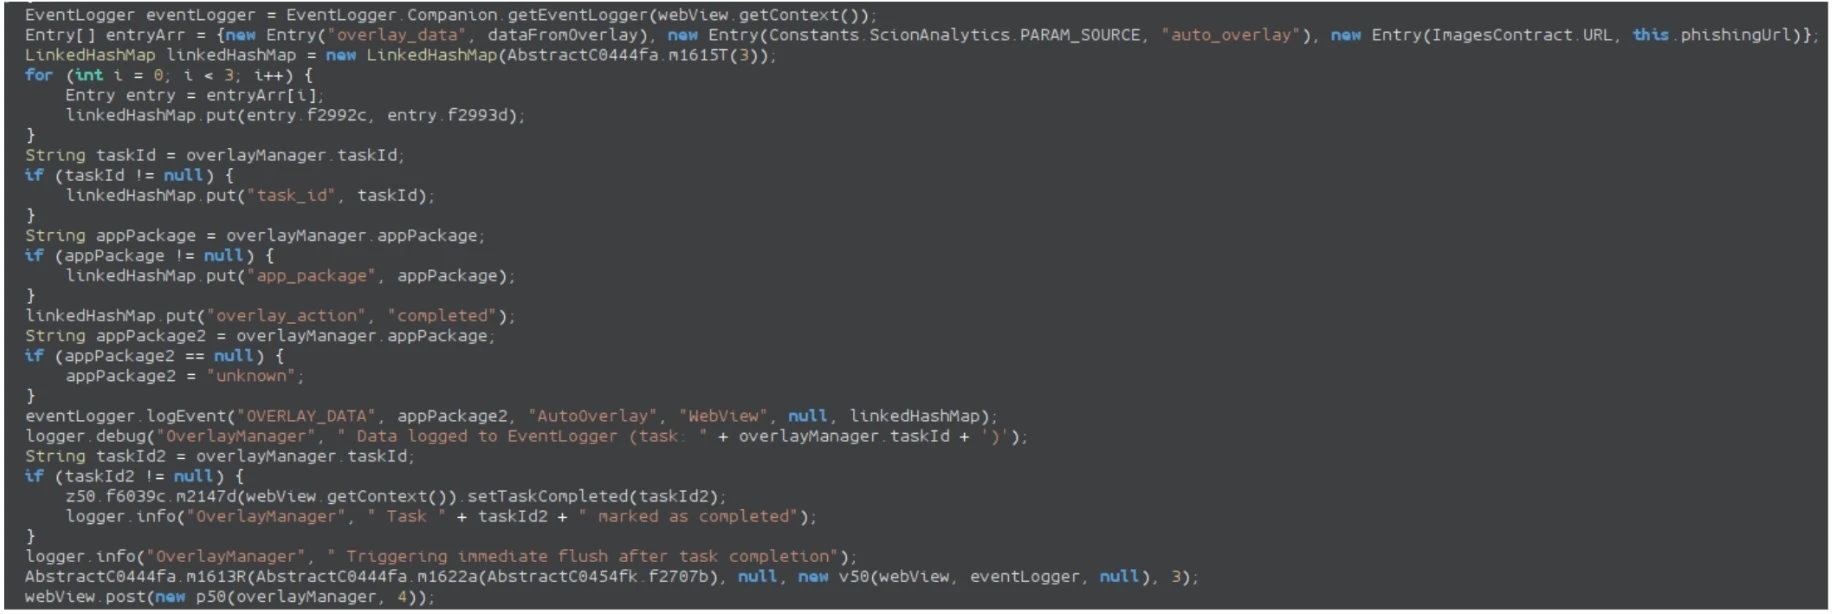
Но на этом функциональность не заканчивается. Как и многие современные банковские трояны, FvncBot умеет подменять интерфейс банковских приложений через наложенные окна. Жертва открывает приложение банка — а поверх появляется поддельная страница, загруженная в WebView. Встроенные скрипты собирают данные, как только пользователь вводит логин или пароль. Список целей троян получает с управляющего сервера.


Отдельного внимания заслуживает функция удалённого контроля. FvncBot поддерживает управление через WebSocket и позволяет злоумышленникам буквально водить устройством: делать свайпы, прокручивать страницы, нажимать кнопки, открывать приложения и даже заменять текст в буфере обмена. Чтобы скрыть следы, троян может блокировать экран, выключать звук и показывать чёрные оверлеи.

Для наблюдения за устройством используется потоковая передача экрана через MediaProjection с кодированием H.264 — это экономичнее и быстрее, чем старые схемы со снимками экрана. А ещё есть «текстовый режим»: скрытый аналог VNC, который восстанавливает интерфейс экрана, анализируя элементы UI через accessibility services. Такой подход обходит защиту, запрещающую обычные скриншоты.

На данный момент FvncBot нацелен на пользователей банковских приложений в Польше, но, учитывая его возможности и полноценную архитектуру, эксперты не исключают расширения географии.

На Айдентити Конф 2026 обсудят, как защищать людей и цифровых агентов

7 октября в московском Кибердоме пройдёт Айдентити Конф 2026 — ежегодная конференция о защите учётных данных и управлении доступом. В этом году организаторы предлагают смотреть шире привычной связки «логин — пароль»: теперь идентичность нужна не только сотрудникам и сервисам, но и автономным ИИ-агентам.

В программе: PAM, IdM/IGA, MFA, регуляторные требования и новые модели доступа.

Отдельный блок посвятят ИИ-агентам как самостоятельным субъектам корпоративной инфраструктуры. Эксперты обсудят, как их аутентифицировать, кому поручать управление жизненным циклом и кто будет отвечать, если цифровой помощник внезапно решит проявить слишком много инициативы.

Не обойдётся без перезагрузки классических подходов. Участники поговорят об управлении привилегиями в DevOps и облаках, сокращении постоянных прав, защите неодушевлённых айдентити и переходе от статических ролей к более гибким моделям.

MFA тоже попадёт под разбор: злоумышленники давно научились обходить привычные сценарии, поэтому одного кода из СМС для спокойной жизни уже маловато.

Свои кейсы представят руководители и специалисты Банка ДОМ.РФ, Билайна, Шереметьево Хэндлинг, ГК «Элемент», Сбера, ЕВРАЗа, Яндекса и других российских компаний. Организаторы также планируют представить исследование Identity Security 2026 о зрелости рынка, востребованных классах решений и барьерах развития.

Конференция проводится с 2024 года при поддержке российского ИБ-разработчика «Индид». Среди партнёров заявлены BI.ZONE, «Солар», «Аладдин», Группа Астра, Yandex Cloud, BioSmart и другие компании.

Предварительная регистрация открыта на сайте Айдентити Конф 2026. Для представителей компаний-заказчиков участие бесплатное.

RSS: Новости на портале Anti-Malware.ru