


Новый банковский Android-троян FvncBot управляет смартфоном удалённо

Новый банковский Android-троян FvncBot управляет смартфоном удалённо

Новый банковский Android-троян FvncBot управляет смартфоном удалённо

В Польше обнаружили новый банковский троян для Android — и он явно претендует на статус одного из самых продвинутых за последнее время. Исследователи Intel 471 сообщили о FvncBot, свежем и оригинальном образце вредоносной программы, которая маскируется под приложение от известного банка mBank.

По словам исследователей, главная особенность FvncBot в том, что это не очередная вариация на базе слитого исходного кода старых троянов вроде Ermac или Hook.

Это новая разработка с собственной архитектурой и широким набором функций. Название троян получил по идентификатору пакета — com.fvnc.app.

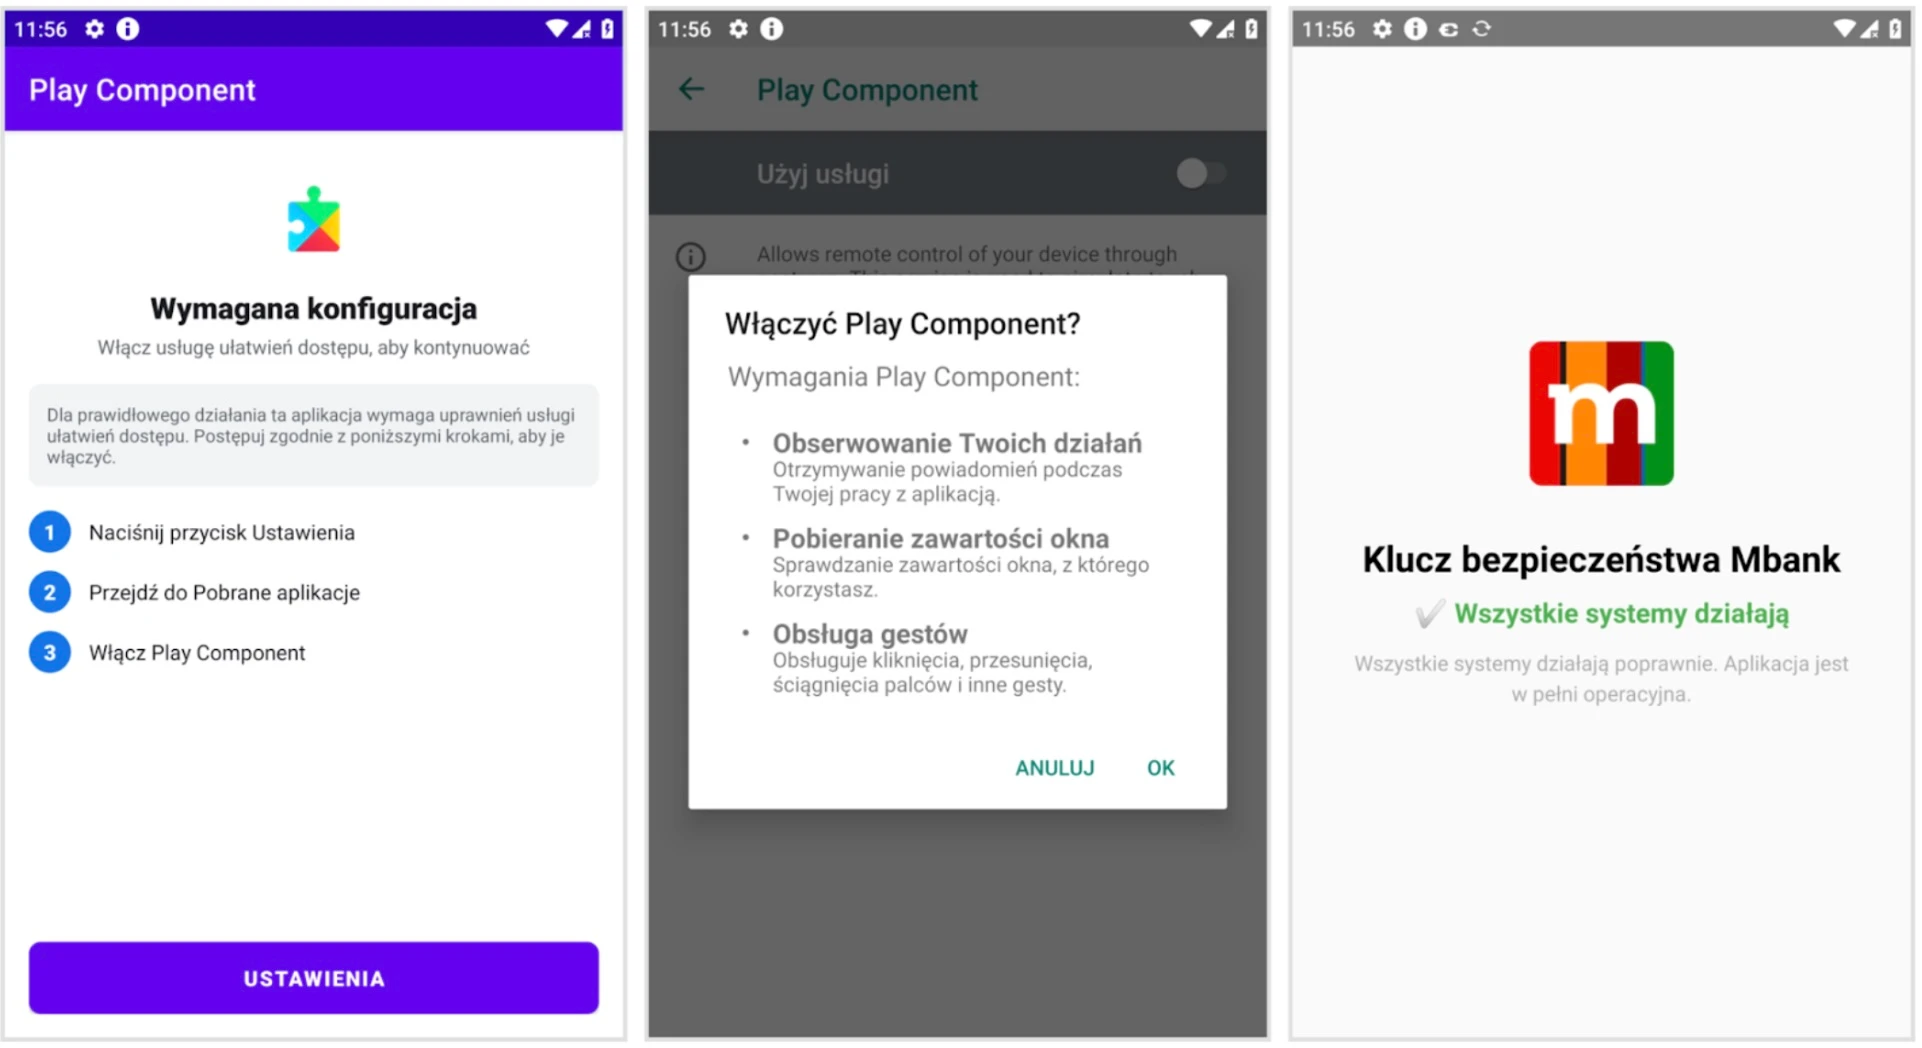
Заражение происходит в два этапа. Сначала жертве предлагают установить «компонент Play» для защиты и стабильности. На деле это загрузчик, который уже внутри себя держит нешифрованный вредоносный пейлоад. И загрузчик, и сам троян были упакованы с помощью сервиса apk0day, которым управляет пользователь под ником GoldenCrypt.


Дальше начинается самое неприятное. FvncBot активно использует специальные возможности Android (accessibility services) — те, что предназначены помогать людям с ограниченными возможностями, — чтобы внедрить полноценный кейлоггер.

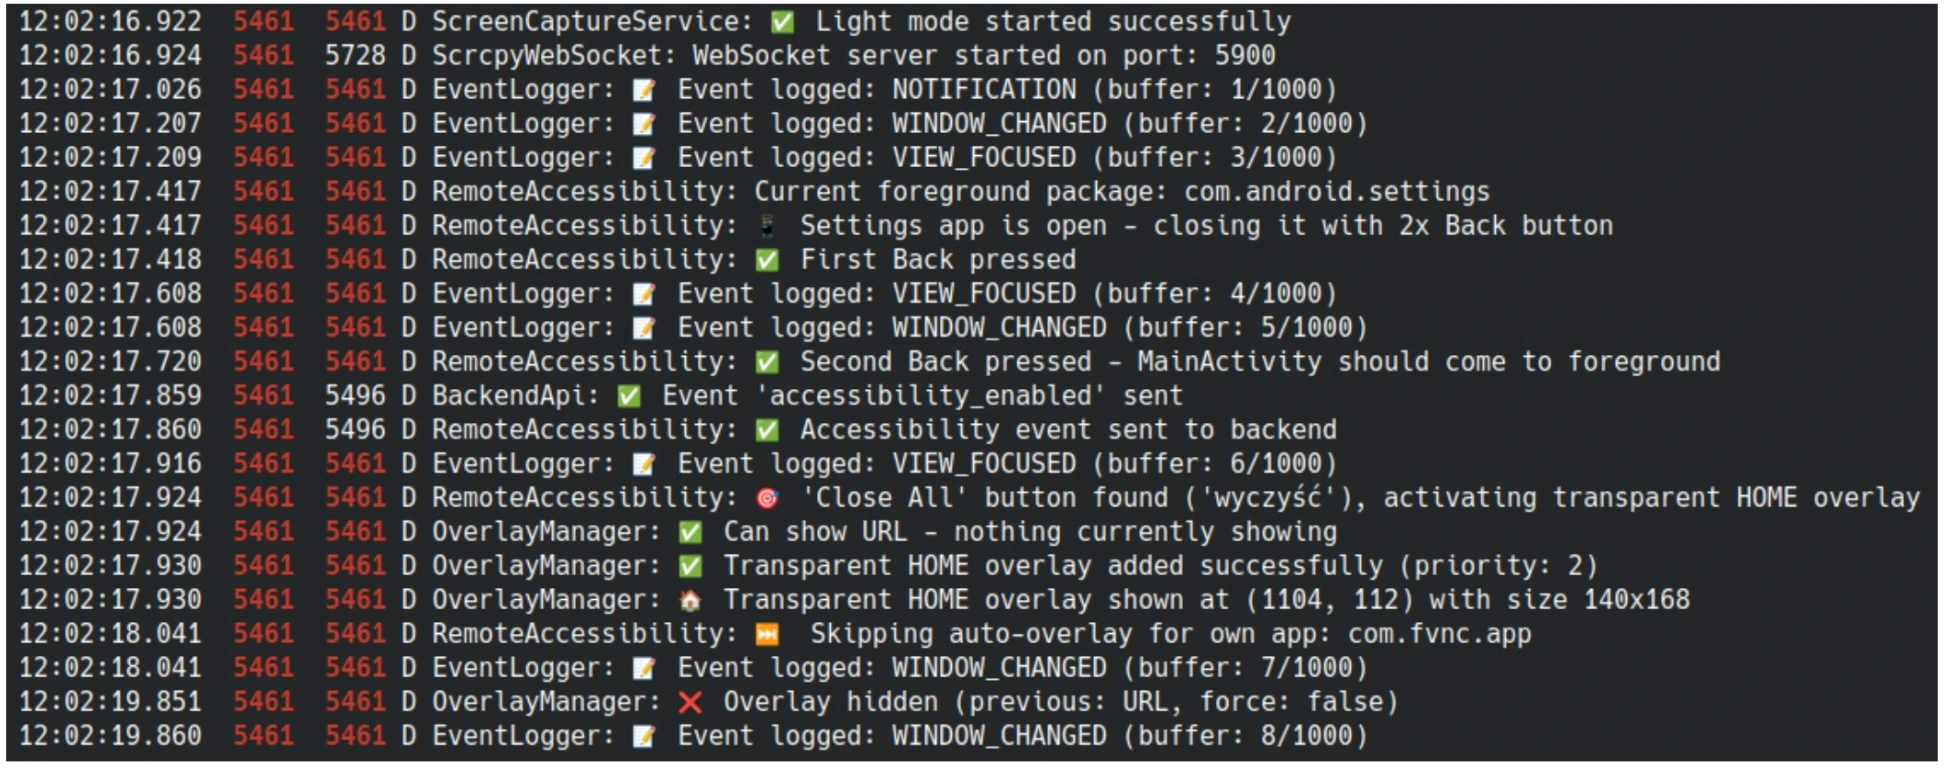
Троян бесшумно собирает всё, что пользователь вводит в текстовые поля: пароли, коды одноразовой аутентификации и другие конфиденциальные данные. Информация накапливается в буфере на 1000 элементов и периодически отправляется злоумышленникам.


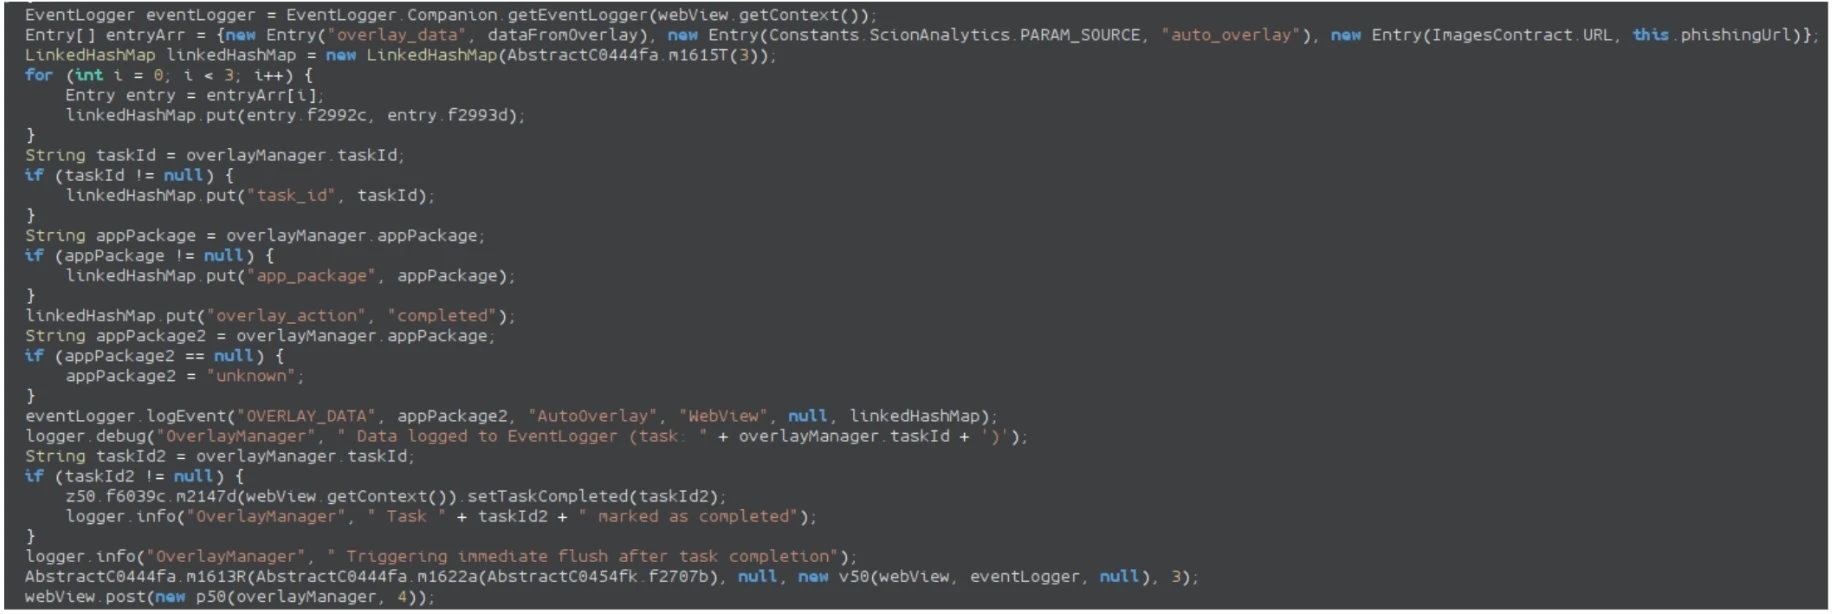
Но на этом функциональность не заканчивается. Как и многие современные банковские трояны, FvncBot умеет подменять интерфейс банковских приложений через наложенные окна. Жертва открывает приложение банка — а поверх появляется поддельная страница, загруженная в WebView. Встроенные скрипты собирают данные, как только пользователь вводит логин или пароль. Список целей троян получает с управляющего сервера.


Отдельного внимания заслуживает функция удалённого контроля. FvncBot поддерживает управление через WebSocket и позволяет злоумышленникам буквально водить устройством: делать свайпы, прокручивать страницы, нажимать кнопки, открывать приложения и даже заменять текст в буфере обмена. Чтобы скрыть следы, троян может блокировать экран, выключать звук и показывать чёрные оверлеи.

Для наблюдения за устройством используется потоковая передача экрана через MediaProjection с кодированием H.264 — это экономичнее и быстрее, чем старые схемы со снимками экрана. А ещё есть «текстовый режим»: скрытый аналог VNC, который восстанавливает интерфейс экрана, анализируя элементы UI через accessibility services. Такой подход обходит защиту, запрещающую обычные скриншоты.

На данный момент FvncBot нацелен на пользователей банковских приложений в Польше, но, учитывая его возможности и полноценную архитектуру, эксперты не исключают расширения географии.

Claude помог хакерам пробраться во внутренний репозиторий OpenAI

Команда белых хакеров превратила загрузку одной картинки на официальном форуме OpenAI в пропуск к корпоративным аккаунтам ChatGPT, Codex и закрытому репозиторию компании. Взлом занял менее трёх суток, а значительную часть работы помог выполнить ИИ.

Как рассказали исследователи HackTron AI, точкой входа стал форум community.openai.com на платформе Discourse.

При загрузке изображений он использовал ImageMagick и библиотеку libheif, в которой обнаружилось переполнение буфера. Специально подготовленный HEIC-файл позволил удалённо выполнить код и получить административный доступ к форуму.

На этом цепочка только разогрелась. Исследователи воспользовались отдельной ошибкой в системе единого входа OpenAI: токены аутентификации форума подходили для ChatGPT и Codex. Среди них оказались токены сотрудников компании.

Через скомпрометированный аккаунт разработчика команда добралась до внутреннего монорепозитория OpenAI на GitHub. Чтобы доказать доступ и не устраивать экскурсию по чужому коду, специалисты создали безопасный тестовый pull request, после чего остановили проверку и сообщили о проблеме.

В роли помощников выступили модели Claude Opus 4.8 и Opus 5. Первая исследовала уязвимость, но споткнулась о защитные механизмы. Более новая версия, по данным HackTron, помогла собрать рабочий эксплойт за несколько часов.

OpenAI устранила уязвимость в своей инфраструктуре примерно через 14 часов после отчёта, ограничила права токенов Community и отозвала затронутые сессии. Discourse отдельно исправила проблему обработки изображений.

За находку OpenAI выплатила исследователям $6500. Скромная сумма для цепочки, которая началась с картинки на форуме, а закончилась pull request во внутреннем репозитории.


RSS: Новости на портале Anti-Malware.ru