


Новый банковский Android-троян FvncBot управляет смартфоном удалённо

Новый банковский Android-троян FvncBot управляет смартфоном удалённо

Новый банковский Android-троян FvncBot управляет смартфоном удалённо

В Польше обнаружили новый банковский троян для Android — и он явно претендует на статус одного из самых продвинутых за последнее время. Исследователи Intel 471 сообщили о FvncBot, свежем и оригинальном образце вредоносной программы, которая маскируется под приложение от известного банка mBank.

По словам исследователей, главная особенность FvncBot в том, что это не очередная вариация на базе слитого исходного кода старых троянов вроде Ermac или Hook.

Это новая разработка с собственной архитектурой и широким набором функций. Название троян получил по идентификатору пакета — com.fvnc.app.

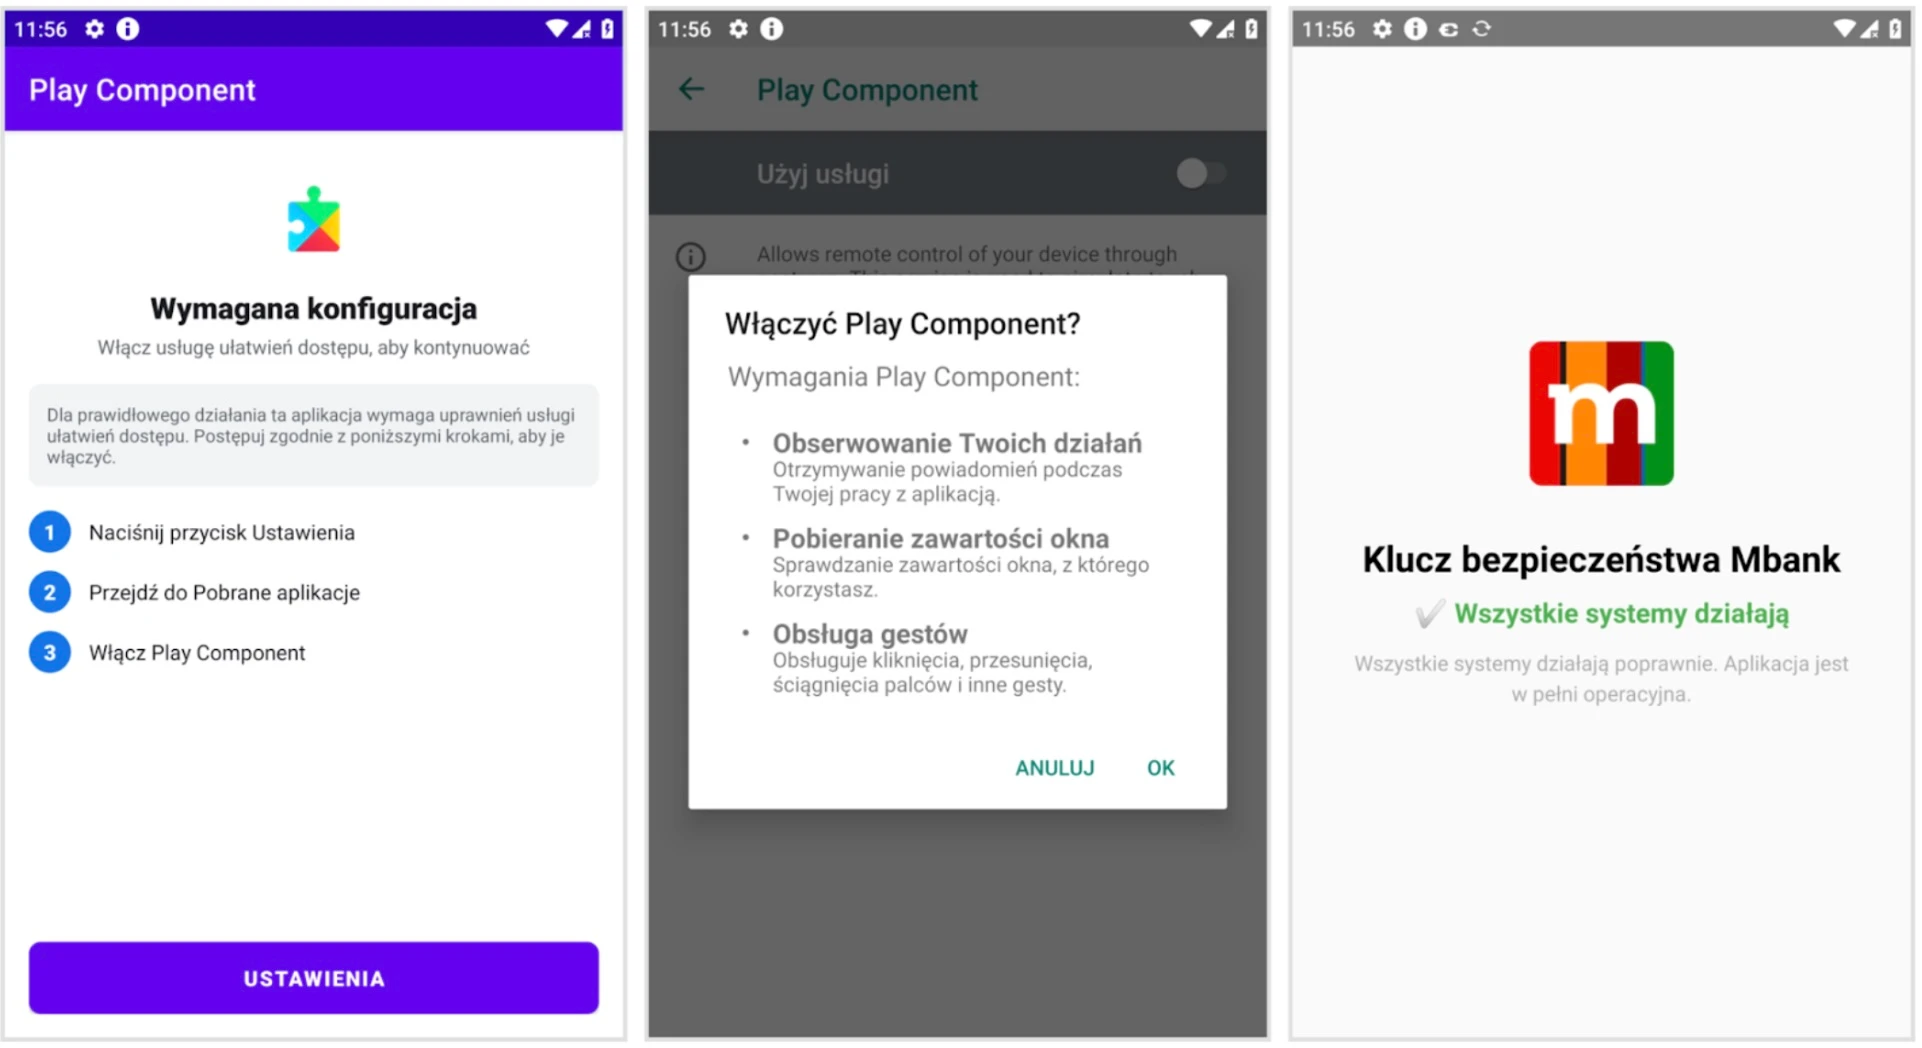
Заражение происходит в два этапа. Сначала жертве предлагают установить «компонент Play» для защиты и стабильности. На деле это загрузчик, который уже внутри себя держит нешифрованный вредоносный пейлоад. И загрузчик, и сам троян были упакованы с помощью сервиса apk0day, которым управляет пользователь под ником GoldenCrypt.


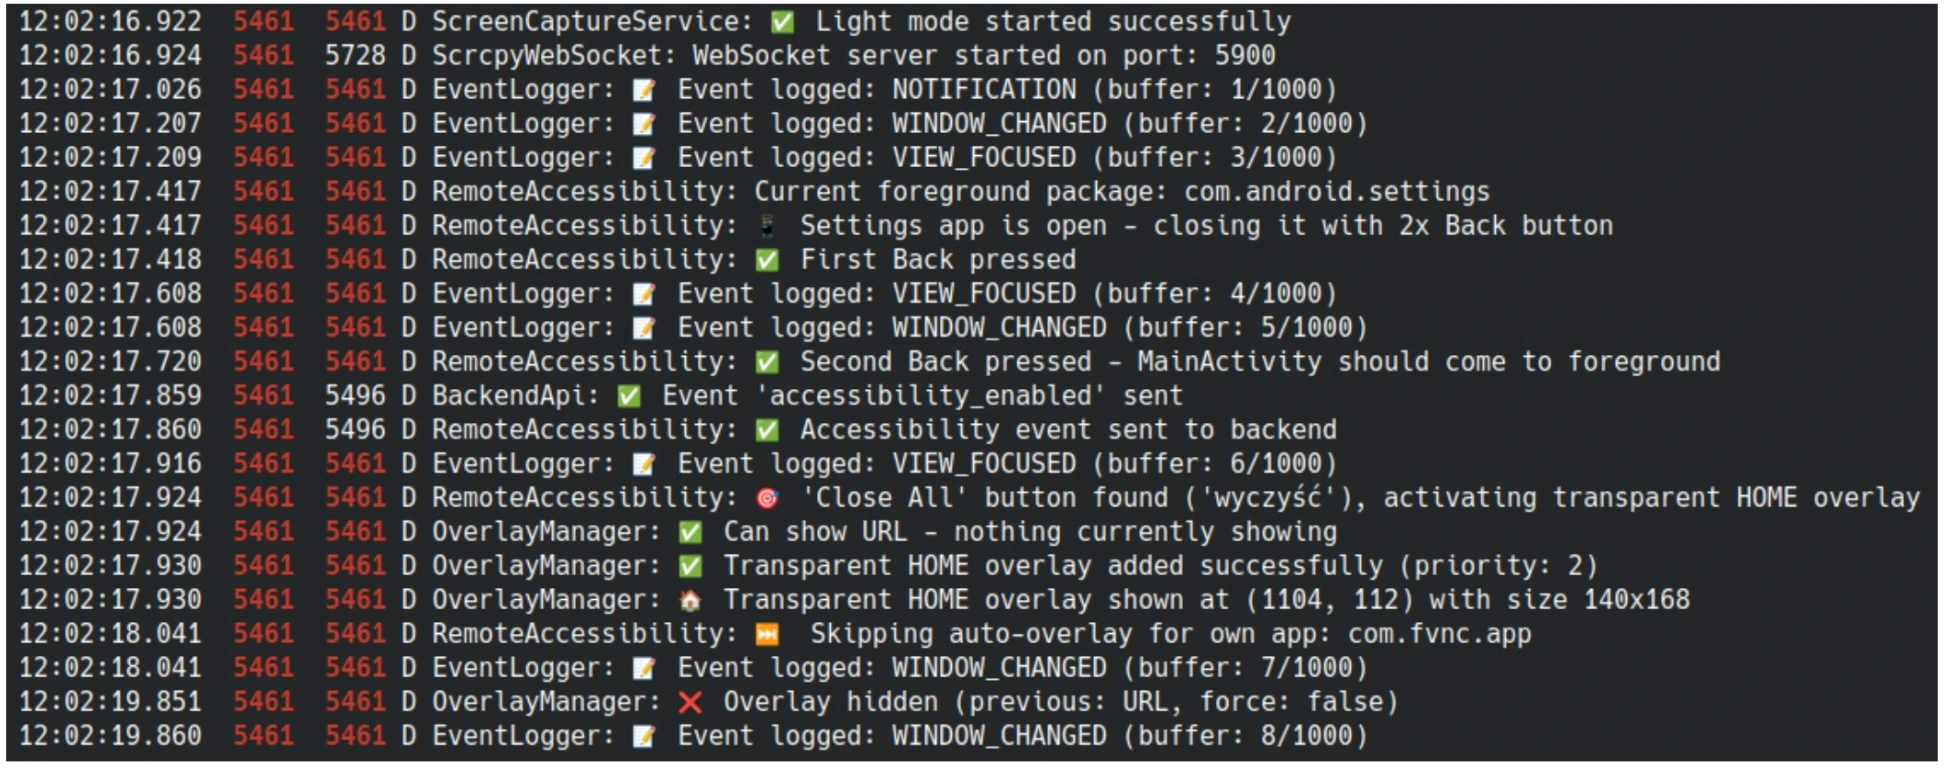
Дальше начинается самое неприятное. FvncBot активно использует специальные возможности Android (accessibility services) — те, что предназначены помогать людям с ограниченными возможностями, — чтобы внедрить полноценный кейлоггер.

Троян бесшумно собирает всё, что пользователь вводит в текстовые поля: пароли, коды одноразовой аутентификации и другие конфиденциальные данные. Информация накапливается в буфере на 1000 элементов и периодически отправляется злоумышленникам.


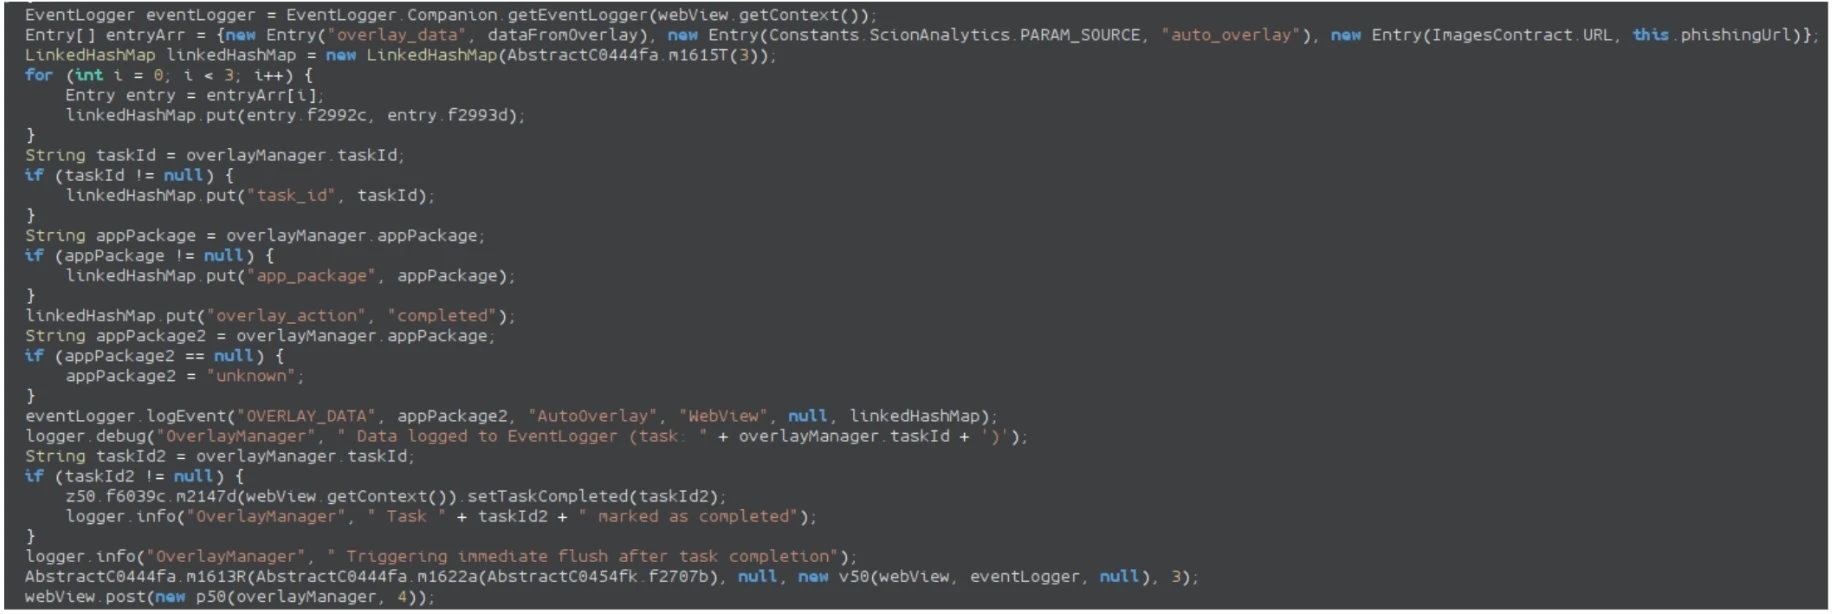
Но на этом функциональность не заканчивается. Как и многие современные банковские трояны, FvncBot умеет подменять интерфейс банковских приложений через наложенные окна. Жертва открывает приложение банка — а поверх появляется поддельная страница, загруженная в WebView. Встроенные скрипты собирают данные, как только пользователь вводит логин или пароль. Список целей троян получает с управляющего сервера.


Отдельного внимания заслуживает функция удалённого контроля. FvncBot поддерживает управление через WebSocket и позволяет злоумышленникам буквально водить устройством: делать свайпы, прокручивать страницы, нажимать кнопки, открывать приложения и даже заменять текст в буфере обмена. Чтобы скрыть следы, троян может блокировать экран, выключать звук и показывать чёрные оверлеи.

Для наблюдения за устройством используется потоковая передача экрана через MediaProjection с кодированием H.264 — это экономичнее и быстрее, чем старые схемы со снимками экрана. А ещё есть «текстовый режим»: скрытый аналог VNC, который восстанавливает интерфейс экрана, анализируя элементы UI через accessibility services. Такой подход обходит защиту, запрещающую обычные скриншоты.

На данный момент FvncBot нацелен на пользователей банковских приложений в Польше, но, учитывая его возможности и полноценную архитектуру, эксперты не исключают расширения географии.

Смартфон за опрос: фишеры прикрылись выборами в Госдуму

Мошенники уже открыли собственный избирательный сезон с призами, поддельным онлайн-голосованием и охотой за аккаунтами. Эксперты «Лаборатории Касперского» обнаружили два фишинговых сценария, эксплуатирующих тему выборов депутатов Госдумы в 2026 году. В первой схеме пользователю предлагают пройти якобы независимый анонимный опрос из шести вопросов.

За несколько кликов обещают шанс выиграть смартфон, сертификат маркетплейса или деньги. Но билет в этот аттракцион щедрости предлагают получить через регистрацию в популярном мессенджере.

Человек вводит имя и номер телефона, а затем полученный код. Приз после этого, конечно, не появляется. Зато злоумышленники получают возможность захватить аккаунт в мессенджере и использовать его для дальнейшего обмана — например, писать контактам жертвы и просить деньги.

 

Вторая схема выглядит солиднее: посетителю предлагают ввести серию и номер паспорта либо СНИЛС для участия в онлайн-голосовании. Затем сайт сообщает, что аккаунт пользователя на государственном сервисе якобы взломан, и советует ждать звонка сотрудника.

Так фишинговая страница передаёт эстафету телефонным мошенникам, которые уже могут требовать коды, деньги или дополнительные персональные данные.

 

По данным специалистов, для создания второго шаблона применялся генеративный ИИ. Он не изобрёл новую схему, зато помог быстрее собрать убедительную декорацию. Красивый дизайн, государственные цвета и гладкий текст теперь стоят мошенникам дешевле.

Проверять информацию о выборах и голосовании следует на официальных ресурсах.

RSS: Новости на портале Anti-Malware.ru