


Троян DUPERUNNER знает, как выплачивают премии в российских компаниях

Троян DUPERUNNER знает, как выплачивают премии в российских компаниях

Троян DUPERUNNER знает, как выплачивают премии в российских компаниях

Индийские эксперты выявили новую вредоносную кампанию на территории России. Неизвестная ранее APT-группа, которую теперь отслеживают как UNG0902, пытается через адресные письма внедрить в организации Windows-бэкдор.

Поводом для расследования в SEQRITE серии атак с условным названием Operation DupeHike послужило обнаружение на VirusTotal подозрительного файла Премия 2025.zip, загруженного для проверки две недели назад.

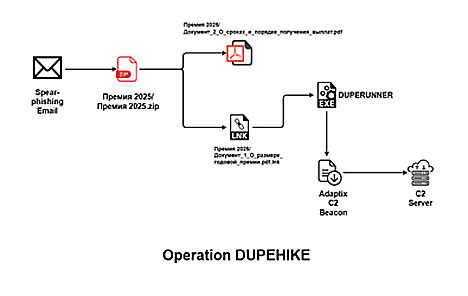
Как выяснилось, этот архив (по состоянию на 3 декабря уровень детектирования 31/64) содержит маскировочный PDF (Документ_2_О_сроках_и_порядке_получения_выплат.pdf), способный привлечь внимание HR и расчетного отдела корпоративной бухгалтерии, а также LNK, запускающий цепочку заражения.


Анализ показал, что атака осуществляется в три этапа. Вначале вредоносный LNK, используя в фоне PowerShell, загружает с внешнего сервера Windows-имплант (исследователи нарекли его DUPERUNNER) и сохраняет в папке временных файлов под именем s.exe.

Этот написанный на C++ многофункциональный зловред перечисляет запущенные процессы, пригодные для инъекции (explorer.exe, notepad.exe, msedge.exe), записывает шелл-код в целевой процесс и создает новый поток исполнения с адресом AdaptixC2 Beacon.

Этот маячок время от времени связывается в C2 (по дефолту Apache) через POST-запросы на порту 443, используя специфичные строки User-Agent. Конечная цель таких атак — кража системных данных и файлов из сетей российских организаций.

Командная инфраструктура UNG0902 размещена в сетях AS 48282 (VDSINA-AS) и AS 9123 (TIMEWEB-AS).

Подпишитесь на новости

Минцифры увидело риск блокировки российских приложений на Android

Новый механизм проверки разработчиков Android может осложнить установку российских приложений, особенно уже удалённых из официальных магазинов. Минцифры оценивает угрозу и вместе с отраслью готовит варианты, как не позволить Google превратить установку APK в квест с непредсказуемым финалом.

Об этом заявил глава ведомства Максут Шадаев. По его словам, сейчас приложения на Android можно свободно устанавливать из сторонних источников, но изменение правил верификации способно ограничить такую возможность.

«Мы смотрим на это как на риск того, что, условно, завтра нельзя будет поставить приложения», — сказал Шадаев на конференции «День ТризТех». Министр уточнил, что речь идёт о сценарном анализе, а не об уже объявленном Google запрете.

Google вводит обязательную регистрацию разработчиков и приложений, распространяемых не только через Google Play, но и за его пределами. Новые правила должны заработать 30 сентября 2026 года в Бразилии, Индонезии, Сингапуре и Таиланде, а с 2027 года компания планирует расширить их на сертифицированные Android-устройства по всему миру.

Разработчики, не прошедшие проверку, рискуют лишиться обычного канала установки. При этом Google обещает оставить продвинутый режим загрузки неподтверждённых приложений с дополнительными предупреждениями, а также возможность установки через ADB.

Интересно также, что команда LineageOS решила успокоить своих пользователей: на устройства с этой кастомной прошивкой новая система проверки разработчиков не повлияет.

Наиболее уязвимыми могут оказаться российские банки, маркетплейсы и другие сервисы, ранее удалённые из зарубежных магазинов. Для них установка APK с сайта стала запасным аэродромом.

Напомним, на «День ТризТех» Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства.

RSS: Новости на портале Anti-Malware.ru