


Water Saci вооружились ИИ: атаки в WhatsApp Web стали умнее и опаснее

Water Saci вооружились ИИ: атаки в WhatsApp Web стали умнее и опаснее

Water Saci вооружились ИИ: атаки в WhatsApp Web стали умнее и опаснее

Кибергруппа Water Saci, атакующая пользователей WhatsApp Web (принадлежит Meta, признанной экстремистской и запрещённой в России) решила, что пора перейти от кустарных методов к серьёзным атакам. Исследователи заметили, что кампании резко усложнились: вместо старых PowerShell-скриптов злоумышленники используют уже Python-варианты — и, похоже, не без помощи ИИ.

Напомним, ранее Water Saci использовала банковский троян Maverick.

Комментарии в новом коде выглядят так, будто злоумышленники просто попросили нейросеть «переписать всё красиво и побыстрее». Атаки, по данным исследователей из Trend Micro, начинаются максимально буднично: пользователю в WhatsApp прилетает какой-нибудь HTA, ZIP или PDF.


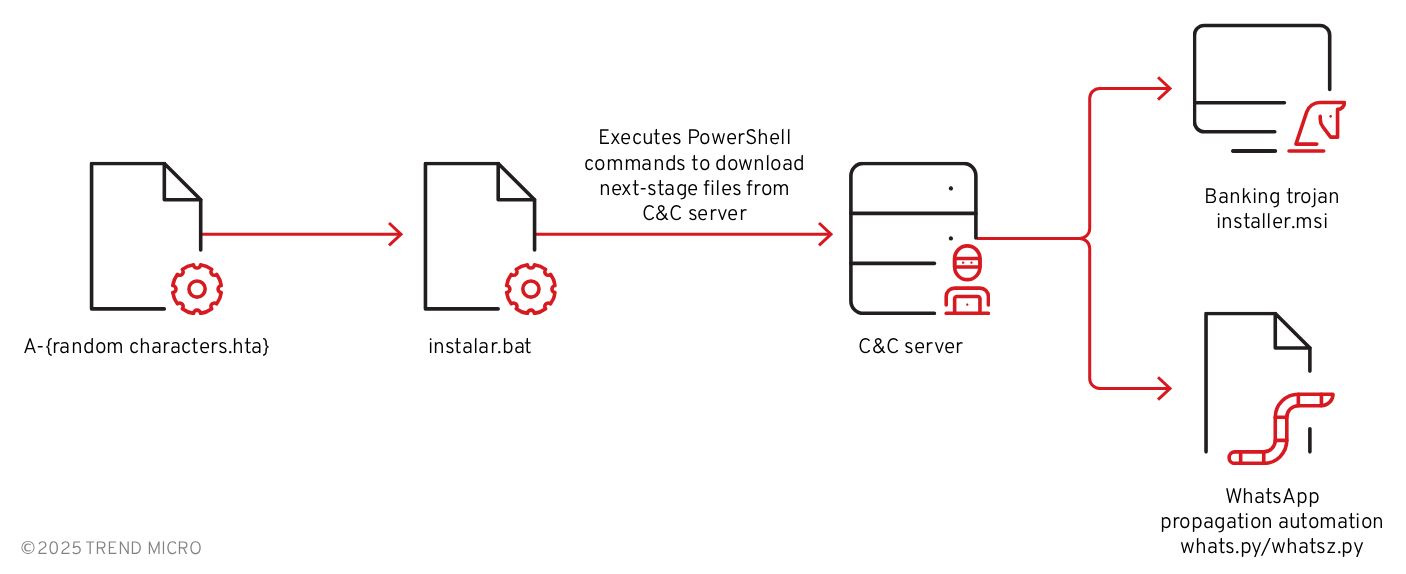
На вид — ничего необычного, но стоит открыть HTA-файл, как разворачивается целая многоступенчатая схема заражения. Внутри спрятан Visual Basic, упакованный в несколько слоёв обфускации.

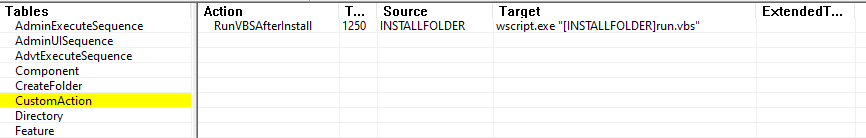
Когда разобрать его всё-таки удаётся, он начинает стучаться на командные серверы, подтягивает MSI-установщик и дополнительно подгружает инструменты автоматизации — всё для того, чтобы в итоге впустить банковский троян.

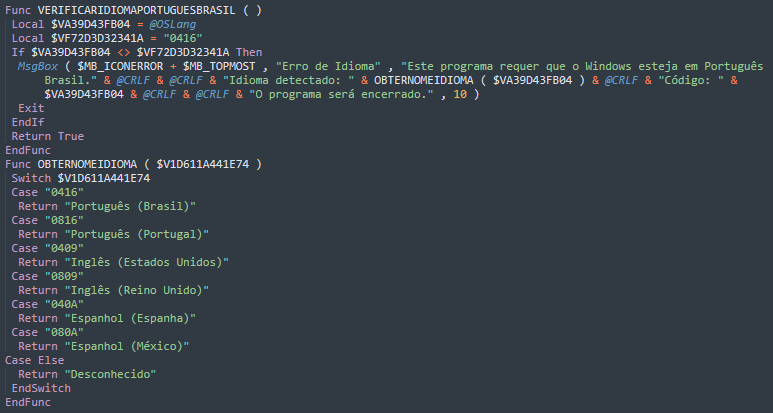
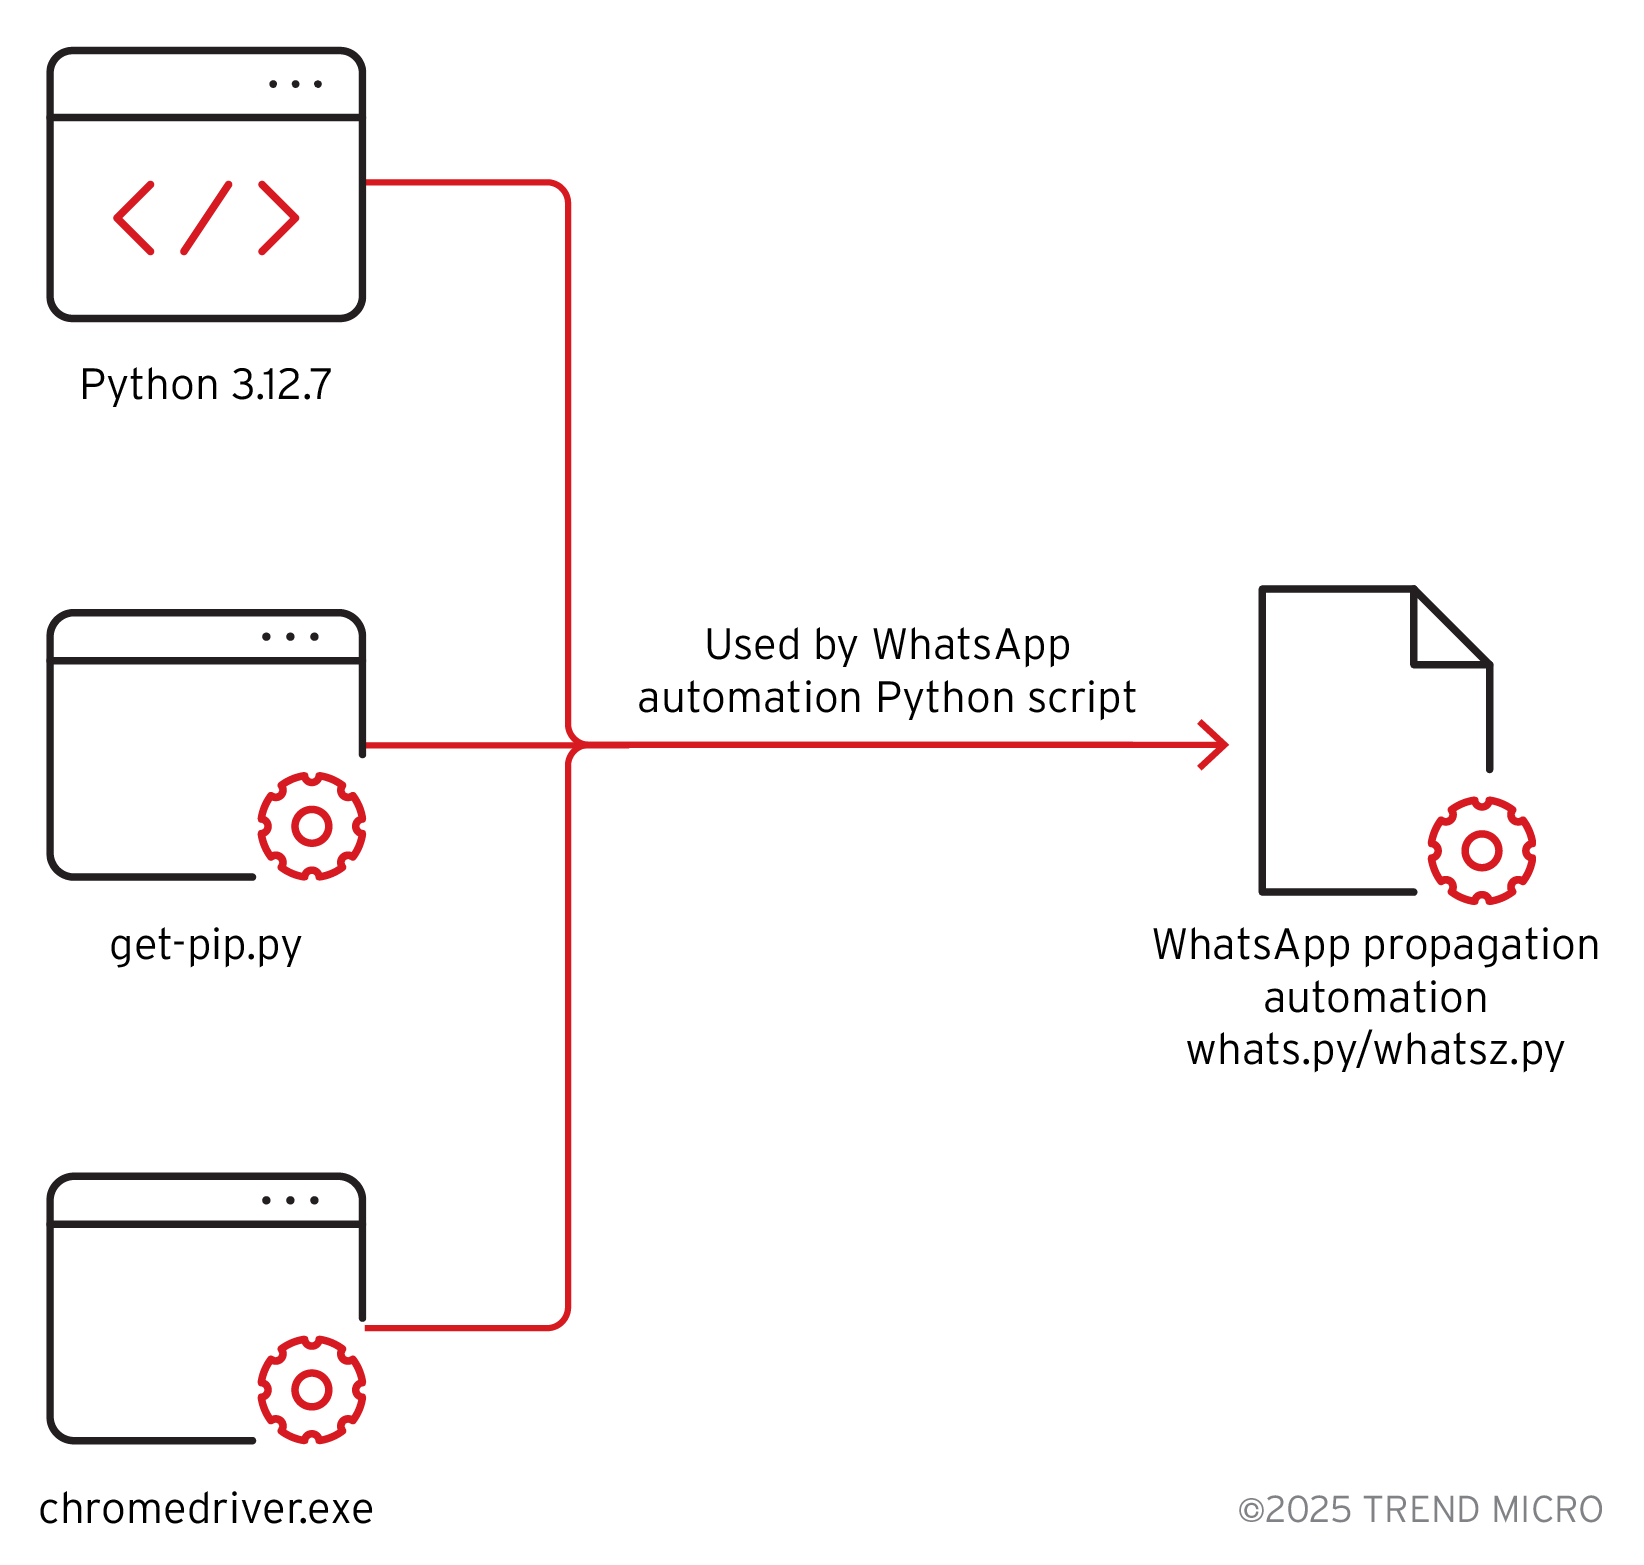
Но главное — не сам троян, а то, как он теперь распространяется. Именно здесь и заметно вмешательство искусственного интеллекта. Новый Python-скрипт ведёт себя как аккуратно переписанная версия старого PowerShell, только умнее, быстрее и куда гибче.


Он с ходу поддерживает Chrome, Edge и Firefox, использует объектную структуру, оставляет комментарии а-ля «версия оптимизирована, обработка ошибок улучшена» и вообще производит впечатление человека, который взял курс по «эффективной разработке на Python» за пять минут до атаки.

Работает эта конструкция через WhatsApp Web: Python-скрипт запускает Selenium и начинает автоматизировать интерфейс, объезжая все контакты, вытягивая списки, рассылая файлы и подмешивая нужный JavaScript. В какой-то момент это выглядит уже не как преступная операция, а как маркетинговая рассылка — только с очень плохими подарками.


Финальная цель остаётся традиционной: доступ к банковским операциям пользователей. Троян изучает браузерную историю, проверяет приложения, присматривается к антивирусам, следит за окнами и пытается подменять интерфейс, чтобы украсть учётные данные.

И это уже не тот наивный вредонос, который легко раскусить: здесь есть и устойчивость, и продуманность, и техники закрепления в системе, чтобы жертва долго не могла понять, что происходит.

Подпишитесь на новости

У владельцев Li Auto крадут аккаунты и требуют до 45 тысяч рублей

Российские владельцы Li Auto столкнулись с новой волной краж мастер-аккаунтов автомобилей. После потери доступа у части машин отключаются экраны и климат-контроль, а в отдельных случаях возникают проблемы с запуском. Затем появляется предложение вернуть учётную запись за деньги.

О случаях вымогательства рассказал Autonews.ru. Проблему подтвердил представитель Sinomach Auto — официального дистрибьютора Li Auto в России.

По словам сооснователя клуба владельцев Lixiang Александра Рассказова, известно примерно о 20 пострадавших. Требуемые суммы составляют 35-45 тыс. рублей. Точное количество жертв может быть больше.

Мастер-аккаунт связан с управлением автомобилем через фирменное приложение. Последствия его перехвата различаются: у одних владельцев пропадает машина из профиля, у других перестают работать отдельные функции. Один из собеседников издания смог поехать с физическим ключом, хотя Bluetooth-ключ не срабатывал.

Точный механизм кражи пока неизвестен. Рассказов утверждает, что теперь страдают и владельцы с оплаченными китайскими номерами в сервисе eSender, который раньше помогал сохранять контроль над аккаунтом.

Li Auto и дистрибьютор разрабатывают защиту и процедуру восстановления доступа. Также готовится перенос привязки с китайских номеров на электронную почту. Решения обещают распространить и на официально поставленные машины, и на параллельный импорт; сроки не названы.

RSS: Новости на портале Anti-Malware.ru