


Незаметный бэкдор год сидел в сети подрядчика российской телеком-компании

Незаметный бэкдор год сидел в сети подрядчика российской телеком-компании

Незаметный бэкдор год сидел в сети подрядчика российской телеком-компании

Специалисты центра исследования киберугроз Solar 4RAYS (группа компаний «Солар») рассказали на SOC Forum 2025 о расследовании атаки на одну из телеком-компаний. В ходе инцидента они выявили новый бэкдор под названием IDFKA, который позволил злоумышленникам получить доступ к базе данных абонентов и до сих пор представляет угрозу для российских организаций.

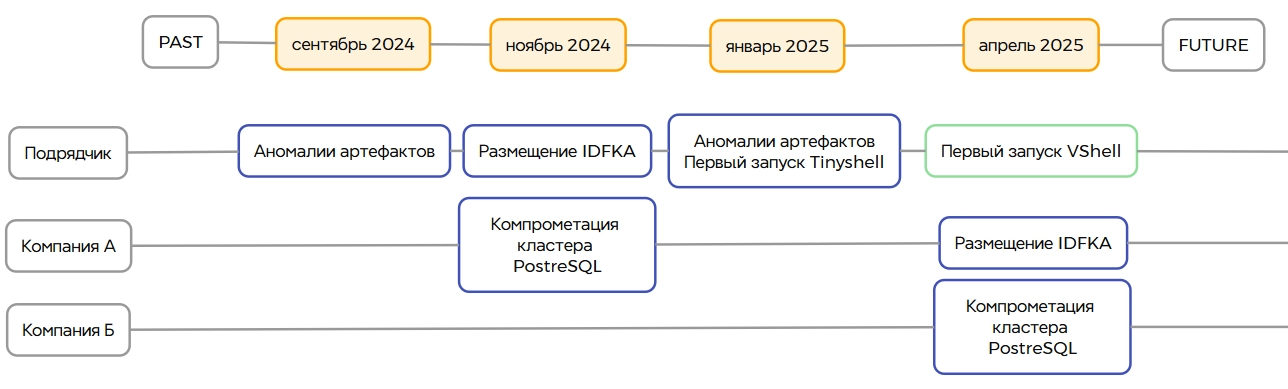
В конце мая 2025 года Solar JSOC заметил запуск подозрительных команд в инфраструктуре оператора — от имени служебной учётной записи, которую администрировал ИТ-подрядчик.

Когда специалисты подключились к расследованию, выяснилось, что в сеть подрядчика проникли сразу две группировки:

  • Snowy Mogwai — известная азиатская команда, занимающаяся кибершпионажем;
  • NGC5081 — менее изученная группа, действовавшая параллельно.

Обе группировки интересовала одна цель — данные телеком-компании.

NGC5081 использовала два инструмента удалённого управления: азиатский Tinyshell и ранее неизвестный IDFKA. Его обнаружили в ходе реагирования — файл маскировался под легитимный сервис. Название отсылает к чит-коду IDKFA из игры Doom, который выдавал игроку все оружие и ключи.


IDFKA разработан «с нуля», что говорит о высокой подготовке нападавших. Он написан на Rust, что усложняет анализ, и использует собственный L4-протокол поверх IP, позволяющий скрывать трафик от систем мониторинга. Инструмент умеет многое: от удалённого управления системами подрядчика до продвижения внутри сети и сканирования инфраструктуры.

По данным Solar 4RAYS, IDFKA помог злоумышленникам оставаться в инфраструктуре подрядчика не менее 10 месяцев. С его помощью они могли выгружать базы абонентов и информацию о звонках — вероятно, эти данные действительно оказались в руках атакующих, хотя прямых следов похищения эксперты не нашли.

При этом инфраструктура управления IDFKA всё ещё активна. Это означает, что инструмент может использоваться и в будущих атаках на другие компании.

Solar 4RAYS очистили инфраструктуру оператора от бэкдора, устранили последствия деятельности NGC5081 и опубликовали индикаторы компрометации и Yara-правило для его обнаружения.

Чтобы защититься от IDFKA, эксперты советуют:

  • контролировать обращения инфраструктуры к известным серверам управления NGC5081;
  • обращать внимание на подозрительные файлы, написанные на Rust;
  • применять комплексные средства киберзащиты;
  • регулярно проводить оценку компрометации собственной среды.

Случай показывает, что даже крупные подрядчики могут оставаться под контролем хакеров месяцами, если в инфраструктуре появляется скрытый инструмент вроде IDFKA.

Подпишитесь на новости

ТризТех замахнулся на 20% рынка NGFW и всю российскую сетёвку

ТризТех планирует уже по итогам 2026 года занять 15-20% российского рынка межсетевых экранов нового поколения. В деньгах вендора это более 7,5 млрд рублей. Амбиции скромностью не страдают. Судя по анонсам компании, одним NGFW дело вообще не ограничится.

Планы раскрыл генеральный директор ТризТех Денис Кораблёв на первой большой конференции компании «День ТризТех: звезда родилась».

По представленной оценке, российский рынок NGFW в деньгах заказчиков вырастет с 60,5 млрд рублей в 2025 году до 70,5 млрд в 2026-м, а к 2030 году может достичь 146,3 млрд рублей.

 

В компании считают, что период бешеного импортозамещения заканчивается. Если в 2024 году на рынке насчитывалось 30-40 производителей NGFW, то сейчас, по оценке ТризТех, осталось менее семи реальных продуктов.

 

Покупатели, по мнению компании, переходят от срочной замены зарубежных решений и неработающих российских аналогов к осознанному выбору. Сам PT NGFW в 2027 году должен получить поддержку ГОСТ VPN.

Но компания метит заметно шире привычного периметра: ТризТех разрабатывает собственные коммутаторы — от кампусного уровня до дата-центров, Wi-Fi-роутеры, а также ADC/L7-балансировщики.


 

Рынок балансировки приложений компания оценивает примерно в 15 млрд рублей. До 2022 года он практически полностью принадлежал зарубежным поставщикам, а теперь на нём присутствуют шесть-семь российских решений.

Правда, в ТризТех утверждают, что лишь единицы написали продукт с нуля, остальные допиливают и продают Open Source, а некоторые заказчики предпочитают разбираться с открытым кодом самостоятельно.

Заявленная цель с коммутаторами звучит прямо: повторить успех PT NGFW. Получится ли забрать пятую часть рынка за несколько месяцев — вопрос открытый.

Напомним, на том же мероприятии Максут Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства.

RSS: Новости на портале Anti-Malware.ru