


Незаметный бэкдор год сидел в сети подрядчика российской телеком-компании

Незаметный бэкдор год сидел в сети подрядчика российской телеком-компании

Незаметный бэкдор год сидел в сети подрядчика российской телеком-компании

Специалисты центра исследования киберугроз Solar 4RAYS (группа компаний «Солар») рассказали на SOC Forum 2025 о расследовании атаки на одну из телеком-компаний. В ходе инцидента они выявили новый бэкдор под названием IDFKA, который позволил злоумышленникам получить доступ к базе данных абонентов и до сих пор представляет угрозу для российских организаций.

В конце мая 2025 года Solar JSOC заметил запуск подозрительных команд в инфраструктуре оператора — от имени служебной учётной записи, которую администрировал ИТ-подрядчик.

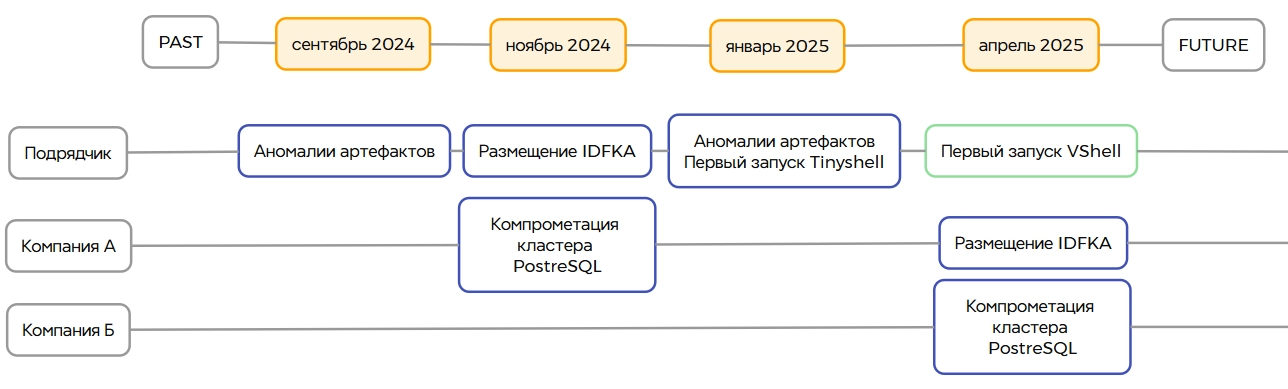
Когда специалисты подключились к расследованию, выяснилось, что в сеть подрядчика проникли сразу две группировки:

  • Snowy Mogwai — известная азиатская команда, занимающаяся кибершпионажем;
  • NGC5081 — менее изученная группа, действовавшая параллельно.

Обе группировки интересовала одна цель — данные телеком-компании.

NGC5081 использовала два инструмента удалённого управления: азиатский Tinyshell и ранее неизвестный IDFKA. Его обнаружили в ходе реагирования — файл маскировался под легитимный сервис. Название отсылает к чит-коду IDKFA из игры Doom, который выдавал игроку все оружие и ключи.


IDFKA разработан «с нуля», что говорит о высокой подготовке нападавших. Он написан на Rust, что усложняет анализ, и использует собственный L4-протокол поверх IP, позволяющий скрывать трафик от систем мониторинга. Инструмент умеет многое: от удалённого управления системами подрядчика до продвижения внутри сети и сканирования инфраструктуры.

По данным Solar 4RAYS, IDFKA помог злоумышленникам оставаться в инфраструктуре подрядчика не менее 10 месяцев. С его помощью они могли выгружать базы абонентов и информацию о звонках — вероятно, эти данные действительно оказались в руках атакующих, хотя прямых следов похищения эксперты не нашли.

При этом инфраструктура управления IDFKA всё ещё активна. Это означает, что инструмент может использоваться и в будущих атаках на другие компании.

Solar 4RAYS очистили инфраструктуру оператора от бэкдора, устранили последствия деятельности NGC5081 и опубликовали индикаторы компрометации и Yara-правило для его обнаружения.

Чтобы защититься от IDFKA, эксперты советуют:

  • контролировать обращения инфраструктуры к известным серверам управления NGC5081;
  • обращать внимание на подозрительные файлы, написанные на Rust;
  • применять комплексные средства киберзащиты;
  • регулярно проводить оценку компрометации собственной среды.

Случай показывает, что даже крупные подрядчики могут оставаться под контролем хакеров месяцами, если в инфраструктуре появляется скрытый инструмент вроде IDFKA.

Подпишитесь на новости

Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства

Власти обсуждали возможность выделить субсидии одному-двум российским разработчикам NGFW, но решили не назначать любимчиков и не вмешиваться в рыночную борьбу. Об этом глава Минцифры Максут Шадаев рассказал на конференции «День ТризТех: звезда родилась».

По словам министра, соблазн выдать отдельным вендорам деньги на разработку межсетевых экранов нового поколения был большим.

Однако государственный карт-бланш сам по себе не создаёт успешный продукт и не гарантирует, что на выходе получится решение, которое действительно нужно рынку.

Рекомендация разработчикам прозвучала так: искать заказчика, готового инвестировать в создание продукта. Если бизнес согласен вкладываться ещё до выхода решения, значит, у технологии есть не только презентация и дорожная карта, но и реальный спрос.

Выступление прошло в рамках конференции ТризТех, посвящённой российскому рынку NGFW и сетевой безопасности. Сам вендор ранее заявил о намерении занять 15-20% рынка межсетевых экранов уже в 2026 году.

Шадаев также назвал информационную безопасность одним из российских ИТ-направлений с наибольшим экспортным потенциалом. Зарубежные заказчики, по его словам, не хотят полностью зависеть от западных производителей и стремятся балансировать поставщиков.

Для российских компаний это открывает окно возможностей, но заходить в него придётся с конкурентным продуктом.

Государство готово не мешать, но оплачивать разработку за всех не собирается. Сначала найдите клиента, потом спасайте его периметр.

RSS: Новости на портале Anti-Malware.ru