


Cavalry Werewolf атакует дипведомства и госструктуры в России и странах СНГ

Cavalry Werewolf атакует дипведомства и госструктуры в России и странах СНГ

Cavalry Werewolf атакует дипведомства и госструктуры в России и странах СНГ

«Лаборатория Касперского» проанализировала новые кампании кибершпионов из группы Tomiris (она же Cavalry Werewolf), которая действует с начала 2025 года и до сих пор остаётся активной. Атаки направлены в первую очередь на государственные структуры — главным образом дипломатические службы — в России и странах СНГ. Всего с активностью злоумышленников столкнулись более тысячи пользователей.

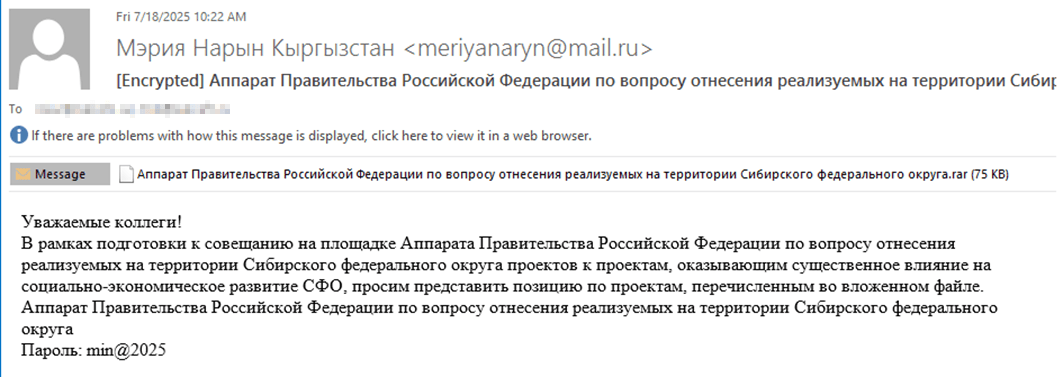
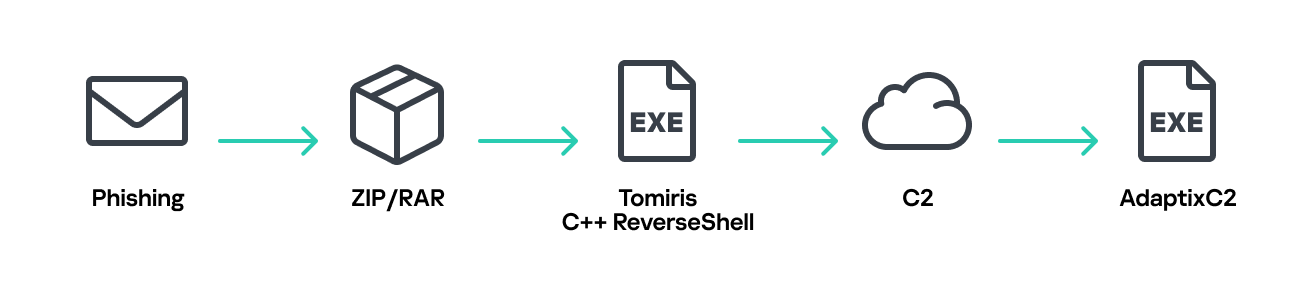
Tomiris по-прежнему делает ставку на фишинг. Жертвам рассылают письма с архивами, внутри которых находится вредоносный исполняемый файл, замаскированный под официальный документ.

В одном из примеров злоумышленники просили «оценить проекты для развития российских регионов» — открытие такого файла приводило к заражению системы.


Более половины таких писем составлены на русском языке, что указывает на русскоязычный сегмент как основную цель кампании. Остальные сообщения адаптированы под Туркменистан, Кыргызстан, Таджикистан и Узбекистан.

После запуска вредоносного файла на устройстве появляются различные импланты, чаще всего — реверс-шеллы, написанные на разных языках. Они ждут дальнейших команд и затем загружают дополнительные инструменты, включая фреймворки AdaptixC2 и Havoc.


Для связи с командными серверами в некоторых случаях используются популярные сервисы вроде Telegram и Discord — это помогает маскировать трафик под обычную активность пользователя.

На компрометированных устройствах злоумышленники ищут документы и графические файлы: .jpg, .png, .pdf, .xlsx, .docx и другие.

Эксперт «Лаборатории Касперского» Олег Купреев отмечает, что Tomiris заметно усложнила свои методы:

«Группа старается максимально скрыть присутствие в системе и закрепиться в ней надолго. Использование имплантов на разных языках и переход к общедоступным сервисам как к C2-каналу — часть этой стратегии».

О Tomiris стало известно в 2021 году, когда специалисты «Лаборатории Касперского» впервые описали её деятельность. Тогда злоумышленники также атаковали структуры в СНГ, а главной целью была кража внутренних документов.

По данным «Лаборатории Касперского», продукты компании успешно обнаруживают угрозу под разными вердиктами, включая HEUR:Backdoor.Win64.RShell.gen, HEUR:Backdoor.MSIL.RShell.gen, HEUR:Backdoor.Win64.Telebot.gen и другие.

Подпишитесь на новости

Яндекс собрал защиту облаков, паролей и ботов под брендом Yandex Security

Yandex B2B Tech запускает новое направление Yandex Security и собирается защищать уже не только собственное облако. В зону ответственности войдут локальные, гибридные и мультиоблачные инфраструктуры, даже если ресурсы компании разложены по нескольким провайдерам.

Центром управления станет Security Deck. Платформа будет собирать в одном интерфейсе информацию о правах доступа, рисках и ошибках конфигурации в разных облаках.

Подключение, по заявлению компании, займёт несколько минут, а до конца года Яндекс рассчитывает привлечь нескольких крупных облачных провайдеров-партнёров.

Одной сменой вывески дело не ограничится. Как сообщила Yandex B2B Tech, в Security Deck появится модуль Access Analyzer. Он будет искать избыточные полномочия, неиспользуемые сервисные аккаунты и предлагать более узкие роли в соответствии с принципом минимальных привилегий. Потому что выдавать всем права администратора — быстро, удобно и очень удобно злоумышленникам.

Сервис Identity Hub получит беспарольную аутентификацию на базе WebAuthn и FIDO2. Сотрудники смогут входить в корпоративные системы по лицу, отпечатку пальца или с помощью аппаратного ключа. Администраторы смогут настроить MFA либо полностью запретить пароли, которые невозможно украсть только в одном случае — когда их вообще нет.

Обновится и Yandex Smart Web Security. Новый механизм JS-Challenge будет проверять посетителей сайта в фоне и показывать капчу лишь при наиболее подозрительной активности. Обычный пользователь пройдёт незаметно, а ботам придётся доказывать, что они не боты. Иронично, но справедливо.

Yandex Security объединит собственные разработки компании и решения SolidLab. Главная ставка — централизованная защита инфраструктуры независимо от места её размещения.

RSS: Новости на портале Anti-Malware.ru