


Android-вредоносы распространяются под видом антирадаров

Android-вредоносы распространяются под видом антирадаров

Android-вредоносы распространяются под видом антирадаров

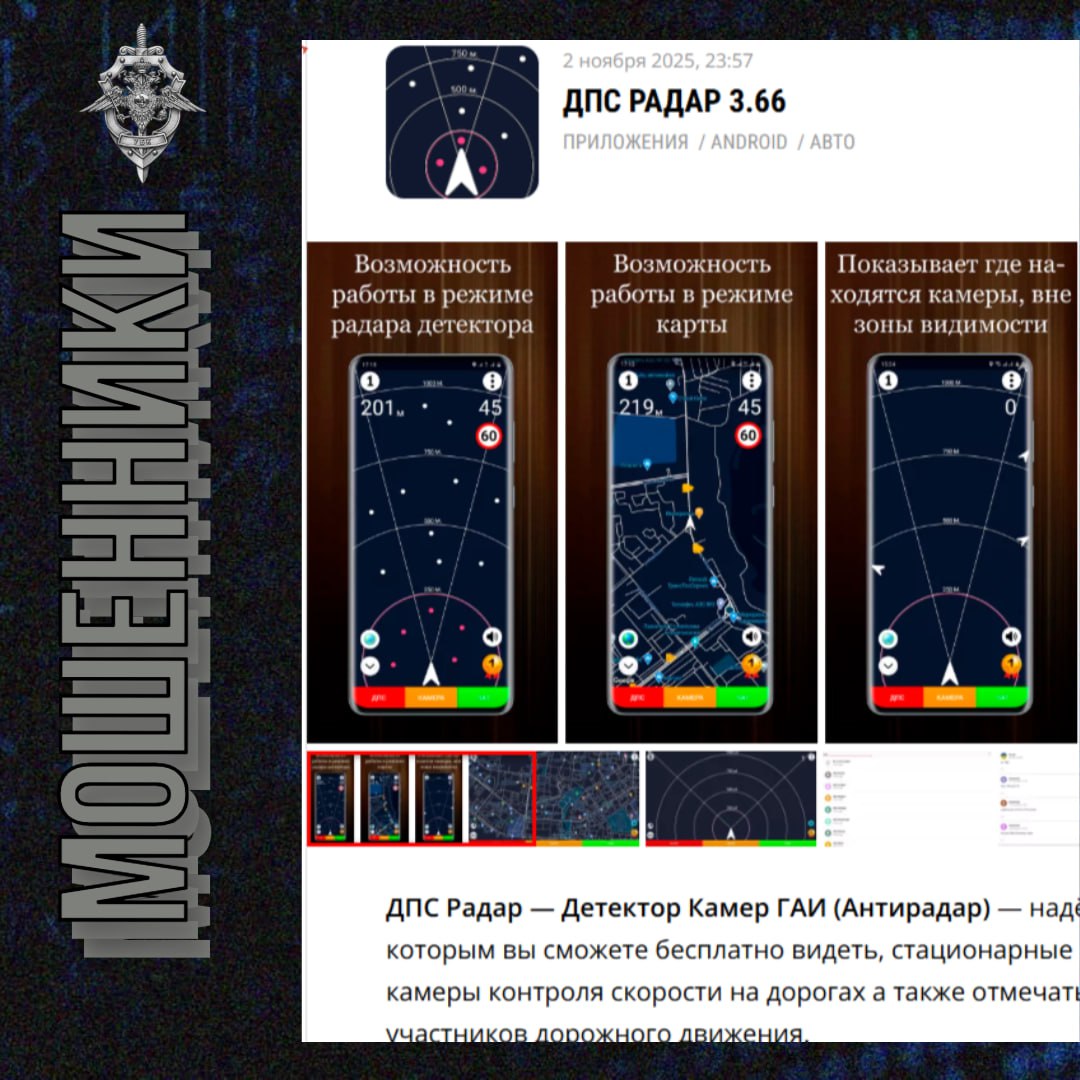
Управление по организации борьбы с противоправным использованием информационно-коммуникационных технологий МВД России (УБК МВД) предупредило о массовом распространении вредоносных приложений, которые выдаются за антирадары и сервисы для просмотра расположения дорожных камер.

Предупреждение было опубликовано в официальном телеграм-канале профильного подразделения МВД «Вестник киберполиции России».

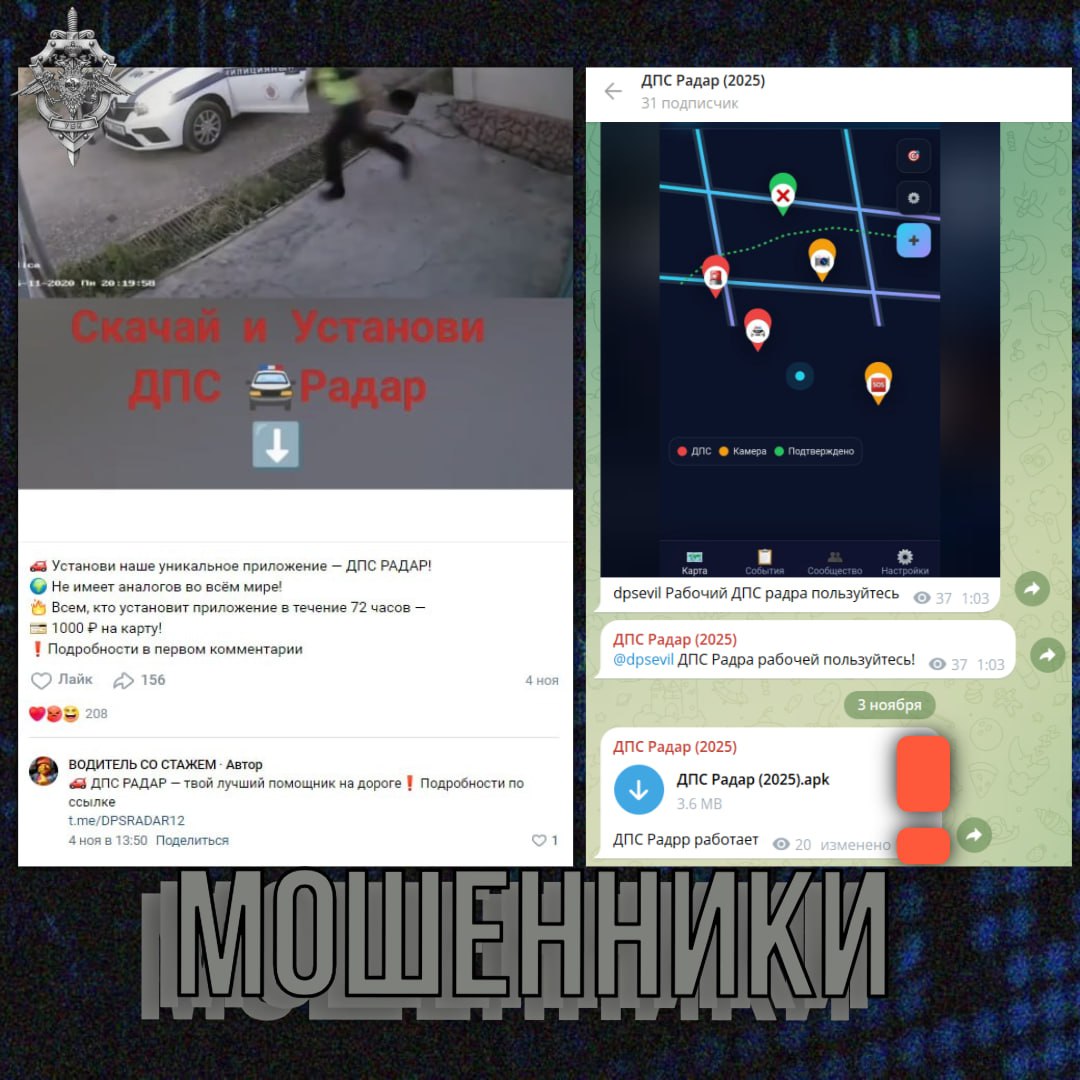
Основные каналы распространения таких зловредов — сайты с нелицензионным ПО для мобильных устройств и телеграм-каналы.

Наиболее распространённые названия вредоносных APK:

  • DPS_RADAR (1).apk;
  • GDEDPS.apk;
  • Антирадар.apk;
  • Антирадар_камеры.apk;
  • PDS-Radar.apk.

«Сценарий почти всегда одинаков: человек видит рекламу „полезного приложения“, скачивает APK из непроверенного источника. После установки модуль получает доступ к банковским приложениям или СМС, что позволяет совершать несанкционированные списания», — пояснили в УБК МВД, описывая последствия заражения.

Маскировка вредоносных программ под популярные или полезные приложения остаётся одной из самых распространённых тактик злоумышленников. В прошлом году была выявлена кампания, в рамках которой зловреды выдавали себя за приложения соцсетей и мессенджеров. А несколько дней назад в России обнаружили мошенническое приложение, маскирующееся под сервис знакомств.

Подпишитесь на новости

Джейлбрейк для iPhone пережил апдейт до iOS 27.2 при включённом Lockdown

Даже самый строгий режим защиты iPhone не спас от эксплойта. Команда Calif показала iPhone 18 Pro с включённым Lockdown Mode и джейлбрейком, который, судя по демонстрации, сохранился после обновления до iOS 27.2. Установить свежую систему оказалось недостаточно, чтобы вернуть устройство в исходное состояние.

Видео исследователи опубликовали в X. В ролике на смартфон отправляют PDF через AirDrop, а пользователь принимает и открывает файл.

Затем демонстрируется работа джейлбрейка — снятия системных ограничений iOS. После установки обновления и перезагрузки признаки взлома остаются.

Однако демонстрация не показывает, что телефон можно взломать, просто находясь рядом. Техническую цепочку Calif не раскрыла, поэтому по ролику нельзя установить все условия атаки.


Стоит также учитывать, что сохранение джейлбрейка после обновления не доказывает, что тем же способом можно взломать изначально чистый iPhone, уже работающий на iOS 27.2. Этот вопрос пока открыт. Ранее команда сообщала, что передаёт найденные уязвимости Apple и не планирует выпускать общедоступный инструмент для джейлбрейка.

Lockdown Mode предназначен для людей, которые могут стать целью сложных кибератак. Он ограничивает вложения, веб-технологии и другие потенциальные пути проникновения. Эксперимент Calif показывает пределы такой защиты, но сам по себе не свидетельствует о массовой шпионской кампании.

RSS: Новости на портале Anti-Malware.ru