

Windows-бэкдор ShadowPad распространяется через уязвимость WSUS

Windows-бэкдор ShadowPad распространяется через уязвимость WSUS

Windows-бэкдор ShadowPad распространяется через уязвимость WSUS

Эксперты AhnLab сообщили о новой цепочке атак, в которой злоумышленники активно эксплуатируют недавно закрытую уязвимость в Windows Server Update Services (WSUS) — CVE-2025-59287. Через этот баг атакующие распространяют вредоносную программу ShadowPad, один из самых известных и продвинутых бэкдоров, связанный с китайскими госгруппами.

По данным AhnLab Security Intelligence Center, злоумышленники нацеливаются на серверы Windows, где включён WSUS. Получив доступ через уязвимость, они:

  1. Используют PowerCat — утилиту на базе PowerShell — для получения системного доступа (CMD).
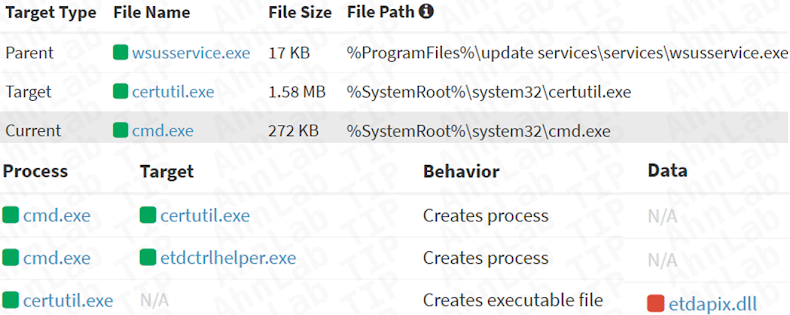
  2. С помощью стандартных системных программ вроде certutil и curl скачивают и устанавливают ShadowPad.

То есть никаких «экзотических» инструментов: атака полностью строится на штатных возможностях Windows.

ShadowPad — наследник PlugX — впервые появился в 2015 году и активно используется киберпреступными группами, связанными с Китаем. SentinelOne ещё в 2021 году называла его «шедевром шпионского софта».

Это модульный бэкдор: после установки он загружает основной модуль, а затем подгружает дополнительные плагины прямо в память, не оставляя следов на диске.

Атакующие применяют технику сторонней загрузки DLL (side-loadin):

  • запускают легитимный файл ETDCtrlHelper.exe,
  • подсовывают ему поддельную DLL ETDApix.dll,
  • DLL работает как загрузчик и разворачивает ShadowPad в памяти.


Microsoft закрыла эту дыру в прошлом месяце. Это критическая ошибка десериализации, которую можно использовать для удалённого выполнения кода от имени SYSTEM. После публикации PoC-эксплойта преступники быстро адаптировали его под распространение ShadowPad.

AhnLab отмечает, что через эту уязвимость атакующие не только ставят бэкдор, но и проводят разведку, а в ряде случаев загружают легитимные инструменты администрирования — например, Velociraptor — чтобы замаскировать свою активность.

Подпишитесь на новости

Гигабит в каждую квартиру: Минцифры готовит новые правила для провайдеров

Российским провайдерам хотят поднять планку: обеспечить скорость Сети не менее 1 Гбит/с на домохозяйство в каждом многоквартирном доме. На выполнение требования предполагается дать десять лет. Но гигабитный интернет — лишь одна часть реформы: операторам также готовят новые лицензии и более жёсткие санкции.

Как пишет  «КоммерсантЪ», замглавы Минцифры Дмитрий Угнивенко рассказал об инициативе на форуме «Цифровые решения».

Ведомство рассчитывает внести законопроект в Госдуму до конца 2026 года. Пока требования прорабатываются — обязательный гигабит завтра утром никто не обещает.

Вместо почти двадцати видов лицензий предлагаются четыре уровня: муниципальный, базовый, универсальный и генеральный. Индивидуальные предприниматели, согласно планам реформы, не смогут оказывать услуги связи. На переоформление лицензий компаниям хотят дать год без взимания платы.

Самый нервный пункт — внесудебное лишение лицензии за повторные нарушения законодательства о связи. Следом может идти запрет получать новую лицензию в течение десяти лет. Для провайдера это уже не предупреждение, а потенциальное выключение бизнеса.

Представители отрасли спорят именно с таким подходом. Исполнительный директор Ассоциации компаний связи Ярослав Дубовиков предупреждает: отзыв лицензии, например за несданный отчёт, способен парализовать работу оператора и его клиентов. Ранее участники рынка оценивали, что из-за новых требований может уйти около трети провайдеров.

Минцифры обещает учесть положение небольших операторов, особенно единственных на своей территории. От этих послаблений многое зависит: эксперты допускают подорожание связи в малых городах, если требования окажутся слишком тяжёлыми.

RSS: Новости на портале Anti-Malware.ru