


Массовый сбой в Cloudflare положил X, Spotify, Zoom и ChatGPT

Массовый сбой в Cloudflare положил X, Spotify, Zoom и ChatGPT

Массовый сбой в Cloudflare положил X, Spotify, Zoom и ChatGPT

Крупные интернет-ресурсы сегодня перестали нормально работать из-за масштабного сбоя в Cloudflare. Проблемы затронули сразу множество популярных сервисов: пользователи жаловались на недоступность X (бывший Twitter), Spotify, Zoom, ChatGPT, Letterboxd и ряда других крупных платформ.

При попытке зайти на сайты появлялись сообщения о том, что Cloudflare не может отдать страницу из-за внутренней ошибки.

Cloudflare — один из ключевых поставщиков услуг CDN. Компания обеспечивает защиту от кибератак, распределение нагрузки, ускорение загрузки контента и стабильность работы миллионов сайтов.

Поэтому любой серьёзный сбой быстро отражается на огромном количестве онлайн-сервисов по всему миру.

В компании подтвердили, что специалисты разбираются с инцидентом.

«Cloudflare знает о проблеме и расследует киберинцидент, затрагивающий многих клиентов. Дополнительная информация будет предоставлена по мере появления новых данных», — говорится в официальном уведомлении.

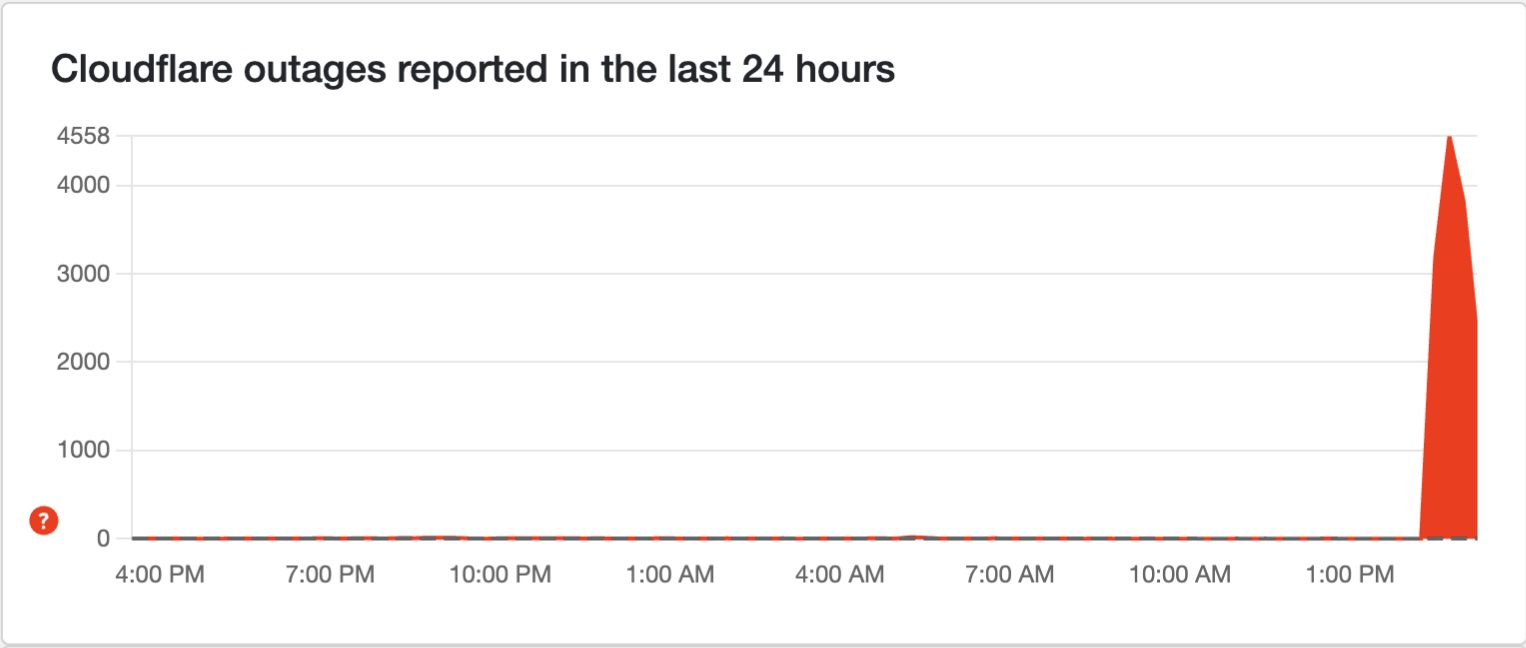
Даже сайт DownDetector, который фиксирует массовые сбои, частично завис и работал нестабильно. Когда он загружался, графики демонстрировали резкий и одновременный рост жалоб на множество крупных сервисов.


Пользователи видели сообщение о «внутренней ошибке сервера в сети Cloudflare» и совет обновить страницу позже. Причины сбоя пока не раскрываются, сроки полного восстановления работы сервисов также неизвестны.

Android-приложения смогут проверять патчи вплоть до отдельных компонентов

Одна дата патча безопасности в настройках Android больше не расскажет всю правду о защищённости смартфона. Google выпустила стабильные библиотеки AndroidX Security State, позволяющие приложениям проверять обновления отдельно для операционной системы, системных модулей и ядра Linux.

Как объяснили разработчики Google, новая система использует три показателя. DSPL сообщает, какие патчи уже установлены на устройстве, PSPL — какие заплатки официально опубликованы, а ASPL — какие обновления доступны конкретному смартфону прямо сейчас.

Смысл простой: приложение сможет разобраться, что именно обновлено, а где производитель немного не успел. Для ядра Linux уровень защиты будет определяться по версии — например, 5.15.159 или 6.1.91.

Особенно по вкусу новинка можно прийтись банкам, финтеху и корпоративным разработчикам. Приложение сможет проверить состояние устройства перед крупным платежом, подключением учётных данных или предоставлением доступа к рабочим ресурсам. Если нужное обновление уже ждёт установки, пользователя попросят сначала поставить его.


Доступна и проверка отдельных CVE. Например, сервис сможет убедиться, что уязвимости NFC или Bluetooth закрыты, прежде чем разрешить бесконтактную оплату или обмен данными поблизости. Информация об уязвимостях поступает из базы Open Source Vulnerabilities.

Библиотека Security State вышла в версии 1.1.0, а Security State Provider — 1.0.0. Последняя позволяет производителям и OTA-клиентам стандартно сообщать приложениям о доступных обновлениях. Google Play System Updates и GOTA уже поддерживают эту схему, а остальных производителей Google пока приглашает не тормозить и присоединяться.

RSS: Новости на портале Anti-Malware.ru