


Массовый сбой в Cloudflare положил X, Spotify, Zoom и ChatGPT

Массовый сбой в Cloudflare положил X, Spotify, Zoom и ChatGPT

Массовый сбой в Cloudflare положил X, Spotify, Zoom и ChatGPT

Крупные интернет-ресурсы сегодня перестали нормально работать из-за масштабного сбоя в Cloudflare. Проблемы затронули сразу множество популярных сервисов: пользователи жаловались на недоступность X (бывший Twitter), Spotify, Zoom, ChatGPT, Letterboxd и ряда других крупных платформ.

При попытке зайти на сайты появлялись сообщения о том, что Cloudflare не может отдать страницу из-за внутренней ошибки.

Cloudflare — один из ключевых поставщиков услуг CDN. Компания обеспечивает защиту от кибератак, распределение нагрузки, ускорение загрузки контента и стабильность работы миллионов сайтов.

Поэтому любой серьёзный сбой быстро отражается на огромном количестве онлайн-сервисов по всему миру.

В компании подтвердили, что специалисты разбираются с инцидентом.

«Cloudflare знает о проблеме и расследует киберинцидент, затрагивающий многих клиентов. Дополнительная информация будет предоставлена по мере появления новых данных», — говорится в официальном уведомлении.

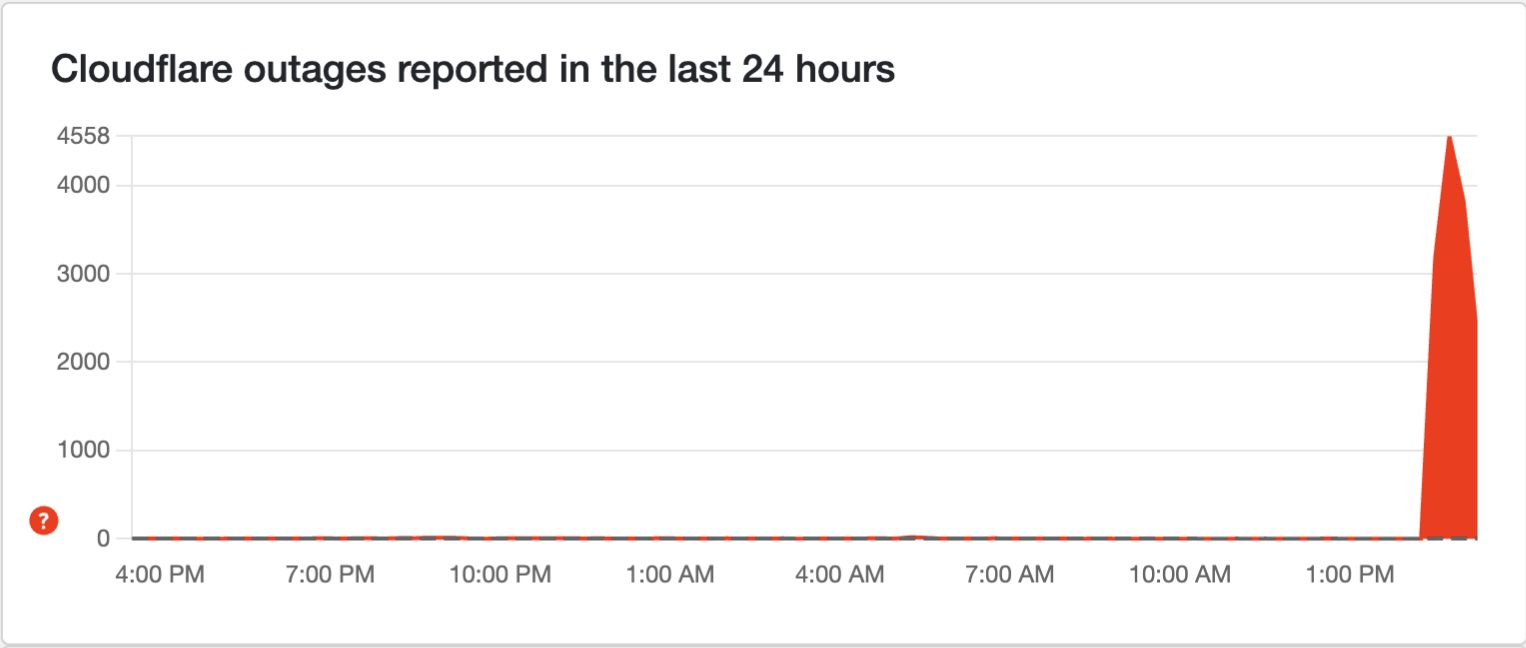
Даже сайт DownDetector, который фиксирует массовые сбои, частично завис и работал нестабильно. Когда он загружался, графики демонстрировали резкий и одновременный рост жалоб на множество крупных сервисов.


Пользователи видели сообщение о «внутренней ошибке сервера в сети Cloudflare» и совет обновить страницу позже. Причины сбоя пока не раскрываются, сроки полного восстановления работы сервисов также неизвестны.

Рекламный PDF-ридер из Google Play обманул защиту Android и Samsung

Официальный магазин приложений — это всё-таки не стерильная операционная. Автор Android Police Фейт Леру рассказала, как установленный из Google Play PDF-ридер начал показывать на смартфоне его матери назойливое уведомление и рекламу, которые невозможно было просто смахнуть.

Баннер настойчиво предлагал перейти по ссылке и установить некое дополнение для полной защиты данных. 

Выглядело это настолько убедительно, насколько обычно выглядят попытки завести пользователя туда, куда ему точно не надо.

Самое неприятное: Google Play Protect и встроенная защита приложений Samsung проверили смартфон и ничего подозрительного не обнаружили. Автор удалил программу вручную и посоветовал отправить жалобу в Google Play.

При этом достоверно установить вредоносную функциональность приложения она не смогла, речь идёт о подозрительном поведении с признаками рекламного софта, а не о подтверждённом банковском трояне.

Случай далеко не уникальный. По данным Malwarebytes, в 2025 году Google удалила из магазина 77 вредоносных приложений, суммарно набравших не менее 19 млн установок. Часто зловреды притворяются PDF-ридерами, клавиатурами, фоторедакторами, трекерами здоровья, ускорителями батареи и чистильщиками памяти.

Перед установкой стоит проверить разработчика, отзывы, историю обновлений и запрашиваемые разрешения. А если безобидный просмотрщик документов внезапно требует доступ к СМС, уведомлениям или специальным возможностям Android, лучше таким софтом не пользоваться.

RSS: Новости на портале Anti-Malware.ru