


Microsoft исправила баг Windows 11, из-за которого зависал Диспетчер задач

Microsoft исправила баг Windows 11, из-за которого зависал Диспетчер задач

Microsoft исправила баг Windows 11, из-за которого зависал Диспетчер задач

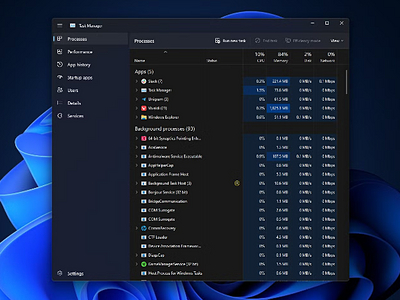
Microsoft устранила необычный баг в Windows 11, который сама же и породила одним из предыдущих обновлений. Пользователи заметили, что после открытия и обычного закрытия «Диспетчера задач» его процесс не завершался. Программа исчезала с экрана, но продолжала висеть в фоне.

Если открыть и закрыть «Диспетчер задач» несколько раз подряд, система накапливала десятки зависших процессов, которые продолжали потреблять память и загружать процессор.

Избавиться от них можно было только вручную — через правый клик по значку на панели задач.

Как именно возникла ошибка, Microsoft не объяснила. Но в новом обновлении Windows 11 Build 26220.7262 (KB5070303) компания исправила проблему. В журнале изменений прямо сказано:

«Исправлена проблема, из-за которой процесс “Диспетчера задач“ некорректно завершался после закрытия программы. Из-за этого вы могли видеть неожиданный запуск Task Manager при загрузке системы».

Кроме того, обновление устраняет сбой, приводивший к тому, что в режиме восстановления WinRE могли перестать работать мышь и клавиатура. Пользователи не могли нормально выполнять восстановление системы после сбоев.

Пока обновление KB5070303 доступно только участникам программы Windows Insider. В стабильную сборку Windows 11 25H2 эти исправления попадут не раньше декабря, так что пользователям остаётся только ждать официального релиза.

Подпишитесь на новости

Киберпреступники месяцами контролировали сеть разработчика ПО в России

Группа BO Team несколько месяцев находилась в инфраструктуре российского разработчика ПО, причём ей удалось добраться до исходников и сервера подписания сборок. По оценке «Лаборатории Касперского», целью могли стать клиенты компании, поскольку атакующие получили возможность внедрить вредоносный код в её продукты.

Детали расследования эксперты опубликовали в отчёте Kaspersky ICS CERT.

Компания сама заметила неладное: к компьютерам системных администраторов пытались подключаться учётные записи, которым там делать было нечего. Приглашённые специалисты обнаружили признаки BO Team уже в первый день анализа.

Под контролем атакующих находились почта, резервное копирование, сетевое оборудование, гипервизоры, контроллеры домена и системы управления средствами защиты.


Чтобы оставаться незаметными, злоумышленники старались обходиться системными утилитами, маскировали файлы под компоненты ОС, удаляли журналы и меняли временные метки.

После отключения доступа группа попыталась вернуться через фишинг. Для рассылки использовали ранее украденный закрытый ключ DKIM компании — он помог частично обойти почтовую защиту. Однако письма обнаружили вовремя, учётные данные не утекли.


По оценке экспертов, угрозу удалось нейтрализовать до достижения конечной цели.

RSS: Новости на портале Anti-Malware.ru