


Android-фоторамки Uhale скачивают и запускают вредоносный код при старте

Android-фоторамки Uhale скачивают и запускают вредоносный код при старте

Android-фоторамки Uhale скачивают и запускают вредоносный код при старте

Исследователи из ИБ-компании Quokka выяснили, что часть Android-фоторамок от Uhale не просто небезопасны — некоторые из них автоматически скачивают и запускают вредоносный код при каждом включении устройства. Речь идёт о смартфонах, использующих платформу Uhale от китайской компании ZEASN (сейчас Whale TV).

Проблема особенно неприятна тем, что эти фоторамки продаются под десятками брендов, и покупатель даже не знает, какая прошивка там внутри.

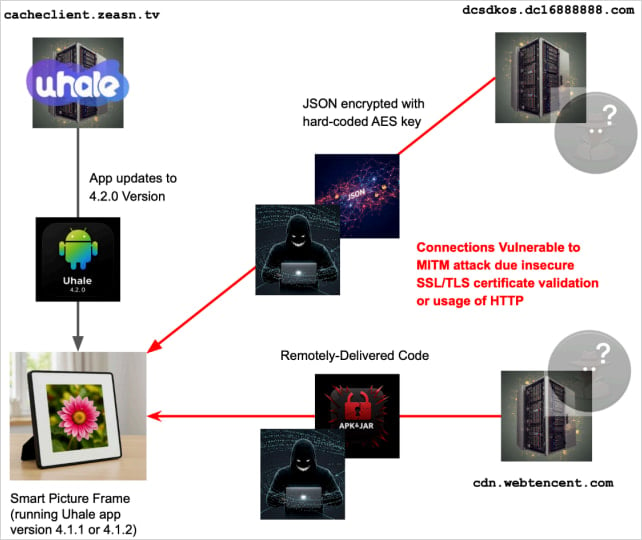
По данным (PDF) Quokka, при загрузке многие устройства проверяют наличие обновления Uhale до версии 4.2.0, ставят его и перезагружаются. Уже после перезапуска обновлённое приложение подтягивает из Китая JAR/DEX-файл, сохраняет его в свои директории и выполняет при каждом следующем старте.

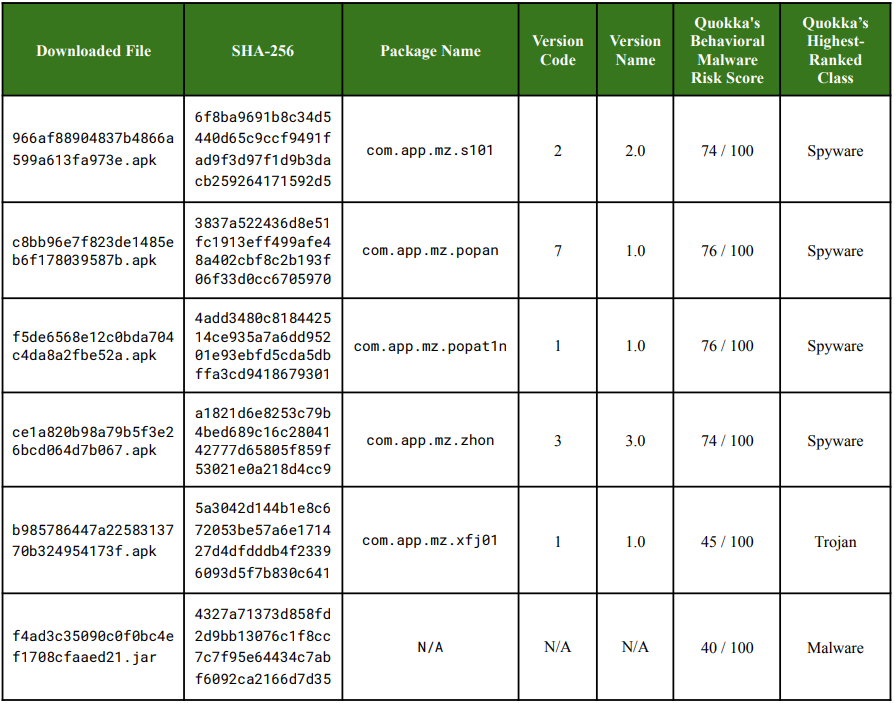
Исследователи нашли признаки, связывающие загружаемые файлы с семействами вредоносных программ Vo1d и Mezmess: по префиксам пакетов, строкам, инфраструктуре и характерным сценариям доставки.


При этом устройства и так вышли с завода почти полностью «открытыми»: SELinux отключён, root-доступ включён, системные компоненты подписаны тестовыми ключами AOSP. Другими словами, защитных механизмов фактически нет.

Кроме автоматической загрузки вредоноса, Quokka насчитала 17 уязвимостей, 11 из которых уже получили CVE-идентификаторы. Среди наиболее серьёзных:

  • CVE-2025-58392 / CVE-2025-58397— некорректный TrustManager позволяет внедрять поддельные зашифрованные ответы, что открывает возможность для удалённого выполнения кода с правами root.
  • CVE-2025-58388 — процесс обновления использует небезопасную обработку имён файлов, что даёт возможность инъекции команд и установки произвольных APK.
  • CVE-2025-58394 — устройства поставляются с отключённым SELinux, root-доступом и тестовыми ключами — то есть с нулевым уровнем безопасности «из коробки».
  • CVE-2025-58396 – встроенный файловый сервер на порту 17802 принимает файлы без авторизации, позволяя любому в локальной сети записывать или удалять данные на устройстве.
  • CVE-2025-58390 – WebView игнорирует ошибки SSL/TLS и принимает смешанный контент, что позволяет подменять или перехватывать отображаемые данные.

Также в коде нашли жёстко прописанный AES-ключ для расшифровки ответов сервера, устаревшие компоненты Adups и слабые криптографические практики, что создаёт дополнительные риски на уровне цепочки поставок.


Uhale не фигурирует на упаковке большинства устройств, а продаются такие фоторамки под разными брендами. На Google Play у приложения более 500 тысяч установок, в App Store — 11 тысяч отзывов. На Amazon модели на Uhale тоже активно продаются.

Quokka с мая пытается связаться с ZEASN, но ответа не получила. Эксперты рекомендуют покупать устройства только от известных производителей, которые используют официальные Android-сборки без модификаций, с сервисами Google Play и встроенными механизмами защиты от вредоносных программ.

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru