


Шифровальщик LockBit все еще жив и обрел загрузчик, позволяющий обойти EDR

Шифровальщик LockBit все еще жив и обрел загрузчик, позволяющий обойти EDR

Шифровальщик LockBit все еще жив и обрел загрузчик, позволяющий обойти EDR

Проведенный в Flashpoint анализ LockBit 5.0 подтвердил, что новая версия зловреда построена на базе v4.0. Шифровальщик также стал еще более скрытным из-за использования кастомного загрузчика и обрел деструктивные функции.

С выпуском LockBit 5.0 его развертывание стало осуществляться в два этапа: вначале загружается самостоятельный лоадер, обеспечивающий обход EDR, а затем — основной пейлоад, не утративший прежних функций.

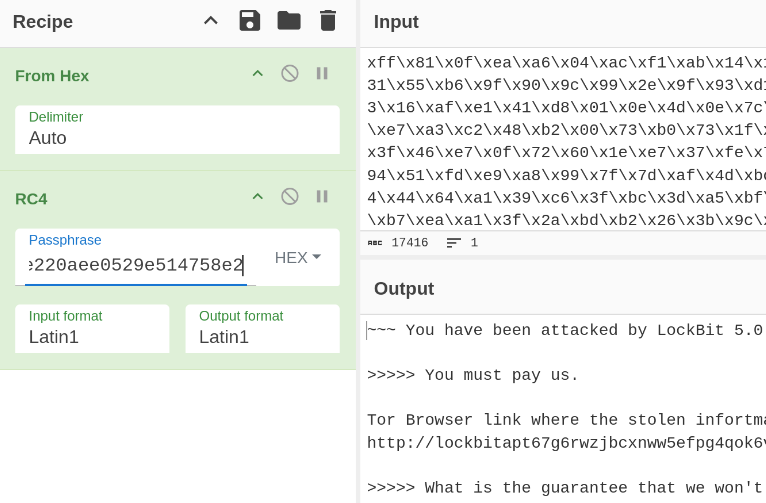
Шифровальщик по-прежнему откатывает исполнение на машинах жителей стран СНГ, но стал обходить стороной также Филиппины. Записка с требованием выкупа (ReadMeForDecrypt.txt) содержит привычный текст, сохранилась даже опечатка в англоязычном слове «информация» — «inforTmation».


Для обхода EDR новый загрузчик LockBit использует технику process hollowing (для внедрения вредоноса в экземпляр defrag.exe), отвязку библиотек (повторно загружает с диска чистые NTDLL и Kernel32, перезаписывая в памяти хуки защитных решений), патчинг трассировки событий Windows, а также скрывает расширения файлов.

Изолированный от основного пейлоада зловред умеет распознавать вызовы API по хешам, перенаправлять поток исполнения на разрешенные вызовы API, динамически рассчитывать адреса перехода для обфускации потока управления.

Обновленный LockBit научился обрабатывать данные на локальных и сетевых дисках, в папках по выбору оператора, а также работать в многопоточном режиме с использованием XChaCha20.

Опциональные деструктивные функции позволяют зловреду шифровать файлы незаметно для жертвы — не меняя расширений и без вывода записки с требованием выкупа.

Результаты анализа показали, что грозный шифровальщик все еще актуален как угроза и даже продолжает развиваться — невзирая на попытки ликвидации инфраструктуры LockBit, взлом сайта RaaS (Ransomware-as-a-Service, вымогательский софт как услуга) и слив переписки в рамках LockBit-партнерки.

Подпишитесь на новости

Мошенники придумали замену банковского счёта от имени Росфинмониторинга

Аферисты убеждают россиян, что на управление их банковским счётом якобы выдана доверенность постороннему. Отменить её предлагают через Росфинмониторинг, но сначала нужно заменить основной счёт с помощью специалиста финразведки.

О схеме рассказала ТАСС официальный представитель Росфинмониторинга Ирина Рязанова. По её словам, цель злоумышленников — получить доступ к счетам и конфиденциальной информации граждан.

Один из сценариев начинается со звонка о замене домофона. Человеку предлагают зарегистрировать цифровой ключ и просят продиктовать код. На деле он подтверждает вход в «Госуслуги» или банковское приложение.

Затем подключается вторая группа — якобы сотрудники информационно-аналитической системы мониторинга. Они сообщают о взломе аккаунта и доверенности на управление счетами.

В других вариантах аферисты представляются сотрудниками Росфинмониторинга, присылают поддельные документы и пугают причастностью к финансированию терроризма.

Под этим предлогом предлагают подписать заявление на обслуживание физических лиц и индивидуальный договор, выманивая данные и деньги. С января по октябрь 2026 года ведомство получило более 660 обращений о мошеннических действиях.

Росфинмониторинг подчёркивает: служба не связывается с гражданами через мессенджеры, не звонит и не отправляет СМС.

RSS: Новости на портале Anti-Malware.ru