


Российские компании всё ещё полагаются на IDS вместо NDR

Российские компании всё ещё полагаются на IDS вместо NDR

Российские компании всё ещё полагаются на IDS вместо NDR

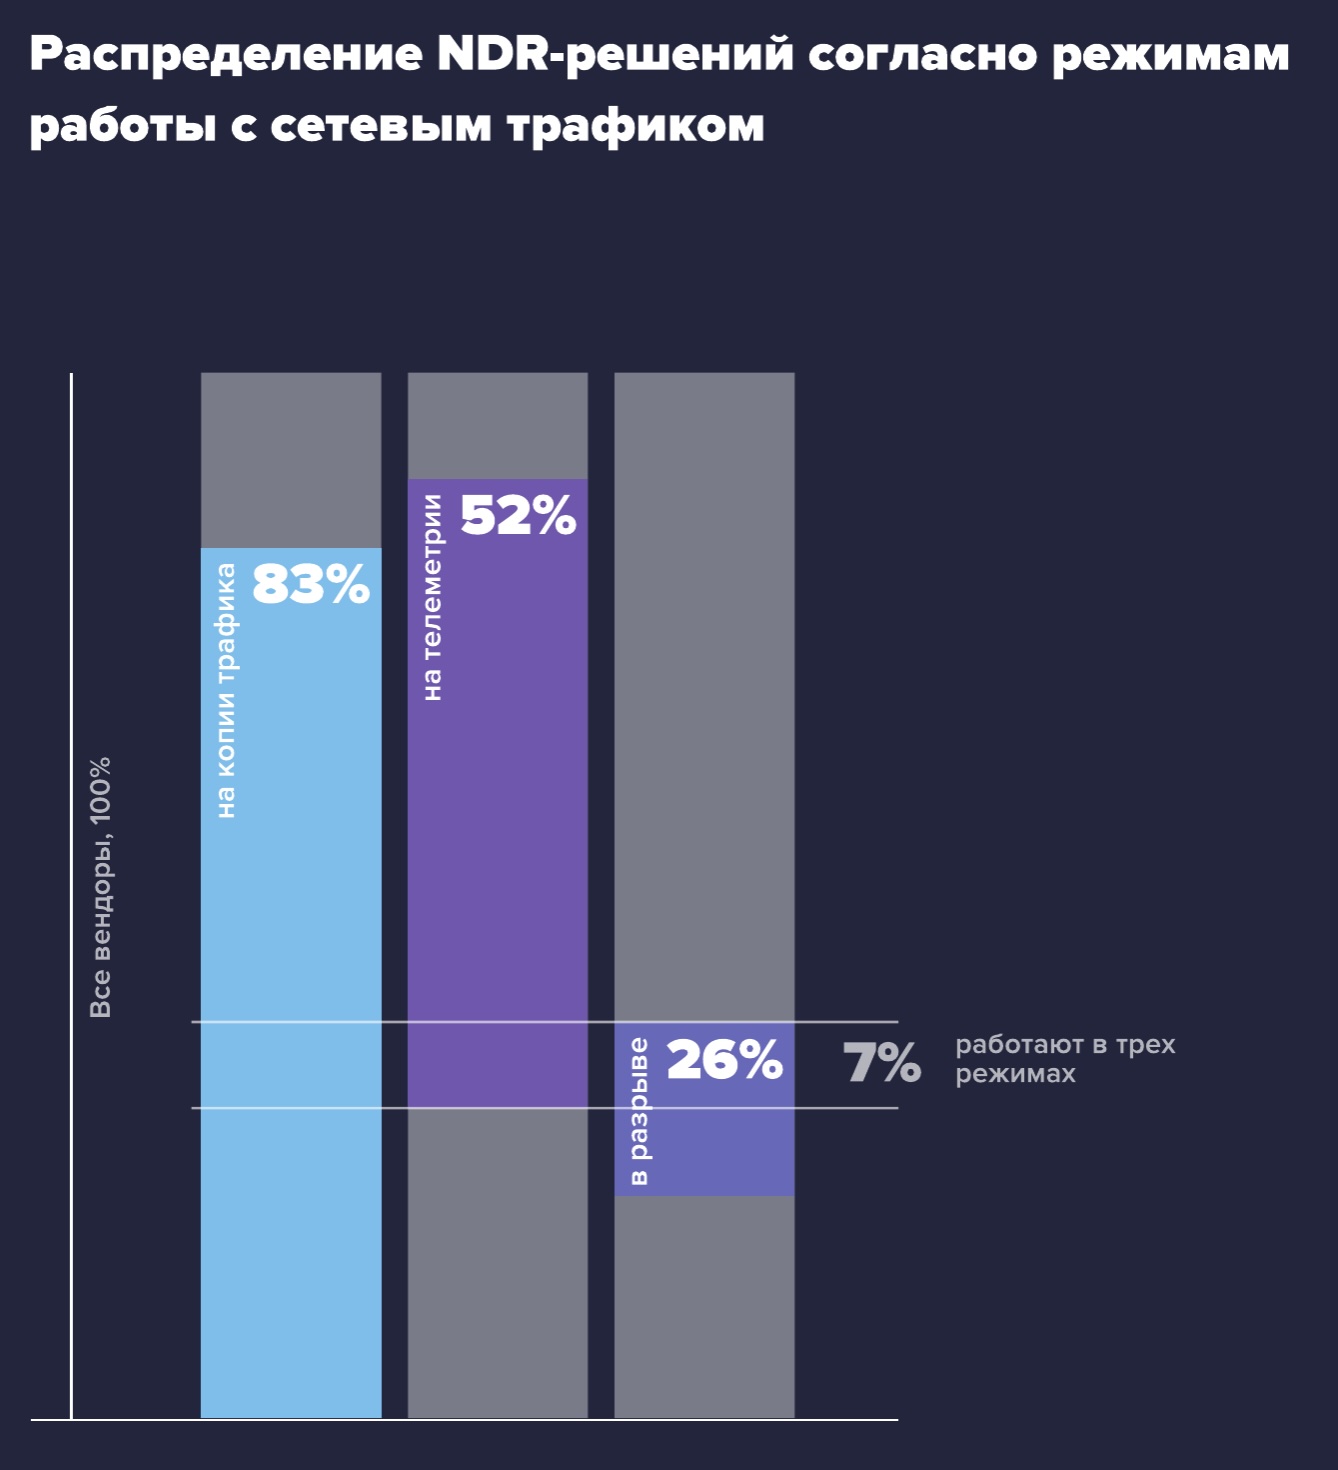
Аналитики компании «Гарда» изучили мировые тренды в области защиты сетей и пришли к выводу: российские компании пока слабо используют продвинутые методы анализа трафика и автоматизацию реагирования на инциденты. Большинство по-прежнему полагаются на сигнатурные решения и IDS-системы, тогда как во всём мире NDR (Network Detection and Response) уже стал стандартом сетевой безопасности.

NDR-платформы позволяют выявлять аномалии в трафике с помощью поведенческого анализа и машинного обучения, а также автоматически реагировать на угрозы — например, изолировать заражённые хосты или блокировать соединения без участия человека.

За счёт этого бизнес получает более прозрачный контроль над сетевыми коммуникациями и быстрее реагирует даже на неизвестные типы атак.

В России же подход к сетевой защите остаётся консервативным: компании часто используют NGIDS и NTA, ограничиваясь базовыми интеграциями с SIEM и песочницами. Между тем, в мире NDR-платформы уже тесно связаны с другими системами безопасности — SIEM, SOAR, NGFW, NAC, EDR — и поддерживают функции риск-скоринга, временных шкал и автоматических расследований.


«Мы видим, что российские заказчики пока недостаточно используют технологии несигнатурного детектирования, хотя именно они позволяют сократить время реакции и снизить нагрузку на аналитиков SOC», — отметил Станислав Грибанов, руководитель продукта «Гарда NDR».

По его словам, внедрение NDR приносит бизнесу тройную выгоду: минимизирует финансовые потери, освобождает ресурсы специалистов и ускоряет принятие критически важных решений. Всё это, по мнению эксперта, становится основой для перехода на следующий уровень киберзащиты.

Подпишитесь на новости

США велели удалить Acronis из федеральных систем до 27 января за связь с РФ

Американским федеральным гражданским ведомствам велели распрощаться с Acronis: до 27 января 2027 года продукты компании должны исчезнуть из их информационных систем. Новые закупки тоже под запретом. Швейцарская штаб-квартира и смена владельцев не сняли вопросов о российских связях разработчика.

О многолетней проверке компании рассказало издание Nextgov/FCW со ссылкой на двух бывших американских чиновников.

Распоряжение Министерства внутренней безопасности США подписано ещё 31 июля, но опубликовано в Federal Register только 30 октября. Ограничения охватывают Acronis AG и связанные структуры, включая Acronis Inc. и Acronis SCS, а также поставляемые ими продукты. Купить тот же софт через посредника — тоже не обходной манёвр.

По данным собеседников Nextgov/FCW, проверка тянулась почти десятилетие. Чиновников интересовало, продолжают ли российские разработчики работать с кодом Acronis и достаточно ли компания снизила риски цепочки поставок. При этом источники не сообщили о конкретных доказательствах наличия бэкдоров, связывающих продукты с Москвой.

После 2022 года Acronis приостановила работу в России и перевезла специалистов в другие страны. В 2025-м контрольный пакет приобрела шведская EQT. Компания подчёркивает: более 75% её акций принадлежат западным инвесторам, а сделку одобрил американский комитет CFIUS. Но для допуска в федеральные системы этого оказалось недостаточно.

На частный рынок США нынешнее распоряжение полного запрета не накладывает.

RSS: Новости на портале Anti-Malware.ru