


Российские компании всё ещё полагаются на IDS вместо NDR

Российские компании всё ещё полагаются на IDS вместо NDR

Российские компании всё ещё полагаются на IDS вместо NDR

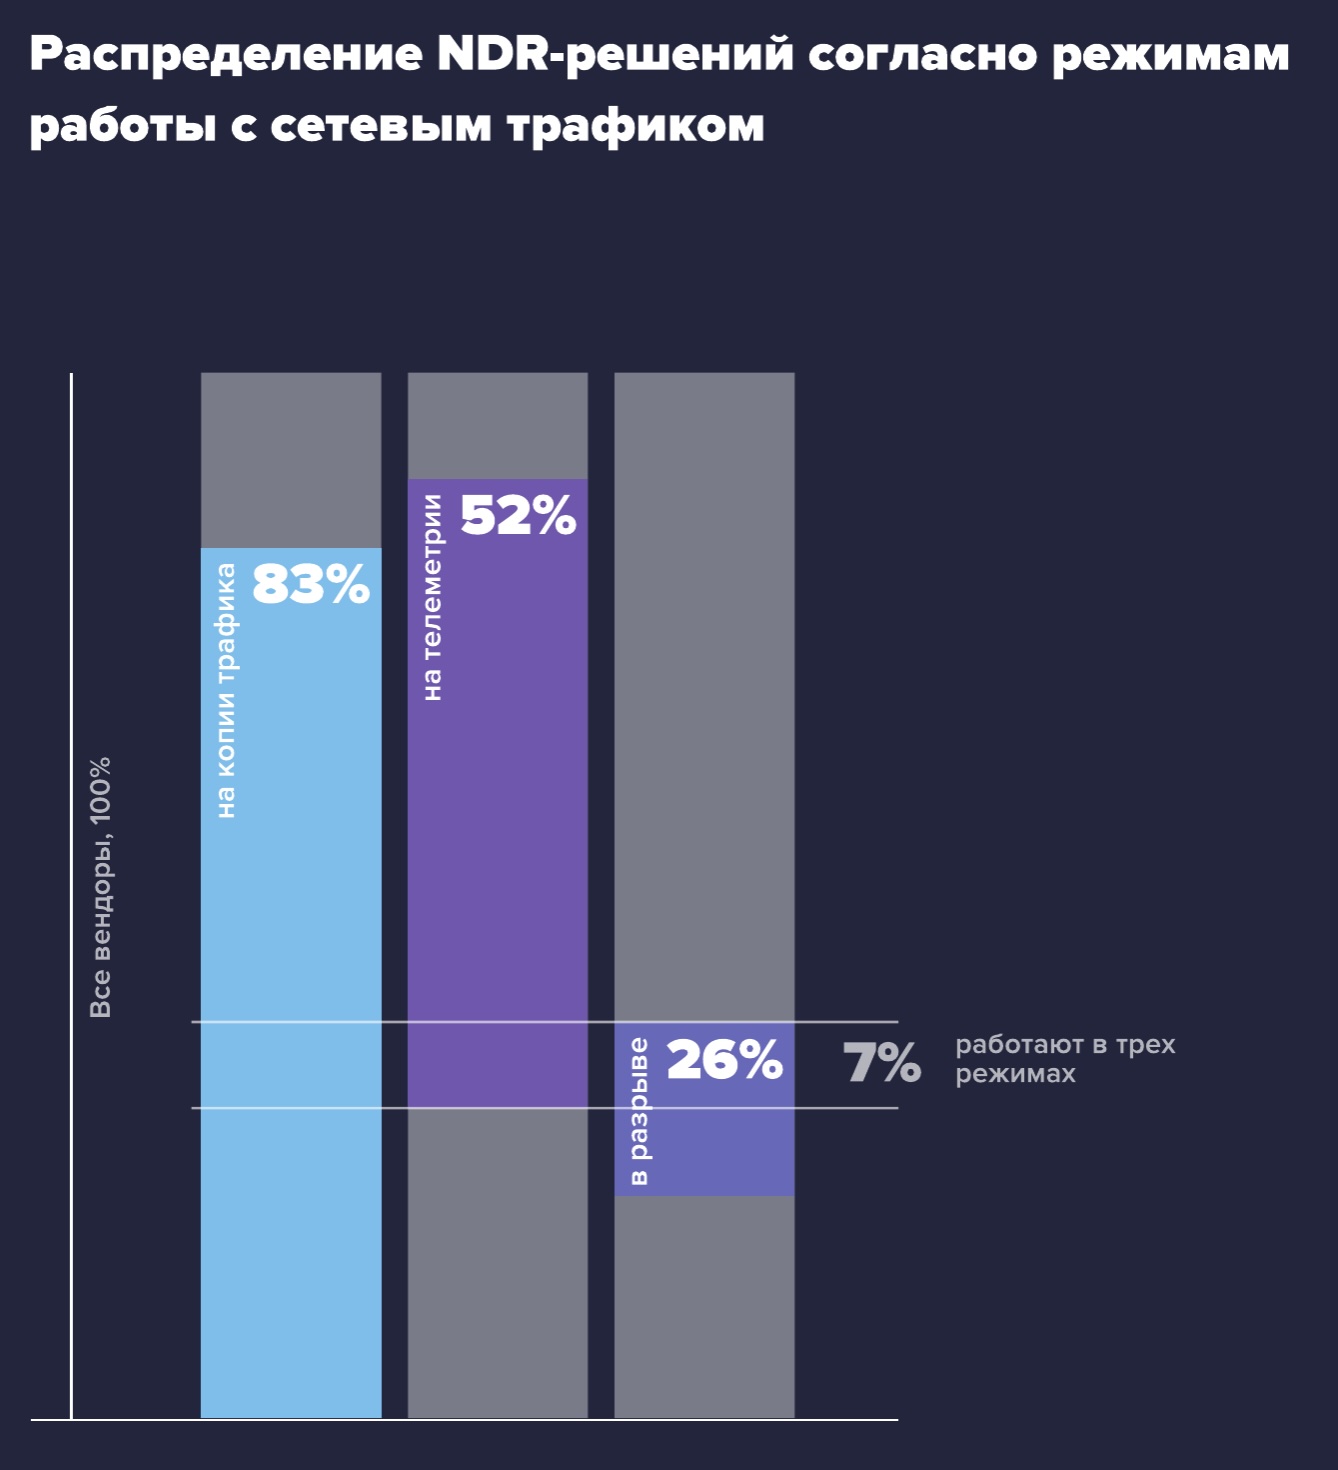
Аналитики компании «Гарда» изучили мировые тренды в области защиты сетей и пришли к выводу: российские компании пока слабо используют продвинутые методы анализа трафика и автоматизацию реагирования на инциденты. Большинство по-прежнему полагаются на сигнатурные решения и IDS-системы, тогда как во всём мире NDR (Network Detection and Response) уже стал стандартом сетевой безопасности.

NDR-платформы позволяют выявлять аномалии в трафике с помощью поведенческого анализа и машинного обучения, а также автоматически реагировать на угрозы — например, изолировать заражённые хосты или блокировать соединения без участия человека.

За счёт этого бизнес получает более прозрачный контроль над сетевыми коммуникациями и быстрее реагирует даже на неизвестные типы атак.

В России же подход к сетевой защите остаётся консервативным: компании часто используют NGIDS и NTA, ограничиваясь базовыми интеграциями с SIEM и песочницами. Между тем, в мире NDR-платформы уже тесно связаны с другими системами безопасности — SIEM, SOAR, NGFW, NAC, EDR — и поддерживают функции риск-скоринга, временных шкал и автоматических расследований.


«Мы видим, что российские заказчики пока недостаточно используют технологии несигнатурного детектирования, хотя именно они позволяют сократить время реакции и снизить нагрузку на аналитиков SOC», — отметил Станислав Грибанов, руководитель продукта «Гарда NDR».

По его словам, внедрение NDR приносит бизнесу тройную выгоду: минимизирует финансовые потери, освобождает ресурсы специалистов и ускоряет принятие критически важных решений. Всё это, по мнению эксперта, становится основой для перехода на следующий уровень киберзащиты.

Подпишитесь на новости

Google поддержит единый запрет на обучение ИИ через robots.txt

Владельцам сайтов обещают упростить отказ от использования их материалов для обучения нейросетей. Google поддержит общий механизм в robots.txt: вместо отдельных инструкций каждому ИИ-провайдеру можно будет задать единую настройку для участников инициативы.

О планах компания сообщила в блоге Search Central. Поддержку механизма намерены запустить в 2027 году.

В основе лежат разработки рабочей группы AIPREF при IETF. В robots.txt появится общий маркер политики, который позволит обозначить предпочтения сайта относительно обучения ИИ.

Google планирует трактовать запрет через такой маркер аналогично запрету Google-Extended, если отдельная инструкция для него не задана. При этом существующие настройки для конкретных компаний сохранятся: можно будет установить общее правило и отдельно уточнить условия для отдельных провайдеров.

Для издателей это потенциально меньше возни с растущим списком ИИ-ботов. Но универсального технического щита здесь нет: robots.txt сообщает правила использования контента, а не перекрывает доступ к серверу. Эффект зависит от того, какие компании поддержат механизм и будут соблюдать инструкции.

Инициатива пока остаётся предложением, которое продолжат дорабатывать и стандартизировать.

RSS: Новости на портале Anti-Malware.ru