


Российские компании всё ещё полагаются на IDS вместо NDR

Российские компании всё ещё полагаются на IDS вместо NDR

Российские компании всё ещё полагаются на IDS вместо NDR

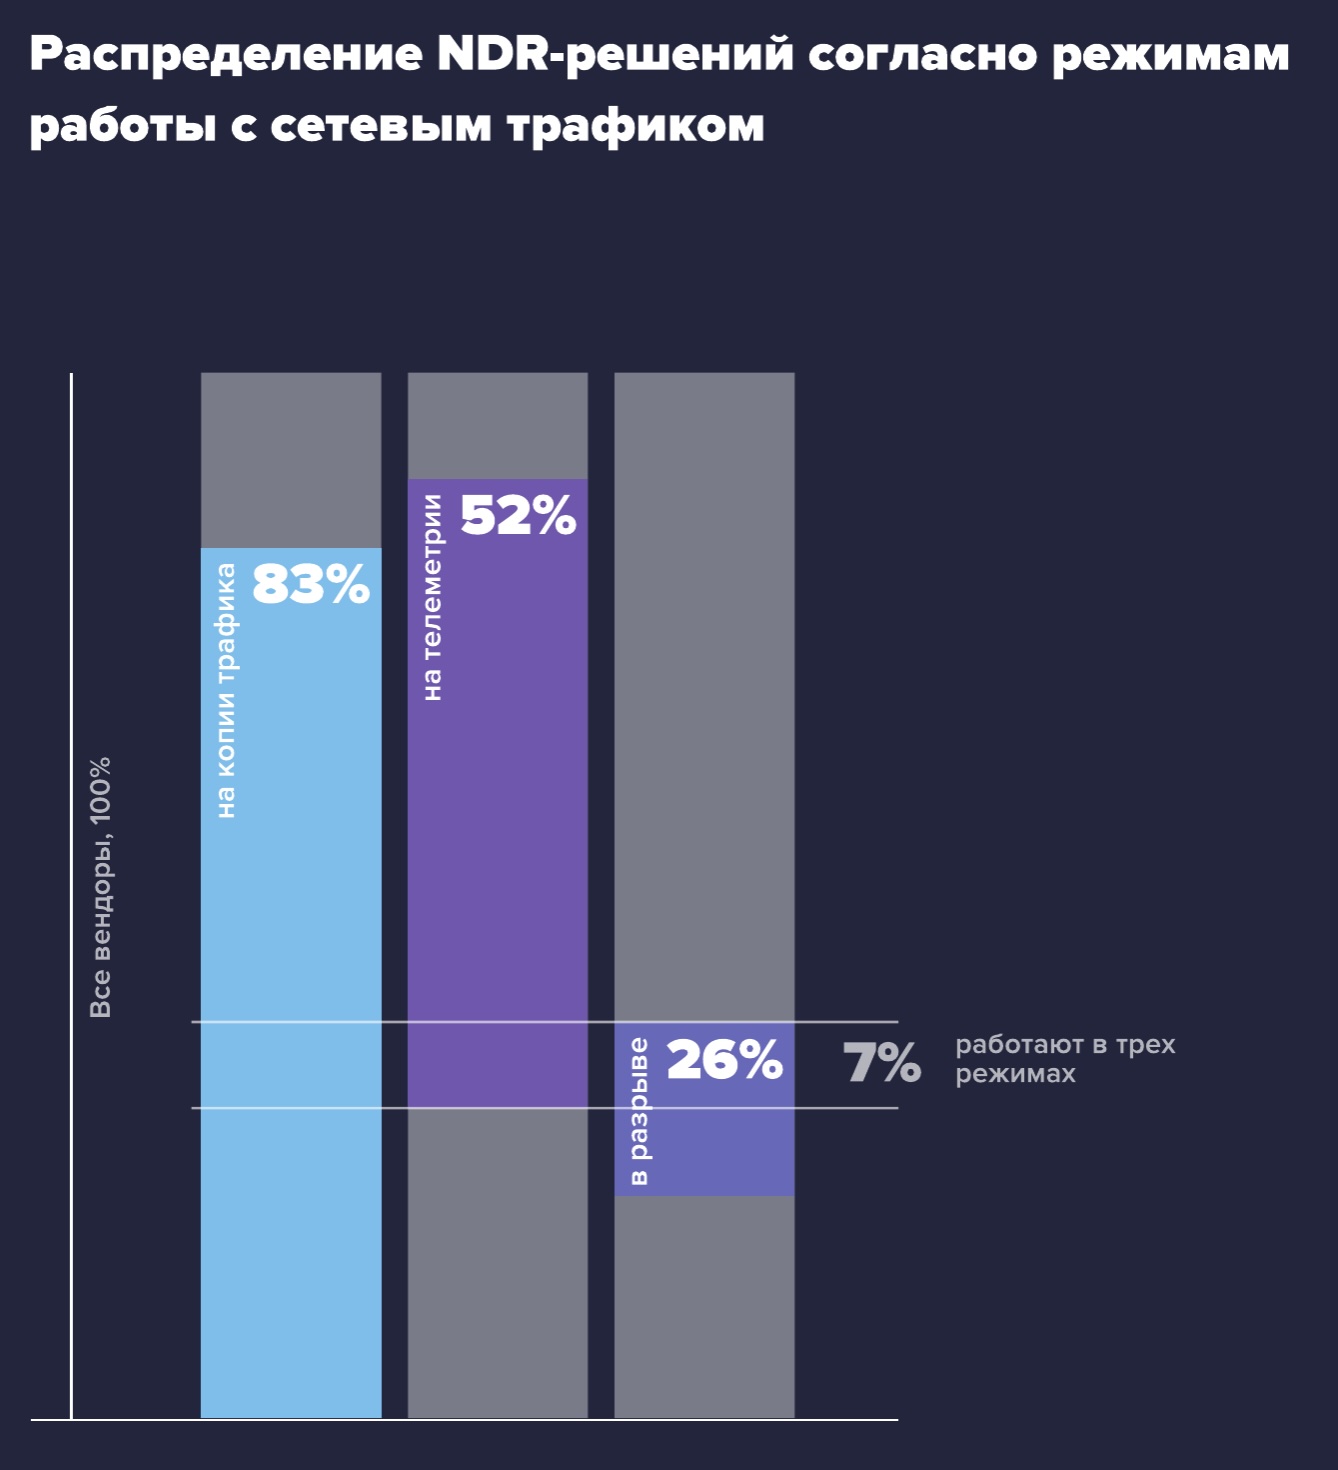
Аналитики компании «Гарда» изучили мировые тренды в области защиты сетей и пришли к выводу: российские компании пока слабо используют продвинутые методы анализа трафика и автоматизацию реагирования на инциденты. Большинство по-прежнему полагаются на сигнатурные решения и IDS-системы, тогда как во всём мире NDR (Network Detection and Response) уже стал стандартом сетевой безопасности.

NDR-платформы позволяют выявлять аномалии в трафике с помощью поведенческого анализа и машинного обучения, а также автоматически реагировать на угрозы — например, изолировать заражённые хосты или блокировать соединения без участия человека.

За счёт этого бизнес получает более прозрачный контроль над сетевыми коммуникациями и быстрее реагирует даже на неизвестные типы атак.

В России же подход к сетевой защите остаётся консервативным: компании часто используют NGIDS и NTA, ограничиваясь базовыми интеграциями с SIEM и песочницами. Между тем, в мире NDR-платформы уже тесно связаны с другими системами безопасности — SIEM, SOAR, NGFW, NAC, EDR — и поддерживают функции риск-скоринга, временных шкал и автоматических расследований.


«Мы видим, что российские заказчики пока недостаточно используют технологии несигнатурного детектирования, хотя именно они позволяют сократить время реакции и снизить нагрузку на аналитиков SOC», — отметил Станислав Грибанов, руководитель продукта «Гарда NDR».

По его словам, внедрение NDR приносит бизнесу тройную выгоду: минимизирует финансовые потери, освобождает ресурсы специалистов и ускоряет принятие критически важных решений. Всё это, по мнению эксперта, становится основой для перехода на следующий уровень киберзащиты.

Подпишитесь на новости

Ростелеком планирует подземные ЦОДы для защиты от внешних угроз

Серверы предлагают защищать не только резервными копиями, но и толщей грунта. «Ростелеком» работает над созданием подземных дата-центров и, по данным источников, обсуждает такой проект с «Норникелем». Причина — необходимость учитывать более серьёзные внешние угрозы.

О планах рассказали «Ведомости» со ссылкой на топ-менеджера оператора и собеседников, знакомых с переговорами.

Подземное размещение — третий уровень предлагаемой защиты. Первый предполагает резервную площадку с копиями данных, второй — распределение мощностей и сервисов между географически разнесёнными объектами. То есть просто закопать серверную и выдохнуть не получится.

Партнёрство с «Норникелем» может быть интересно и с энергетической стороны: у компании есть собственная генерация и свободные мощности, отмечают эксперты.

За дополнительную защищённость придётся доплатить. По оценке iKS-Consulting, заглублённый ЦОД может оказаться на 30-40% дороже сопоставимого наземного.

Потребуются гидроизоляция, вентиляция, газоконтроль, специальные системы пожаротушения и эвакуации, а также доставка оборудования под землю.

Конкретные сроки, площадки и параметры проекта с «Норникелем» в исходном материале не названы.

RSS: Новости на портале Anti-Malware.ru