


Вектор атаки TEE.Fail ломает доверенные среды CPU от Intel, AMD, NVIDIA

Вектор атаки TEE.Fail ломает доверенные среды CPU от Intel, AMD, NVIDIA

Вектор атаки TEE.Fail ломает доверенные среды CPU от Intel, AMD, NVIDIA

Исследователи из Технологического института Джорджии и Университета Пердью рассказали о новой атаке под названием TEE.Fail, с помощью которой им удалось извлечь секретные ключи из доверенной среды выполнения (TEE) — того самого «защищённого уголка» процессора, где хранятся самые конфиденциальные данные.

Речь идёт о таких технологиях, как Intel SGX и TDX, а также AMD SEV-SNP. Они используются для так называемых «доверенных вычислений», где данные и код изолированы от операционной системы, чтобы даже взломанный сервер не смог добраться до них.

Но, как выяснилось, в современных процессорах с памятью DDR5 защита уже не такая надёжная. В погоне за скоростью и масштабируемостью производители убрали часть механизмов контроля целостности памяти и оставили только шифрование AES-XTS. А это оказалось слабым местом.

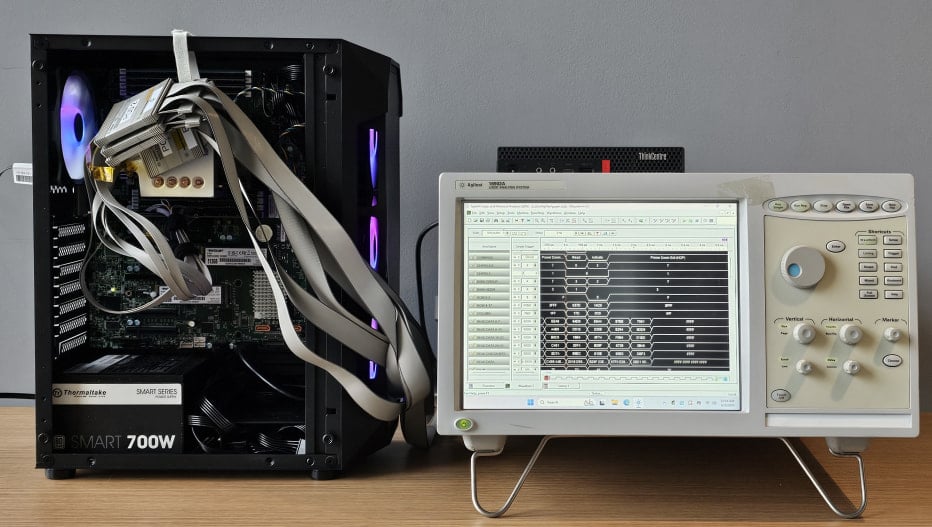
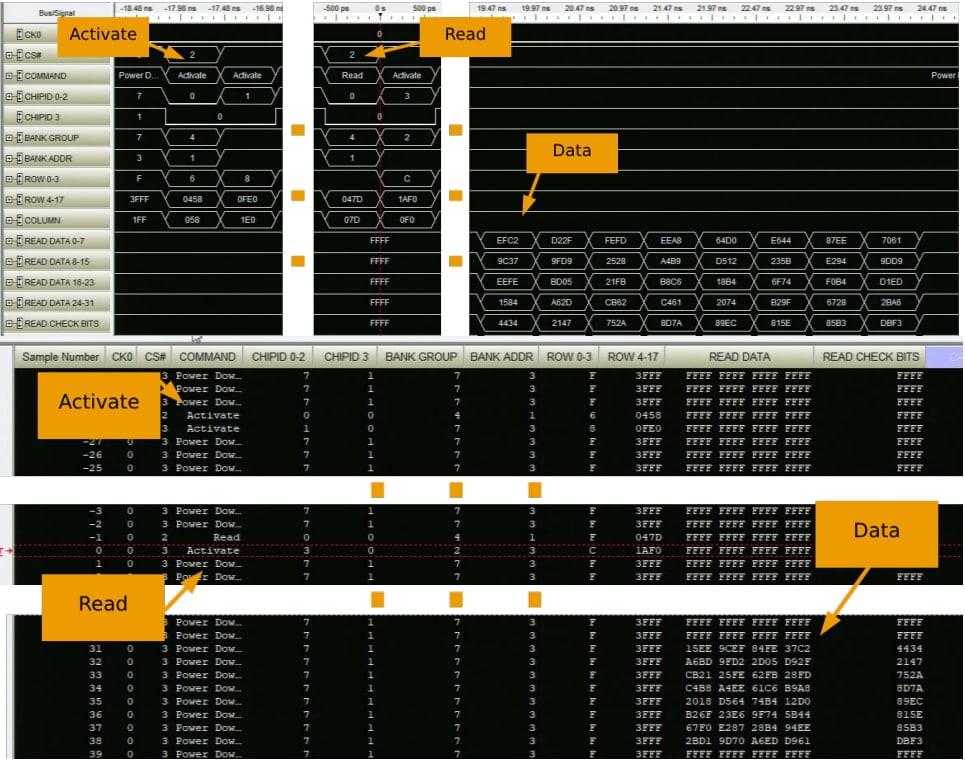
Учёные придумали (PDF) изящный способ — врезаться в шину памяти с помощью промежуточного адаптера (интерпозера) и снимать зашифрованный трафик между оперативкой и процессором. Всё оборудование для эксперимента обошлось меньше чем в $1000, так что, по словам исследователей, повторить атаку смог бы и «продвинутый энтузиаст».


Эксперимент показал, что шифрование в DDR5 детерминированное — то есть одни и те же данные превращаются в один и тот же шифротекст. Это позволило исследователям сопоставить зашифрованные блоки с реальными значениями, а дальше — восстановить закрытые ключи, с помощью которых можно выдавать себя за доверенные среды SGX/TDX или SEV-SNP.


С помощью TEE.Fail команда смогла:

  • Подделывать TDX-аттестации в блокчейне Ethereum BuilderNet и получать доступ к конфиденциальным данным.
  • Имитировать Intel и NVIDIA TEE, чтобы запускать код вне защищённой среды, но с видимостью легитимности.
  • Извлекать закрытые ключи ECDH прямо из анклав и полностью компрометировать систему.

Для атаки всё же нужны права администратора и физический доступ к серверу, так что массовой угрозой TEE.Fail назвать нельзя. Однако исследование показывает, что современные TEE уже не так надёжны, как считалось ранее, особенно в серверных системах с DDR5.

Исследователи сообщили о проблеме Intel — в апреле, NVIDIA — в июне, AMD — в августе. Все компании пообещали устранить брешь.

Подпишитесь на новости

Сдайся и получи награду: что адвокат Бух предлагал мнимому главе LockBit

«Известия» опубликовали расследование о переговорах американского адвоката Аркадия Буха с человеком, выдававшим себя за предполагаемого руководителя LockBit Дмитрия Хорошева. По версии издания, юрист предлагал собеседнику сдаться властям США и разделить награду за его поимку. Бух это отрицает.

В материале «Известий» говорится, что анонимный источник передал редакции видеозаписи разговоров. Сам источник утверждает, что назвался Хорошевым, чтобы получить ответы адвоката.

За информацию, позволяющую установить местонахождение Хорошева или добиться его задержания, американские власти предлагают до $10 млн. По интерпретации опубликованных записей, Бух обсуждал вариант, при котором две трети награды достались бы собеседнику, а треть — адвокату.

Издание также описывает предложения встретиться на нейтральной территории или организовать разговор с ФБР через Zoom.

Опрошенный «Известиями» американский адвокат поставил под сомнение правовую основу выплаты разыскиваемому награды за собственную явку и указал на возможный конфликт интересов.

Бух заявил редакции, что не подталкивает доверителей к сделкам: он обязан объяснять доступные стратегии, а решение принимает клиент. Предложение делить награду он отверг, назвав такую практику недопустимой.

В итоге перед нами спор о содержании переговоров с человеком под вымышленной личностью. Громкий сюжет есть; подтвержденного вывода, что адвокат продает клиентов ФБР, опубликованный материал сам по себе не устанавливает.

RSS: Новости на портале Anti-Malware.ru