


Средняя компания в России пережила 1,2 тыс. DDoS-атак за 9 месяцев

Средняя компания в России пережила 1,2 тыс. DDoS-атак за 9 месяцев

Средняя компания в России пережила 1,2 тыс. DDoS-атак за 9 месяцев

По данным группы компаний «Солар», за первые девять месяцев 2025 года на одну российскую компанию в среднем пришлось около 1,2 тыс. DDoS-атак — на 32% меньше, чем за тот же период прошлого года. Однако во время значимых событий в стране хакеры активно повторяли прошлогодние «рекорды», совмещая DDoS с атаками на веб-приложения и действиями профессиональных APT-групп.

Больше всего атак зафиксировано в телеком, ИТ, финансовом секторе, а также в государственных структурах и региональных органах власти.

Самые мощные волны DDoS пришлись на март (92,3 тыс. атак), май (79,8 тыс.) и сентябрь (80,5 тыс.).

  • В марте под удар попали страховые и финансовые компании — сразу после переговоров США и Украины в Саудовской Аравии.
  • В мае атаки пришлись на телеком и ИТ-сектор в период празднования 80-летия Победы.
  • А в сентябре — во время Единого дня голосования.

Средняя мощность атак составила 1,6 Гбит/с, а самая мощная достигла 1522 Гбит/с — в августе, когда киберпреступники атаковали телеком-оператора во время саммита Россия–США на Аляске.

Из более чем 560 тыс. атак, зафиксированных и отражённых сервисом Solar Anti-DDoS, больше всего пришлось на:

  • телеком — 126 тыс. атак,
  • ИТ-сектор — 107 тыс.,
  • финансовые компании — 37 тыс.,
  • федеральные органы власти — 35 тыс.,
  • региональные органы власти — более 25 тыс. атак.

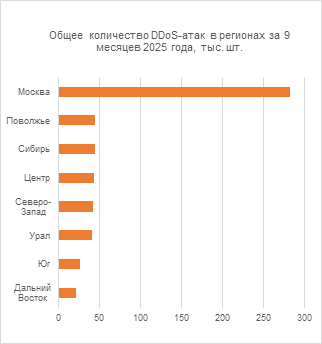
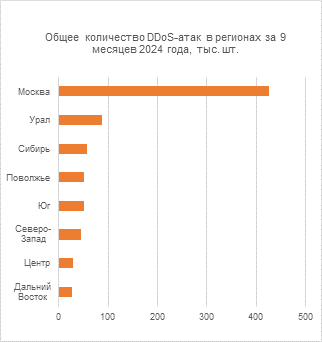
По регионам лидер — Москва (282 тыс. атак). Далее идут Приволжский округ (44,8 тыс.) и Урал (41,3 тыс.). Эксперты отмечают, что вектор атак сместился в сторону ПФО, где расположено много промышленных и оборонных предприятий, представляющих интерес для проукраинских хакеров.


Единственным регионом, где среднее число атак на одну компанию выросло, стал Северо-Западный округ (+10% год к году) — здесь под прицелом оказались предприятия нефтепереработки на фоне новых санкций.

Эксперты «Солара» связывают общее снижение числа атак с ростом киберустойчивости компаний. Но вместе с тем злоумышленники меняют тактику: теперь они реже проводят массированные удары и чаще комбинируют DDoS, веб-атаки и действия APT-группировок для проникновения в инфраструктуру.

«DDoS-атаки стали более прицельными и синхронизируются с важными российскими и геополитическими событиями. Их эффективность снижается, но они по-прежнему используются как первый этап сложных кибератак. Поэтому компаниям важно выстраивать комплексную защиту всего онлайн-периметра», — подчеркнул Сергей Левин, руководитель направления Anti-DDoS ГК «Солар».

Подпишитесь на новости

В корпоративную сеть — по пропуску: Конфидент представил NAC Dallas Lock

Подключиться к корпоративной сети и гулять по её ресурсам как по собственному двору — так себе политика безопасности. «Конфидент» представил NAC Dallas Lock: комплекс для централизованного управления доступом стационарных и мобильных устройств к защищённым сегментам сети.

Как объясняет разработчик, перед подключением устройство проходит аутентификацию и авторизацию.

Ему назначаются уровень доступа, доверенная зона и IP-адрес из соответствующего пула. Для сотрудников, подрядчиков и администраторов можно создать разные профили: каждому — свои ресурсы.

Удалённое подключение работает через зашифрованное IPsec-соединение. Комплекс поддерживает аудит подключений и инвентаризацию активов. Администратор может отслеживать подключённые Android-устройства и отзывать доступ.

Потеряли телефон или расстались с сотрудником — соединение можно принудительно разорвать, а аутентификационные данные удалить. Сохранившийся профиль доступа после этого уже не поможет.

В состав решения входят Единый Центр Управления Dallas Lock, WAF Dallas Lock в роли шлюза и маршрутизатора, сервер аутентификации и агенты для Windows, Linux и Android.

Есть нюанс со сроками: отчёты о соответствии устройства политикам безопасности и изоляция устройств, не прошедших проверку, на сайте обозначены как функции следующего релиза.

Поэтому проверку установленного ПО, конфигурации и целостности системы пока рано записывать в возможности первой версии. Новую версию разработчик планирует выпустить в декабре 2026 года. Первая версия уже доступна для приобретения и пилотирования.

RSS: Новости на портале Anti-Malware.ru