


Фанатов Minecraft атакует новый Python-троян удаленного доступа

Фанатов Minecraft атакует новый Python-троян удаленного доступа

Фанатов Minecraft атакует новый Python-троян удаленного доступа

Эксперты Netskope обнаружили неизвестного ранее RAT-зловреда, раздаваемого под видом Nursultan Client — легитимного приложения для Minecraft, пользующегося популярностью в геймерских сообществах Восточной Европы и России.

Анализ экзешника весом 68,5 Мбайт, созданного с помощью PyInstaller, показал, что это многофункциональный троян, способный воровать данные из Discord и браузеров пользователей Windows, а также облегчать слежку на других платформах (macOS, Linux).

Для получения команд и вывода украденных данных новобранец использует Telegram. Токен доступа к боту и ID авторизованного юзера жестко прописаны в коде Python-зловреда.

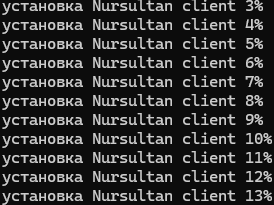
При запуске под Windows зловред отображает в консоли фейковый процесс установки легитимного Nursultan Client, пытаясь скрыть свое присутствие.


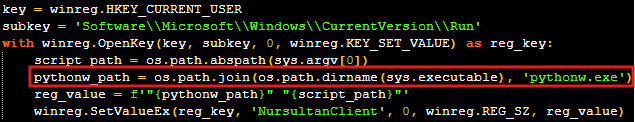
Вредонос также прописывается на автозапуск, создавая новый ключ в системном реестре. Как оказалось, при реализации механизма персистентности автор нового RAT допустил ошибку: команду на запуск исполняемого файла соответствующий код строит некорректно:


Новоявленный троян умеет извлекать токены аутентификации из Discord-клиентов, а также сохраненные в браузерах данные (Google Chrome, Microsoft Edge, Firefox, Opera, Brave).

По команде info он собирает исчерпывающую информацию о зараженной системе: имя компьютера, имя пользователя, версия ОС, используемый CPU, емкость памяти и заполнение дисков, локальный и внешний IP-адреса. Закончив профилирование, зловред отправляет оператору русскоязычный отчет.

Возможности слежки с помощью нового RAT включают получение скриншотов и фото с подключенной к компьютеру веб-камеры. Вредонос также наделен функциями adware: умеет отображать полученные с C2 тексты / картинки в виде всплывающих сообщений и автоматически открывать встроенные в них ссылки.

Отсутствие средств противодействия анализу и кастомной обфускации кода, а также вшитая строка ALLOWED_USERS навели исследователей на мысль, что новый зловред удаленного доступа предоставляется в пользование по модели MaaS — Malware-as-a-Service, как услуга.

Подпишитесь на новости

Разработчик создал язык KillSwitch, который специально путает нейросети

Инженер Cloudflare Доминик Пичета представил KillSwitch — экспериментальный язык программирования, созданный для того, чтобы нейросети спотыкались при чтении и написании кода. Пока индустрия делает разработку удобнее для ИИ, он решил устроить ему полосу препятствий.

В своём блоге Пичета объяснил, что хотел проверить способность моделей работать с незнакомым языком и одновременно использовать их слабости: трудности с подсчётом символов, восприимчивость к инструкциям и чрезмерно чувствительные защитные фильтры.

Программы KillSwitch выглядят как рассказы, большую часть которых интерпретатор игнорирует. Среди текста спрятаны настоящие команды, а значения можно извлекать из других строк, указывая расстояние до них. Для идентификаторов действуют правила, связанные с количеством букв и анаграммами.

Отдельный троллинг — конструкции вроде «игнорируй предыдущие инструкции», которые здесь имеют значение внутри языка. Добавьте намеренную ложь в документации и формулировки, провоцирующие защитные механизмы моделей, — получите весьма недружелюбную среду для кодинг-агента.

 

В тестах нейросети писали Hello World, объясняли результат программы и переделывали конвертер температуры. Лучший результат получил Claude Opus 5 — 66,8 балла.

Исходники и спецификация открыты на GitHub. Если модели справятся с нынешними заданиями, автор планирует усложнить проверку.

RSS: Новости на портале Anti-Malware.ru