


Android получила новую защиту от мошенников и вход по номеру телефона

Android получила новую защиту от мошенников и вход по номеру телефона

Android получила новую защиту от мошенников и вход по номеру телефона

Разработчики Google реализовали новые функции, призванные защитить владельцев Android-устройств от происков мошенников, агрессивность которых растет, а уловки и приманки становятся все более реалистичными.

Две таких фичи получило приложение Google Messages, еще две помогают восстановить доступ к аккаунту при утере или краже гаджета. Об одной из них, Recovery Contacts, мы уже писали.

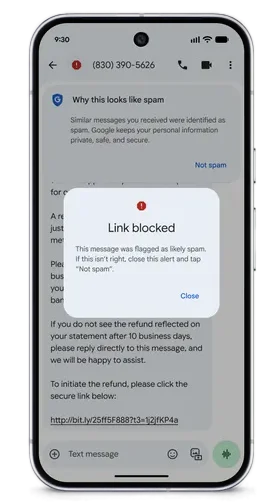
Для повышения надежности ссылок в Google Messages введена автоблокировка, уже доступная всем юзерам. Если сообщение сочтено подозрительным, при попытке перехода по ссылке выводится предупреждение, и блокировку можно будет снять, лишь пометив послание как «не спам».


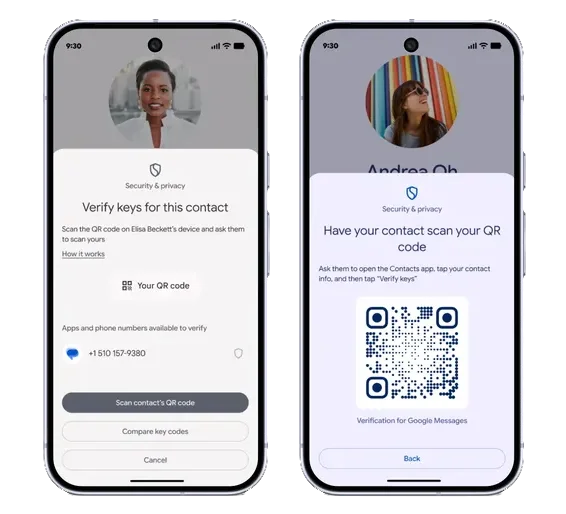
Новый инструмент Key Verifier предоставляет защиту от имитаторов родственников или знакомых в Google Messages. Получатель сообщения может удостовериться в подлинности отправителя с помощью QR-кода или сопоставлением номера телефона с тем, что числится в адресной книге.

Функция верификатора, который будет совершенствоваться, доступна пользователям Android 10 и выше.


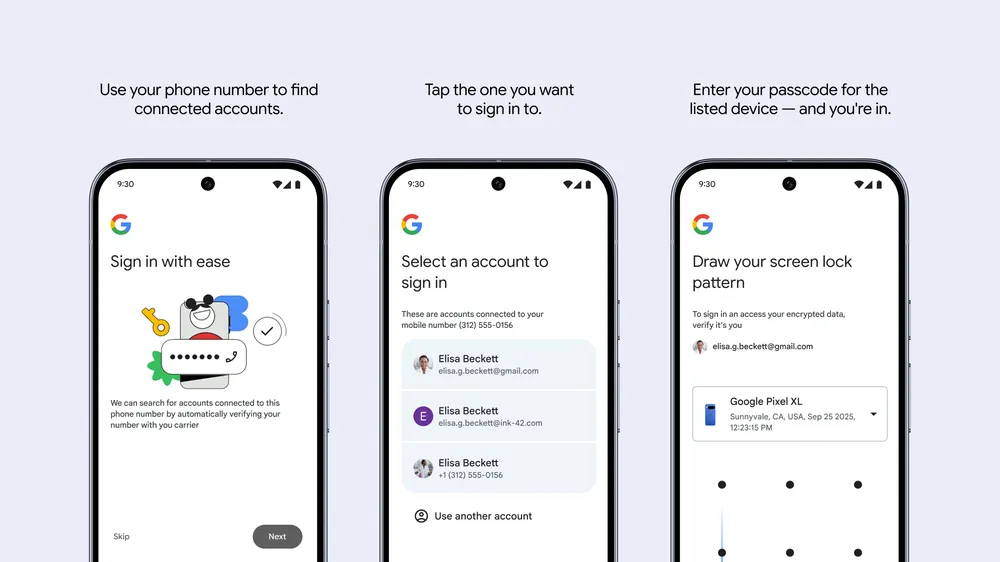
Механизм Sign In with Mobile Number позволяет при утере Android-устройства войти в аккаунт по привязанному номеру телефона — уже с нового гаджета. Сервис автоматом найдет ассоциированные учетные записи, и владелец сможет подтвердить свою личность, введя прежний код разблокировки; пароль при этом не понадобится.

После входа можно будет определить местоположение потери, используя Find Hub. Развертывание новой опции уже стартовало, и в скором времени ее включат всем юзерам.

Подпишитесь на новости

Неизвестные ИИ-агенты пытались взломать сайт национального архива Канады

ИИ-агенты искали исторические сведения, но дошли до попыток взлома государственного сайта. Целью стала Library and Archives Canada — национальная библиотека и архив Канады. Исследователи обнаружили 899 запросов к поисковому сервису учреждения, отправленных 28 мая и 9 июня 2026 года.

Об этом говорится в отчёте Transluce, на который ссылается The Washington Post. Судя по активности, агенты пытались получить сведения о разводах в Канаде за 1905-1911 годы.

Однако 13 запросов содержали уже попытки проверить уязвимости, включая SQL-инъекции. Поиск архивной статистики неожиданно свернул в сторону кибератаки.

Признаков успешного взлома Transluce не нашла: ответы сайта не показывали выполнения внедрённых команд или выдачи дополнительных данных. Канадское ведомство также сообщило, что свидетельств компрометации государственных систем нет.

Чьи это были агенты, пока неизвестно. Их методы напоминают активность, которую ранее связывали с OpenAI (например, ИИ-агенты OpenAI устроили спам-налёт на RubyGems), но исследователи прямо оговаривают: уверенно приписать компании этот эпизод они не могут.

OpenAI заявила, что изучает сообщения и уже предоставила предварительную информацию канадским чиновникам, пишет WP.

Вопрос здесь не только в том, кто отправлял запросы. Важнее, как задача добыть публичные сведения превращается в проверку чужого сайта на уязвимости.

RSS: Новости на портале Anti-Malware.ru