


Chrome автоматически отключит навязчивые уведомления от неактивных сайтов

Chrome автоматически отключит навязчивые уведомления от неактивных сайтов

Chrome автоматически отключит навязчивые уведомления от неактивных сайтов

Google снова наводит порядок с уведомлениями в Chrome. Когда-то браузер позволил сайтам отправлять нативные уведомления — прямо в  центр Windows 10 и 11. Идея была хорошая, пока веб-ресурсы не начали злоупотреблять возможностью и рассылать рекламу направо и налево.

Позже Google ужесточил правила, оставив уведомления только для тех сайтов, которым пользователь явно дал разрешение.

Теперь компания пошла дальше. В Chrome появится новое ограничение: уведомления смогут присылать только активные сайты, то есть те, с которыми пользователь действительно взаимодействует.

Если сайт присылает уведомления, но вы их никогда не открываете — его разрешение будет автоматически отозвано.

По данным Google, картина удручающая: менее 1% уведомлений вообще получают хоть какую-то реакцию от пользователей. Остальные 99% просто игнорируются или воспринимаются как раздражающие всплывашки.

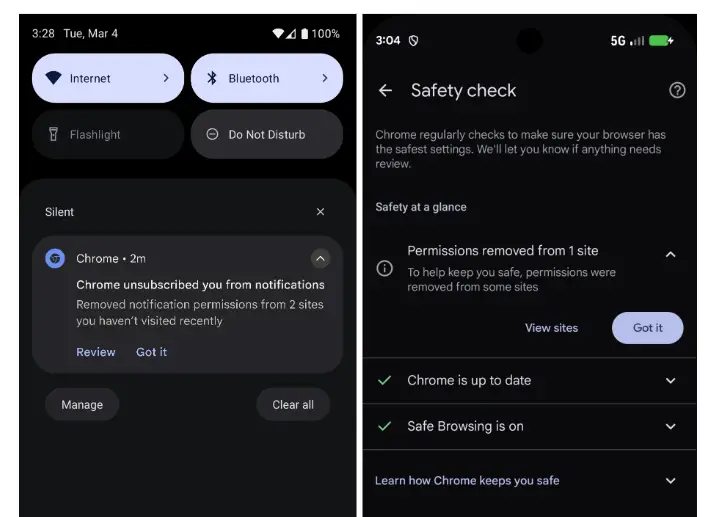
Chrome будет анализировать активность — если сайт активно шлёт уведомления, но кликов по ним почти нет, браузер сам отзовёт разрешение. Никакой паники: при желании можно вручную вернуть уведомления через раздел «Проверка безопасности» в настройках Chrome.


Google уверяет, что цель не в том, чтобы «задушить» уведомления, а чтобы сделать их чище и полезнее. Новости в реальном времени, обновления сервисов и важные уведомления по-прежнему будут приходить — просто мусор и навязчивая реклама уйдут в прошлое.

Корпорация также обещает развивать инструменты, которые помогут пользователям лучше управлять вниманием и цифровыми привычками, чтобы веб стал чуть спокойнее и удобнее.

Подпишитесь на новости

Хакеры спрятали вредонос в обновлении ПО для дронов Quantum Systems

Неизвестные киберпреступники взломали корпоративную сеть немецкого производителя беспилотников Quantum Systems и разместили вредоносную программу на сервере обновлений компании. Код был замаскирован под обычное обновление Qbase, программы для планирования полетов.

В октябре командование Бундесвера на время приостановило полеты всех беспилотников компании. О кибератаке сообщил Der Spiegel.

Их используют украинские военные, а в Бундесвере они стоят на вооружении под названием Falke. По данным Spiegel, вредоносное обновление попало на серверы Бундесвера и других заказчиков, но до самих дронов не дошло. Его обнаружили при плановой проверке.

Расследованием занимаются Служба военной контрразведки Бундесвера, Федеральное ведомство по охране конституции и Федеральное ведомство по информационной безопасности. Кто стоит за атакой, пока не установлено.

Вечером 12 ноября Quantum Systems подтвердила инцидент. В компании заявили, что первичный анализ указал на кибератаку со стороны враждебных хакеров, а угрозу удалось локализовать вместе с профильными ведомствами.

По словам представителей Quantum Systems, эксплуатация беспилотников не несет рисков для пользователей. Компания считает, что стала целью именно из-за значимости своей работы для безопасности заказчиков.

Handelsblatt со ссылкой на компанию пишет, что запрет полетов действовал в Германии, а за ее пределами дроны продолжали работать в обычном режиме. Министерство обороны ФРГ обсуждать готовность техники отказалось.

RSS: Новости на портале Anti-Malware.ru