


Battering RAM: дешёвый чип ломает защиту Intel SGX и AMD SEV-SNP

Battering RAM: дешёвый чип ломает защиту Intel SGX и AMD SEV-SNP

Battering RAM: дешёвый чип ломает защиту Intel SGX и AMD SEV-SNP

Исследователи показали новую уязвимость, которая бьёт по самым свежим защитным механизмам процессоров Intel и AMD. Вектор атаки получил название Battering RAM и работает довольно изящно — через дешёвое «железо» стоимостью всего около $50.

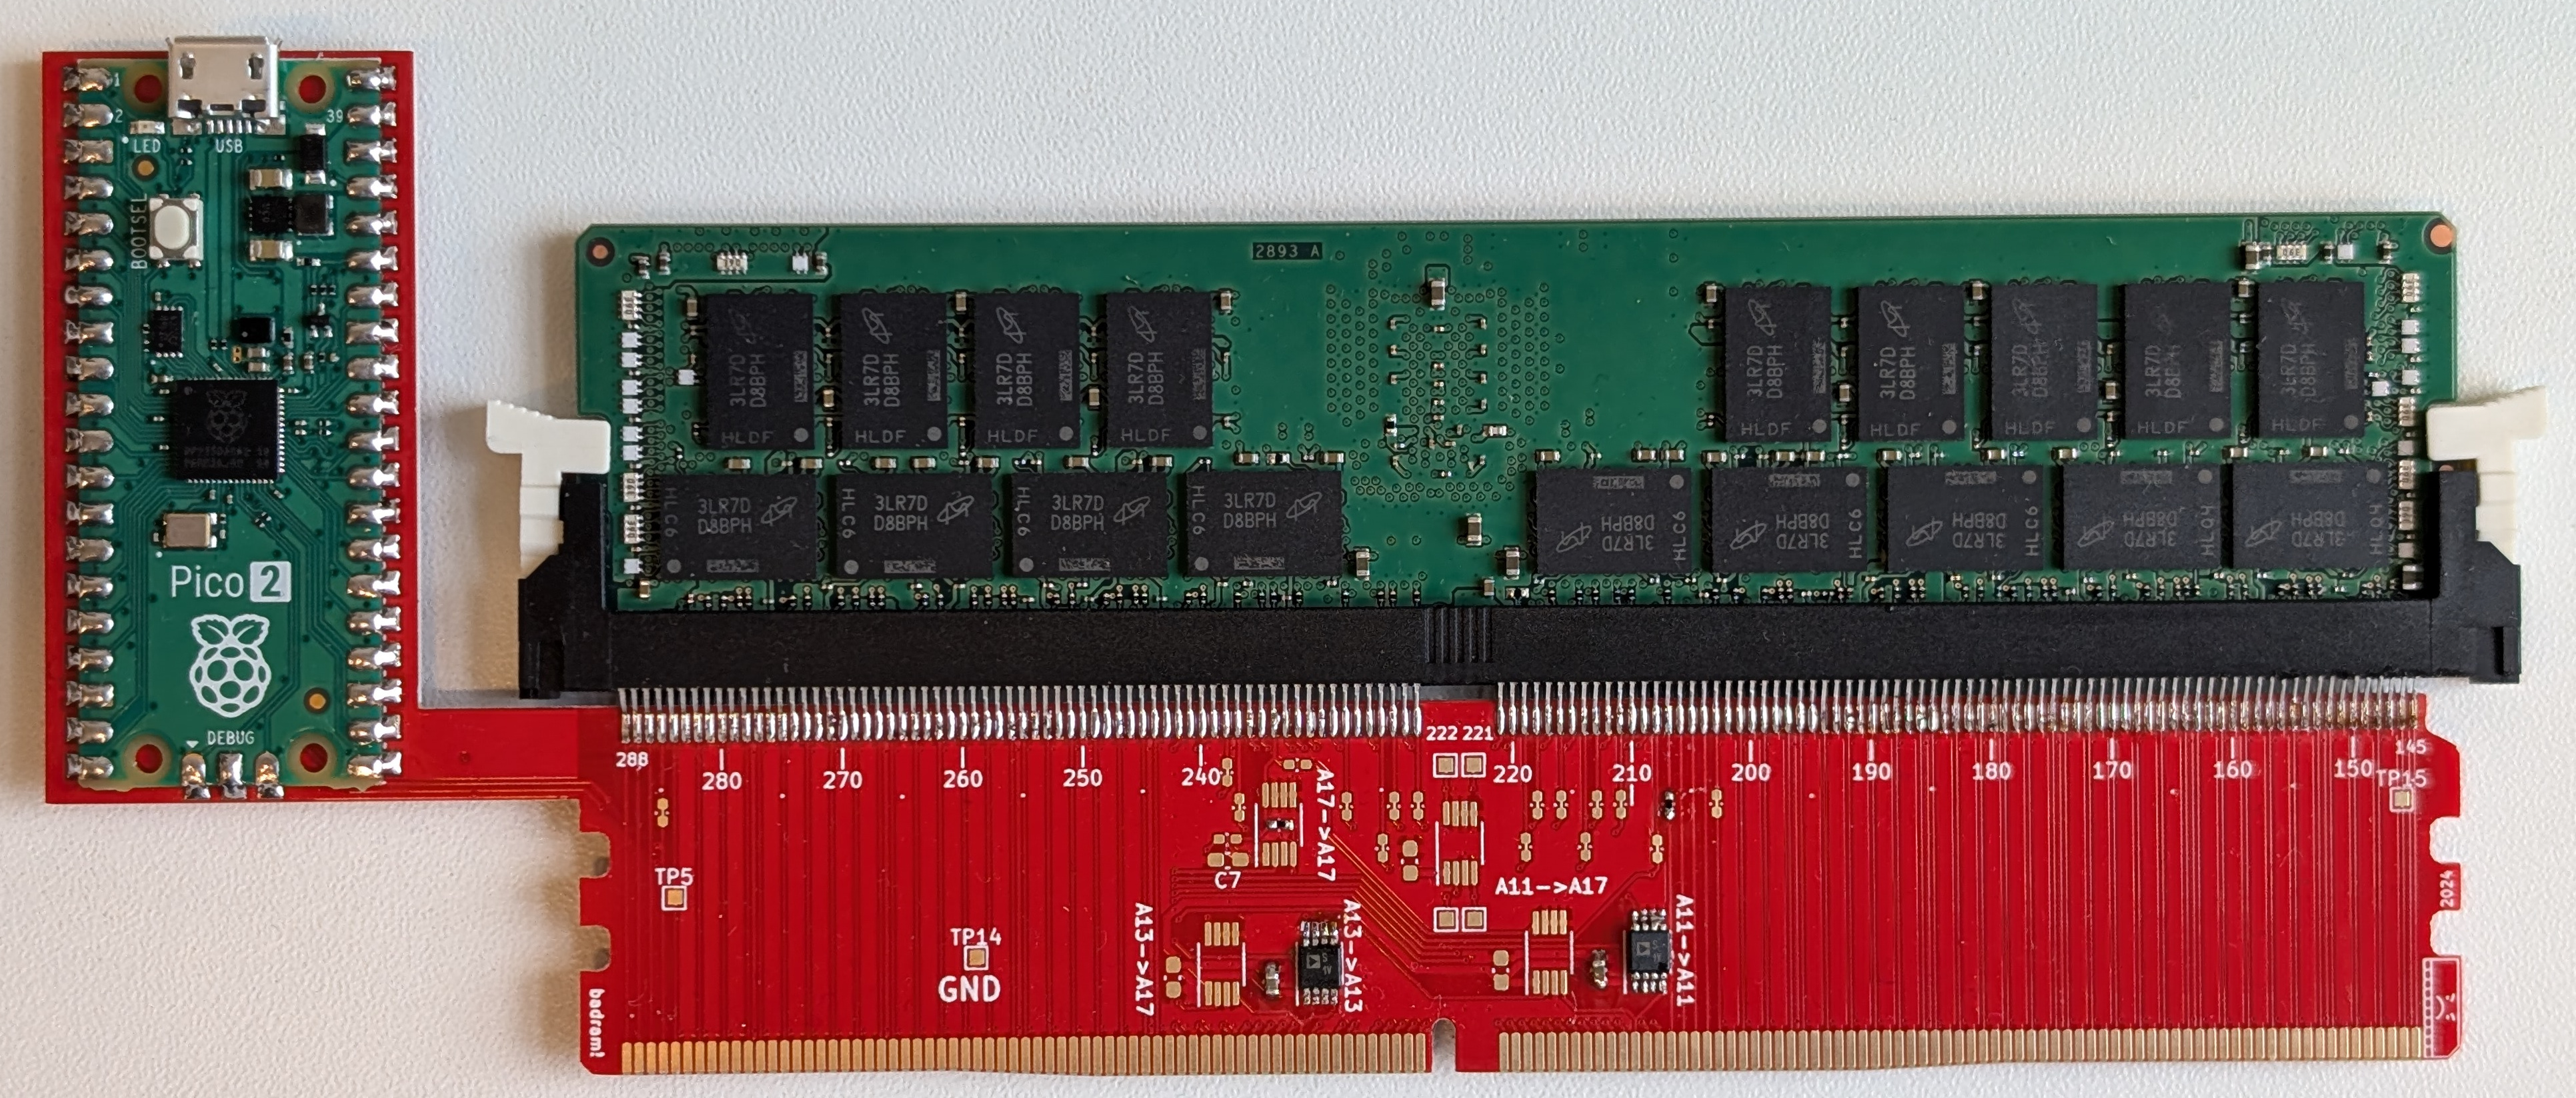
Исследователи собрали небольшой DDR4-интерпозер, который вставляется в память и сначала ведёт себя абсолютно честно: проходит все проверки, выглядит прозрачным для системы.

Но стоит «щёлкнуть выключателем» — устройство начинает подменять защищённые адреса на свои, позволяя злоумышленнику читать и изменять зашифрованные данные.


Таким образом ломаются ключевые функции Intel SGX и AMD SEV-SNP — технологий, которые должны были гарантировать безопасность данных в памяти, особенно в облаке. То есть атака напрямую угрожает конфиденциальным вычислениям, на которые сегодня делают ставку многие провайдеры.

На практике это значит, что недобросовестный сотрудник дата-центра с ограниченным физическим доступом может вставить такую плату и получить доступ к защищённым областям памяти. Причём система будет уверена, что всё в порядке.

В Intel и AMD на это ответили традиционно: мол, физические атаки в зону ответственности не входят. Но сами исследователи подчёркивают — защищаться от Battering RAM можно только на уровне фундаментальной переработки архитектуры шифрования памяти.

Примечательно, что атака появилась на фоне других свежих находок. Например, в августе исследователи ETH Zürich рассказали про VMScape, вариант Spectre, который позволяет сливать данные между виртуальными машинами. А чуть раньше VUSec показали L1TF Reloaded, комбинацию старых багов процессоров для кражи содержимого кеша.

Иными словами, гонка «защита против атак» вокруг современных CPU продолжается, и пока новые уязвимости появляются быстрее, чем производители успевают закрывать старые.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru