


Мошенники применяют новую схему с обратным переводом

Мошенники применяют новую схему с обратным переводом

Мошенники применяют новую схему с обратным переводом

Управление по организации борьбы с противоправным использованием информационно-коммуникационных технологий МВД России (УБК МВД) предупредило о новой схеме мошенников, которые используют поддельные СМС-сообщения от имени антифрод-систем банков. Цель злоумышленников — похитить деньги со счетов жертв с помощью фиктивных требований о «встречном переводе».

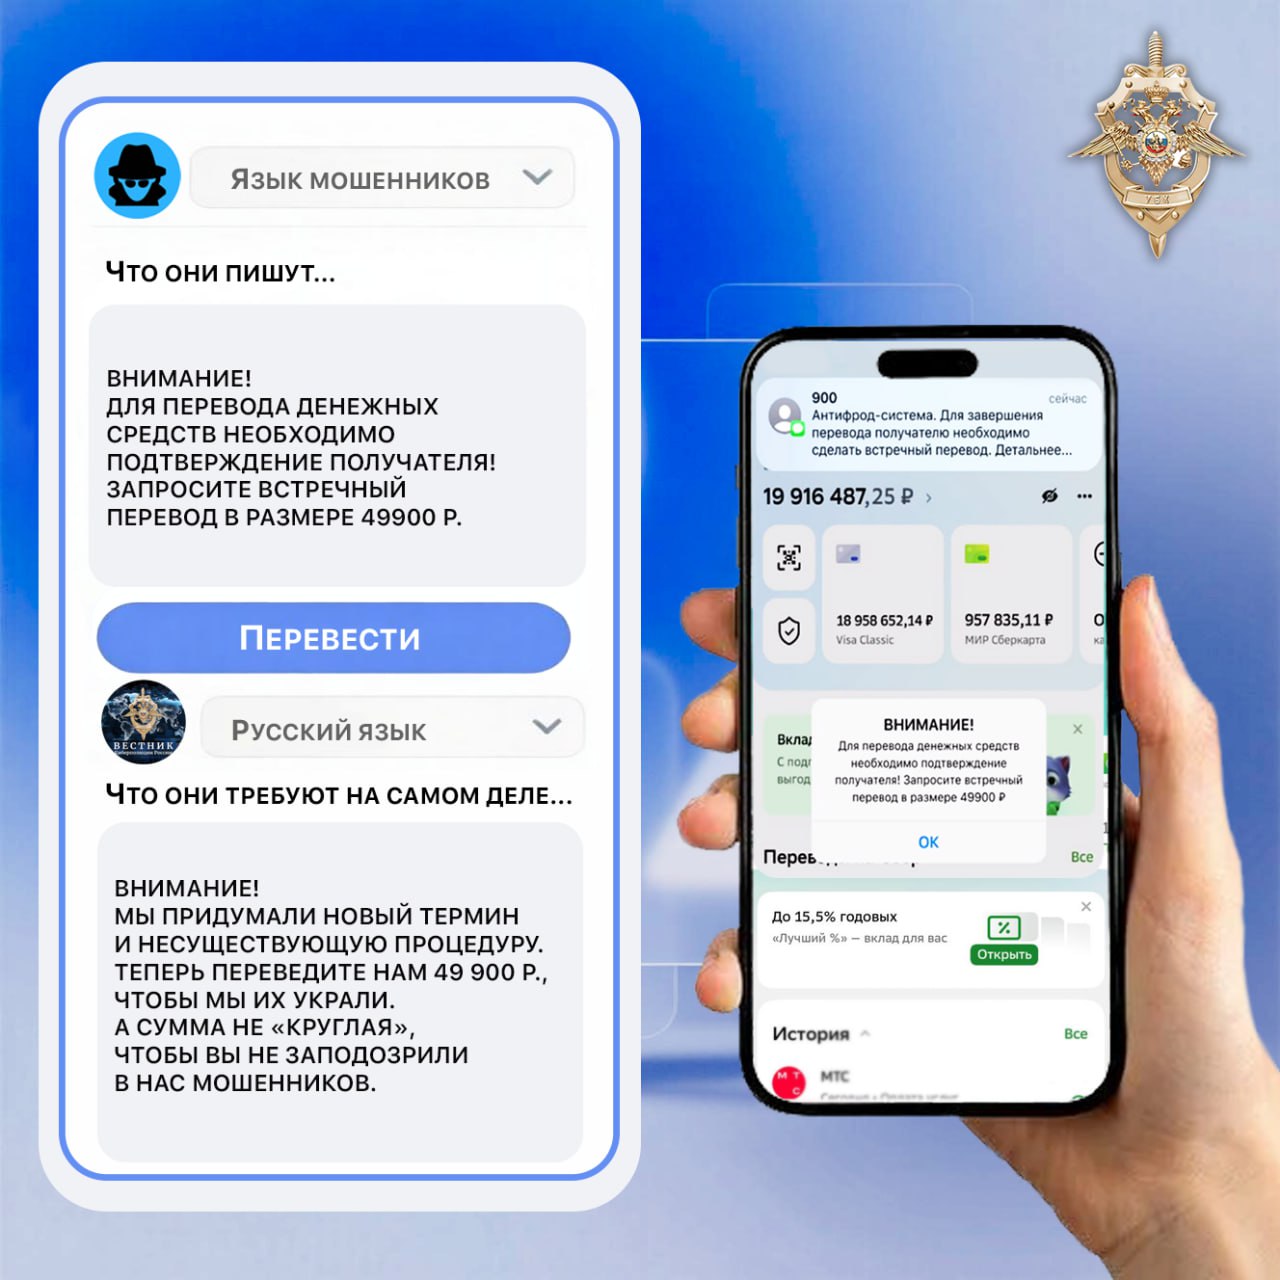
Пример подобного сообщения УБК МВД опубликовало в официальном телеграм-канале «Вестник киберполиции России». В нем аферисты, представляясь антифрод-системой банка, якобы для подтверждения операции требуют перевести определенную сумму.

Характерная особенность таких сообщений — некруглая сумма перевода. По оценке специалистов УБК МВД, это делается для обхода реальных антифрод-систем, которые рассматривают переводы на круглые суммы как один из признаков мошеннической операции.

«Мы придумали новый термин и несуществующую процедуру. Теперь переведите нам 49 990 рублей, чтобы мы их украли», — так в УБК МВД прокомментировали требование злоумышленников.

Кроме того, в последние месяцы мошенники активно используют обратные звонки. Еще в июне на это обратила внимание прокуратура Москвы, зафиксировав кампанию с массовой рассылкой сообщений о якобы взломе Госуслуг. Получателей таких СМС просили перезвонить по указанному номеру, за которым скрывался мошеннический колл-центр.

В сентябре о новой волне подобных атак предупредило и УБК МВД. Эти атаки стали массовыми и разнообразными, но у них выделяются три общие черты: нестандартный отправитель, акцент на срочность и большое количество ошибок в тексте. Схема с обратными звонками позволяет обходить антифрод-системы и повышает доверие жертв, так как инициатором разговора становится сам пользователь.

Пример мошеннического сообщения

Подпишитесь на новости

GhostMap вызывает сбои Android в цикле, достаточно установить приложение

Ни разрешений, ни запуска: специально подготовленному приложению достаточно оказаться в системе, чтобы Android застрял на загрузочной анимации. Исследователи из Bitdefender обнаружили ошибку GhostMap, вызывающую бесконечные падения системного процесса.

Подробности эксперимента команда опубликовала в своём исследовании. Проблема возникает при обработке APK — пакета установки Android.

Системные библиотеки по-разному интерпретируют параметры ZIP-архива, из-за чего чтение повреждённого ресурса может аварийно завершить процесс.

В демонстрации такой ресурс читает system_server. Android перезапускает процесс, тот снова обращается к тому же файлу и снова падает. Само приложение при этом не содержит исполняемого кода.

По данным Bitdefender, ошибка воспроизводится начиная с Android 10. Цикл сбоев показали на Pixel 10 с Android 17 и патчем безопасности от 5 августа 2026 года. Безопасный режим не помог.

Восстановление может потребовать сброса к заводским настройкам с потерей локальных данных. Удаление проблемного файла через ADB иногда возможно, но USB-отладка должна быть включена заранее, а окно для вмешательства ограничено.

На момент публикации патча нет. По словам исследователей, Google сначала закрыла обращение как невоспроизводимое, а после повторного отчёта передала её профильной команде для возможного устранения в будущей версии.

Атак с таким циклом сбоев Bitdefender пока не наблюдала.

RSS: Новости на портале Anti-Malware.ru