


Neon из топа App Store раскрыл записи звонков пользователей

Neon из топа App Store раскрыл записи звонков пользователей

Neon из топа App Store раскрыл записи звонков пользователей

На прошлой неделе в топ бесплатных приложений для iPhone ворвалось новое приложение Neon. Его идея звучала необычно: оно записывает ваши телефонные звонки и платит за эти записи, чтобы потом продавать их ИИ-компаниям для обучения моделей. За один день Neon скачали 75 тысяч раз, и казалось, что это новый хит.

Но радость оказалась недолгой. Как выяснил TechCrunch, у Neon была серьёзная уязвимость: любой пользователь мог получить доступ к чужим телефонным номерам, записям звонков и их расшифровкам.

Для этого не требовалось ни взлома, ни специальных знаний — серверы приложения просто не ограничивали доступ к данным.

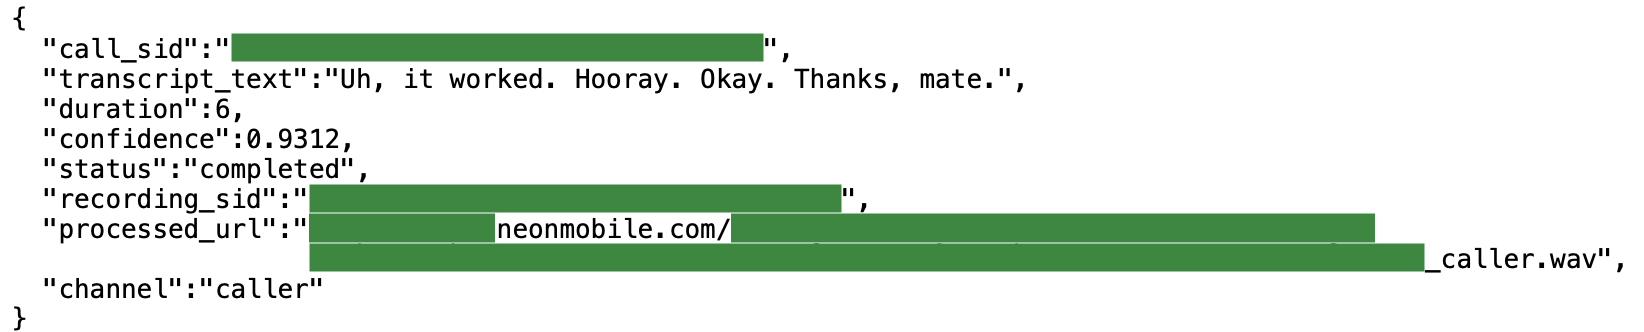
Журналисты протестировали приложение, записали тестовый звонок и через сетевой анализатор нашли прямые ссылки на аудиофайлы и тексты разговоров. Более того, сервер выдавал записи и метаданные чужих звонков: номера телефонов, время, длительность и даже заработок на каждом разговоре.


После того как об этом сообщили основателю Neon Алексу Кияму, он оперативно отключил серверы и разослал пользователям письмо о «временной приостановке работы для повышения безопасности». Однако в письме не было ни слова о том, что данные уже были под угрозой.

Сейчас приложение не работает, и неясно, вернётся ли оно обратно в App Store и Google Play. Apple и Google пока не комментируют ситуацию. Инвесторы, которых Киям упоминал в LinkedIn (Upfront Ventures и Xfund), тоже хранят молчание.

История Neon показывает: даже самые популярные приложения могут не пройти элементарный тест на безопасность — и это становится проблемой не только для пользователей, но и для магазинов приложений, куда по-прежнему проскакивают программы с серьёзными уязвимостями.

Подпишитесь на новости

Троян RedWing сам разблокирует Android-смартфон и передаёт его мошенникам

Специалисты Ф6/F6 обнаружили новый банковский троян RedWing, который практически полностью перехватывает управление Android-устройством. По оценке компании, с середины июля до середины сентября 2026 года в России было скомпрометировано более 10 тысяч смартфонов.

Вредонос распространяют через Telegram по модели «вредонос как услуга». Его маскируют под полезные приложения и медиафайлы.

В одной кампании пользователям предлагали установить сервис оповещения о воздушных атаках RadarTrevog, в другой — открыть файл «Видео с места аварии». Вот только ролик оказывался APK-приложением.

После запуска RedWing изображает страницу Google Play, предлагает установить обновление и просит доступ к Accessibility. Получив разрешение, троян скрывается из списка недавних приложений, включает бесшумный аудиотрек для постоянной работы в фоне и при необходимости перезапускает себя через будильник.


Как выяснили исследователи F6, RedWing существует как минимум в двух вариантах: троян удалённого доступа и стилер. Первый позволяет преступникам управлять устройством и проводить финансовые операции, второй сосредоточен на сборе данных.

Вредонос перехватывает ПИН-коды, пароли, графические ключи и СМС, перенаправляет звонки, снимает фото и видео с камер, записывает звук с микрофона и транслирует экран. Получив код блокировки, оператор может самостоятельно разблокировать смартфон, имитируя свайпы и нажатия.


Особенно нагло RedWing защищается от удаления: при попытке открыть антивирус, файловый менеджер или меню перезагрузки он выбрасывает пользователя на домашний экран и показывает фальшивое обновление. Троян также может воспроизводить голосовые сообщения, открывать чат от имени техподдержки, использовать устройство как прокси и подключать его к DDoS-атакам.

RSS: Новости на портале Anti-Malware.ru