


Neon из топа App Store раскрыл записи звонков пользователей

Neon из топа App Store раскрыл записи звонков пользователей

Neon из топа App Store раскрыл записи звонков пользователей

На прошлой неделе в топ бесплатных приложений для iPhone ворвалось новое приложение Neon. Его идея звучала необычно: оно записывает ваши телефонные звонки и платит за эти записи, чтобы потом продавать их ИИ-компаниям для обучения моделей. За один день Neon скачали 75 тысяч раз, и казалось, что это новый хит.

Но радость оказалась недолгой. Как выяснил TechCrunch, у Neon была серьёзная уязвимость: любой пользователь мог получить доступ к чужим телефонным номерам, записям звонков и их расшифровкам.

Для этого не требовалось ни взлома, ни специальных знаний — серверы приложения просто не ограничивали доступ к данным.

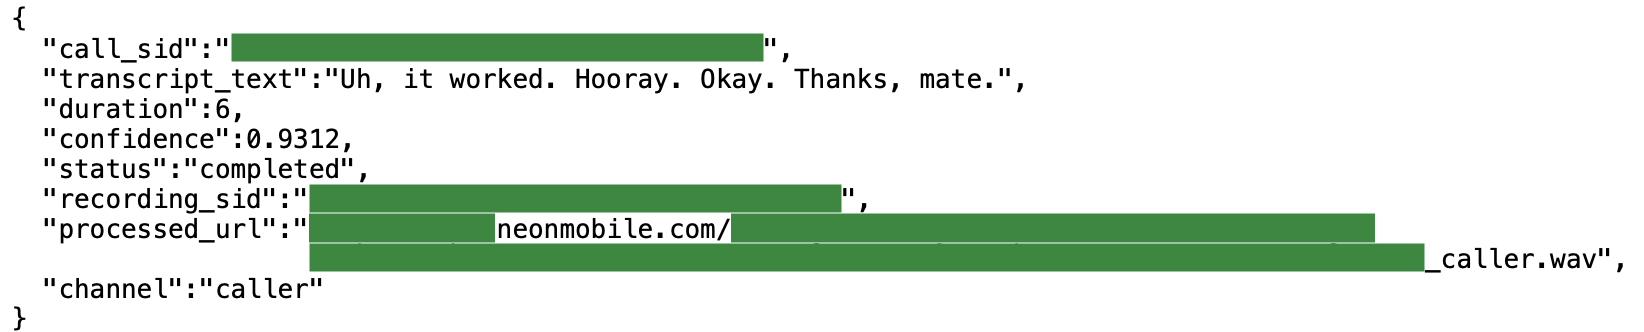
Журналисты протестировали приложение, записали тестовый звонок и через сетевой анализатор нашли прямые ссылки на аудиофайлы и тексты разговоров. Более того, сервер выдавал записи и метаданные чужих звонков: номера телефонов, время, длительность и даже заработок на каждом разговоре.


После того как об этом сообщили основателю Neon Алексу Кияму, он оперативно отключил серверы и разослал пользователям письмо о «временной приостановке работы для повышения безопасности». Однако в письме не было ни слова о том, что данные уже были под угрозой.

Сейчас приложение не работает, и неясно, вернётся ли оно обратно в App Store и Google Play. Apple и Google пока не комментируют ситуацию. Инвесторы, которых Киям упоминал в LinkedIn (Upfront Ventures и Xfund), тоже хранят молчание.

История Neon показывает: даже самые популярные приложения могут не пройти элементарный тест на безопасность — и это становится проблемой не только для пользователей, но и для магазинов приложений, куда по-прежнему проскакивают программы с серьёзными уязвимостями.

Подпишитесь на новости

DeepSeek, Gemini и Qwen вошли в совет директоров Windows-вредоноса

Исследователи из Cisco Talos обнаружили Windows-вредонос, который принимает команды не от хакера и даже не с классического C2-сервера. Следующее действие выбирает совет из четырёх коммерческих ИИ-моделей: DeepSeek, Qwen, Mistral и Google Gemini. CLOSEDQUORUM отправляет моделям сведения о заражённом компьютере: имя устройства, версию Windows и наличие прав администратора.

Затем предлагает проголосовать за одно из четырёх действий: украсть данные, внедрить код в другой процесс, закрепиться в системе или переместиться дальше по сети.

Побеждает вариант, набравший больше голосов. Если ответы не подходят, вредонос ждёт и созывает вече заново.

При выборе кражи CLOSEDQUORUM пытается извлечь учётные данные из памяти LSASS, сохранённые пароли Chrome, Edge и Firefox, а также информацию кошельков MetaMask, Exodus и Ethereum. Результаты голосования, объяснения моделей и похищенные файлы отправляются оператору через Discord.


По данным Cisco Talos, это первый публично описанный Windows-имплант, передающий моделям тактические решения C2. После запуска постоянные команды от человека ему теоретически не нужны: хакер может отойти за кофе, а DeepSeek с Gemini сами решат, пора ли красть пароли.

Впрочем, Talos не наблюдала полноценную атаку от начала до конца, а публичная сборка CLOSEDQUORUM содержит заглушки вместо API-ключей и Discord-вебхука, поэтому в таком виде не работает. Неизвестен и способ доставки вредоноса жертвам.

Эксперимент всё равно показательный: злоумышленники пробуют заменять ИИ не только генерацию кода и фишинга, но и отдельные этапы управления атакой.

RSS: Новости на портале Anti-Malware.ru