


Спектакль для жертвы: мошенники провели межведомственное совещание в Zoom

Спектакль для жертвы: мошенники провели межведомственное совещание в Zoom

Спектакль для жертвы: мошенники провели межведомственное совещание в Zoom

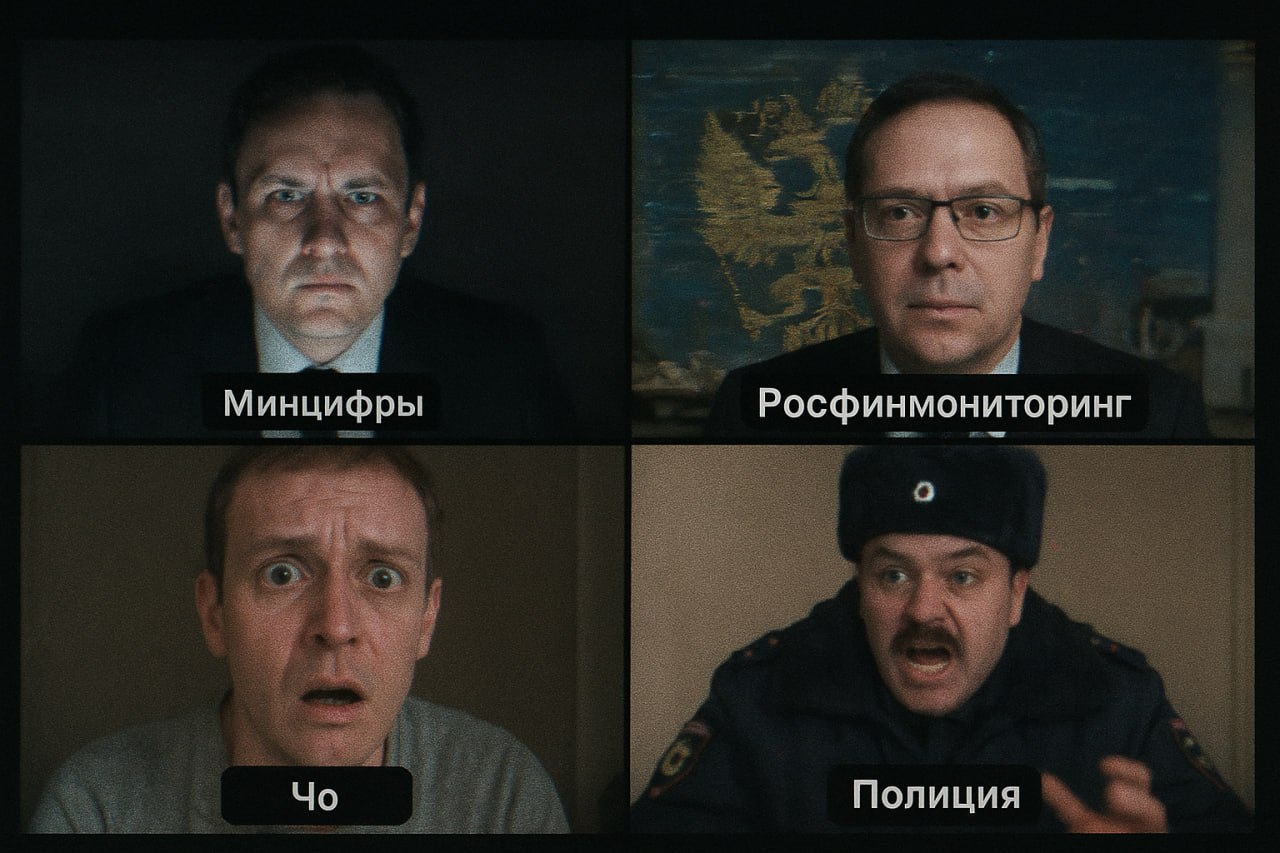
Пытаясь выудить у россиянина нужную информацию, телефонные мошенники организовали видеоконференцию в Zoom с участием лжесотрудников Минцифры РФ и Росфинмониторинга, а также лжепредставителя силовых структур.

К сожалению, жертве и в голову не пришло, что экстренное совещание на таком уровне не может происходить с использованием публичного сервиса, — трюк сработал.

Вначале аферисты провели типовую атаку по телефону: сообщили собеседнику о взломе аккаунта и, когда тот поверил, направили его в «техподдержку». Там подтвердили взлом и подключили других «специалистов».

Чтобы окончательно убедить абонента в необходимости срочных мер, ему устроили спектакль в Zoom — видеовстречу с тремя персонажами, выдаваемыми за представителей разных ведомств.


По словам Киберполиции России, блокировка массовых звонков, введенная на федеральном уровне в рамках борьбы с мошенничеством, уже дает искомый эффект.

Однако противостояние киберкриминалу — это нескончаемая игра в «кошки-мышки»: злоумышленники постоянно придумывают новые уловки, меняют тактику, используют альтернативные каналы связи, и приведенный случай — наглядный тому пример.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru